海外服务器密码策略强制定期更换的核心在于结合Active Directory组策略或Linux PAM模块,通过设定最大密码年龄、最小长度及历史密码限制,实现从“被动防御”到“主动合规”的安全闭环。
在跨境业务场景中,服务器往往暴露在复杂的国际网络环境中,许多运维人员存在一个误区,认为只要密码足够复杂且长期不变就足够安全,业内专家指出,静态的高强度密码在面对高级持续性威胁(APT)时,防御窗口期过长反而增加了泄露风险,定期更换密码并非为了制造麻烦,而是为了缩短潜在攻击者的有效利用时间,这一配置过程看似简单,实则涉及操作系统底层逻辑与安全合规要求的深度耦合。
Windows服务器组策略配置实操路径
Windows Server是企业级应用的主流选择,其安全性高度依赖于组策略对象(GPO),配置强制定期更换密码,最直接且标准的方式是通过“组策略管理编辑器”进行集中管控,这种配置方式的优势在于,一旦策略下发,域内所有计算机将自动同步执行,无需逐台登录修改。
进入组策略管理控制台
你需要登录到域控制器(DC)或拥有相应权限的管理终端,按下Win+R键,输入gpmc.msc打开组策略管理控制台,你可以看到整个域森林的结构,找到你希望应用密码策略的组织单位(OU),所有服务器”或特定的业务部门OU,右键点击该OU,选择“在此OU中创建GPO并在此处链接”,命名为“服务器密码强制定期更换策略”。
编辑密码策略参数
右键点击新建的GPO,选择“编辑”,进入组策略管理编辑器,导航路径如下:
计算机配置 -> 策略 -> Windows设置 -> 安全设置 -> 账户策略 -> 密码策略
在这个节点下,你将看到一系列关键配置项,以下是必须调整的核心参数及其业务含义:
- 密码必须符合复杂性要求:设置为“已启用”,这意味着密码必须包含大写字母、小写字母、数字和特殊字符中的三种,这是防止暴力破解的第一道防线。
- 密码长度最小值:建议设置为12个字符以上,过短的密码即使复杂也容易被字典攻击破解。
- 密码最短使用期限:设置为1天,这是为了防止用户在更换密码时,通过快速修改来绕过“记住历史密码”的限制。
- 密码最长使用期限:这是核心指标,根据行业共识认为,90天是一个较为平衡的周期,对于金融或医疗等高风险行业,可缩短至30天;而对于内部非敏感系统,可适当延长至180天。
- 强制密码历史:设置为24个,这意味着用户不能重复使用最近24次使用过的密码,有效防止“循环换密”行为。
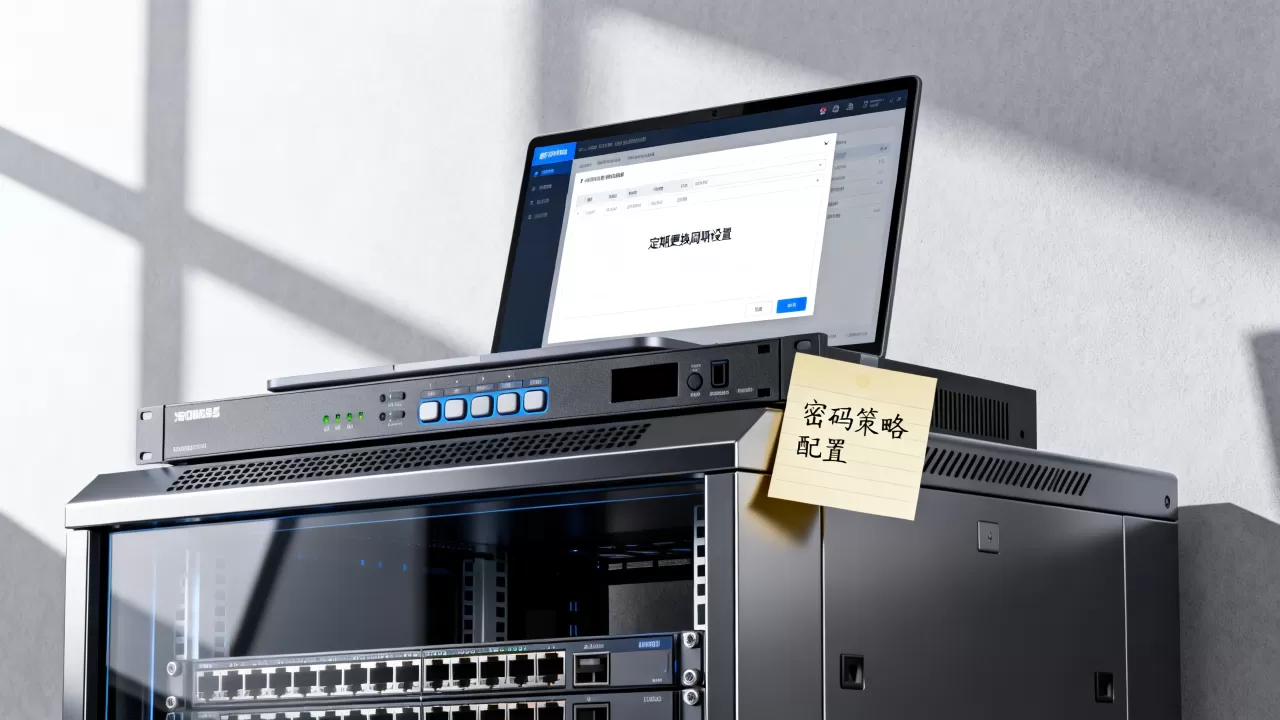
配置完成后,在命令行运行gpupdate /force强制刷新策略,即可立即生效。
Linux服务器PAM模块配置方案
对于运行CentOS、Ubuntu等Linux发行版的海外服务器,配置逻辑与Windows截然不同,Linux没有统一的域控制器,因此需要依赖PAM(Pluggable Authentication Modules)模块进行本地或集中式认证管理,这种配置方式更灵活,但需要管理员对每个节点进行单独维护,或者通过Ansible等自动化工具批量下发。
修改PAM认证配置文件
大多数现代Linux发行版使用/etc/security/pwquality.conf或/etc/pam.d/system-auth来管理密码策略,以CentOS 7/8为例,我们主要关注pam_pwquality.so模块。
打开配置文件,找到或添加以下关键指令:
- minlen=12:定义最小密码长度。
- dcredit=-1:要求至少包含1个数字。
- ucredit=-1:要求至少包含1个大写字母。
- ocredit=-1:要求至少包含1个特殊字符。
- maxrepeat=3:限制连续相同字符的最大数量,防止“aaaa”这类弱密码。
设置密码过期时间
除了复杂度,过期时间通常通过chage
命令或/etc/login.defs文件配置。
使用chage命令针对特定用户
如果你只想对某个特定用户(如root或admin)设置强制定期更换,可以使用以下命令:
chage -M 90 -m 1 -W 14 username
这里的参数含义如下:
-M 90:密码最大有效天数,即90天后必须更换。-m 1:密码最小有效天数,防止用户立即再次修改。-W 14:提前14天开始警告用户密码即将过期。
批量配置系统默认策略
若需对所有新建用户生效,修改/etc/login.defs文件中的PASS_MAX_DAYS和PASS_MIN_DAYS字段,将PASS_MAX_DAYS设为90,PASS_MIN_DAYS设为1,这种方法适用于临时服务器或容器环境,但在生产环境中,建议结合LDAP或FreeIPA进行集中管理,以实现海外服务器密码策略强制定期更换的统一管控。
常见误区与合规性对比分析
在实施密码策略时,许多团队容易陷入“唯时长论”的误区,频繁更换密码若缺乏配套措施,反而会导致用户设置简单密码或将其写在便签上,降低整体安全性。
定期更换 vs 长期不变
传统观点认为定期更换是必须的,但NIST(美国国家标准与技术研究院)近年来的指南已有所调整,NIST建议,除非有证据表明密码已泄露,否则不应强制用户定期更换密码,在中国及许多亚洲国家的等保2.0合规要求中,90天定期更换仍是硬性指标,对于面向国内用户或需通过国内合规审计的海外服务器,遵循本地法规依然是首要任务。
复杂度与记忆负担的平衡
过高的复杂度要求会导致用户疲劳,业内专家指出,引入多因素认证(MFA)比单纯提高密码复杂度更有效,如果服务器支持SSH密钥登录,建议逐步淘汰密码认证,转向密钥对认证,对于必须使用密码的场景,推荐使用密码管理器生成并存储高强度随机密码,从而在不增加记忆负担的前提下满足策略要求。
监控与审计的关键步骤
配置完成并非终点,持续的监控才是安全闭环的关键。
启用审计日志
在Windows中,确保“审核账户登录事件”已启用,并在事件查看器中筛选事件ID 4723(尝试更改密码)和4724(管理员重置密码),在Linux中,检查/var/log/secure或/var/log/auth.log,监控密码修改记录。
定期策略审查
建议每季度进行一次策略审查,检查是否有用户因业务需求申请豁免密码更换,评估这些豁免账户的风险等级,对于特权账户(如root、Administrator),应实施更严格的策略,例如将最长使用期限缩短至30天,并强制要求双人复核。
Q&A:海外服务器密码策略常见问题
海外服务器密码策略强制定期更换如何避免影响业务连续性?
业务连续性主要受限于应用连接池中的硬编码密码,在实施定期更换前,必须梳理所有数据库连接、API调用及定时任务脚本,建议采用密钥管理服务(KMS)或环境变量动态注入密码,而非硬编码在代码中,在密码过期前,通过自动化脚本或监控告警通知开发人员更新凭证,确保应用层无感知切换。
Linux服务器如何统一配置密码策略以匹配Windows域环境?
若Linux服务器加入Windows AD域,可通过Winbind或SSSD集成认证,Linux层面的PAM配置应指向AD域控,继承域策略,若未加入域,需通过Ansible等配置管理工具,将相同的PAM参数和chage命令脚本批量分发至所有节点,确保策略一致性,避免因单点配置遗漏导致的安全短板。
密码策略修改后,已过期密码的用户如何登录?
当密码超过最长使用期限,用户首次登录时会被强制要求更改密码,系统会拒绝使用旧密码登录,并提示“密码已过期,请设置新密码”,若用户忘记密码,需由管理员通过passwd命令(Linux)或“计算机管理”(Windows)重置密码,并强制用户在下次登录时再次修改。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/236712.html