

服务器负载均衡配置实战指南
服务器负载均衡的核心配置步骤可归纳为:明确需求、选择方案、配置服务器组、定义算法与健康检查、设置监听规则、部署SSL/TLS、实施安全策略、配置日志监控、测试验证及持续优化。 以下将深入解析每个环节。
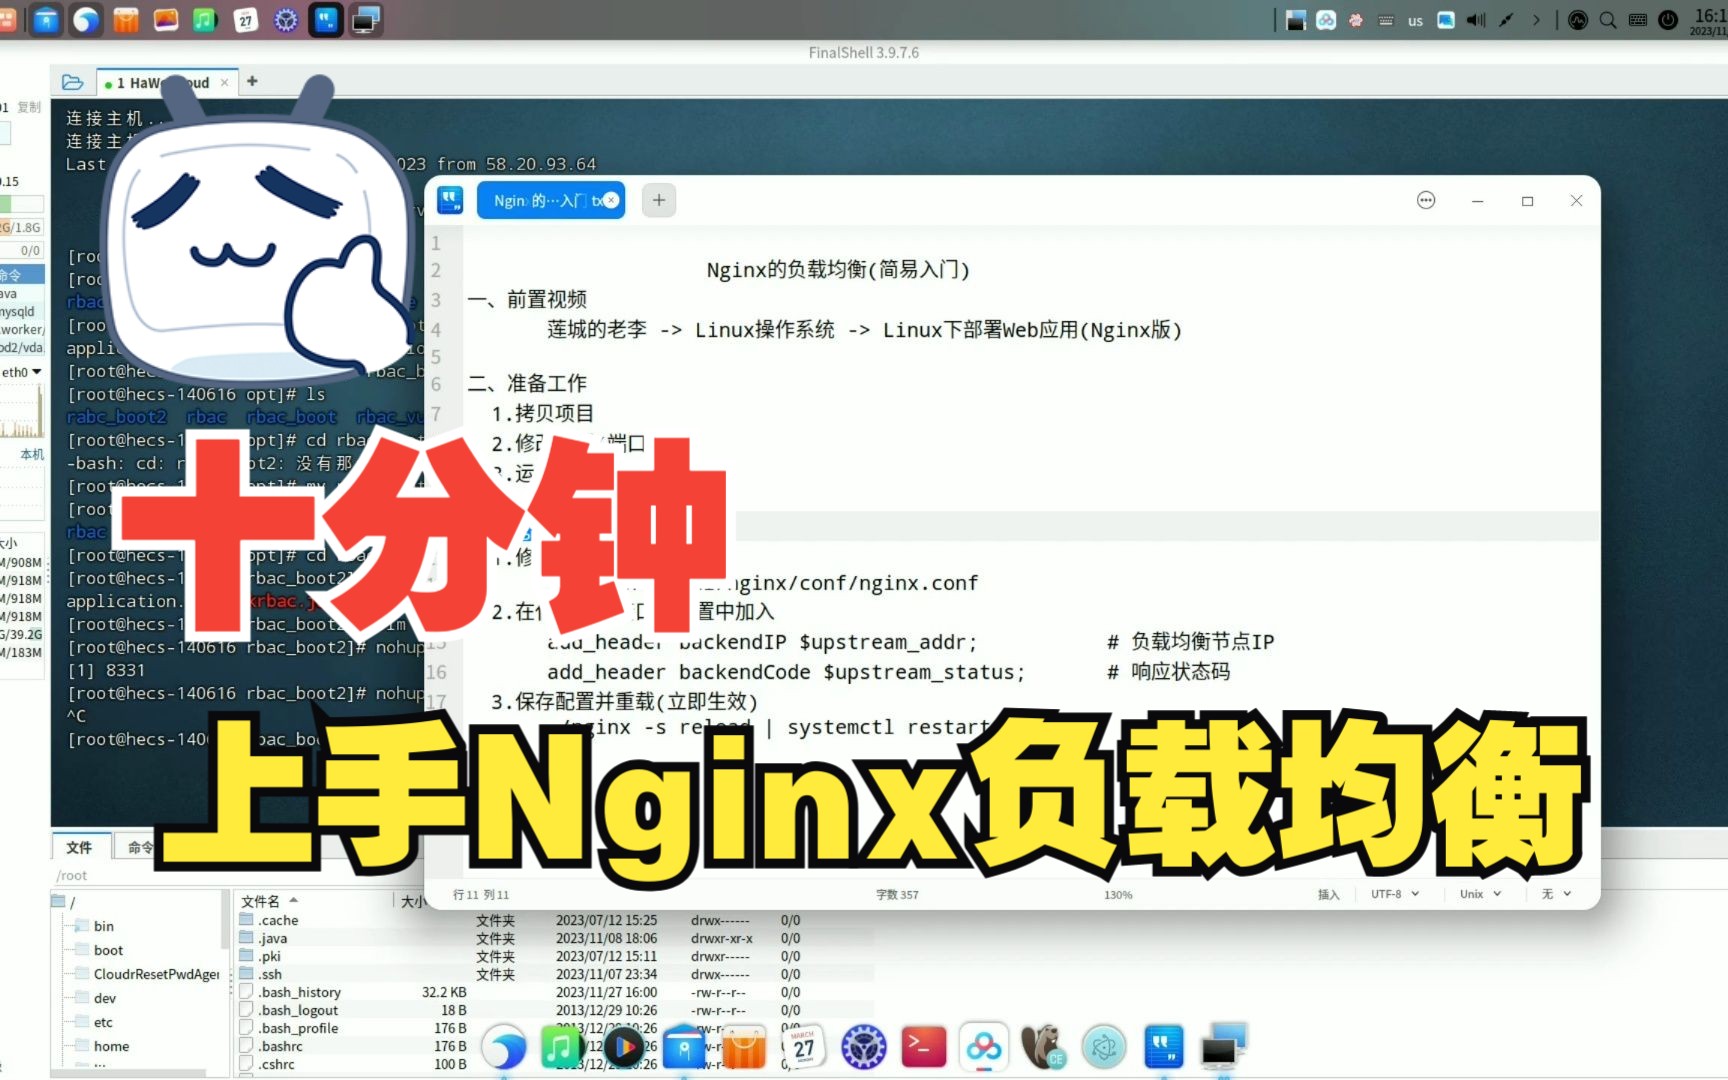
理解负载均衡基础
负载均衡(Server Load Balancing, SLB)非简单流量分发,其核心在于:
- 提升性能: 分散请求至多台后端服务器,突破单点性能瓶颈。
- 保障高可用: 自动剔除故障节点,确保服务持续可用。
- 增强扩展性: 轻松横向扩展服务器资源,应对业务增长。
明确需求与选择方案
- 关键考量:
- 流量类型: HTTP/HTTPS (L7)、TCP/UDP (L4) 或混合?
- 性能要求: 预期并发连接数、吞吐量 (RPS/QPS)。
- 会话保持: 是否需要基于Cookie、IP或自定义参数的会话粘滞 (Session Persistence/Sticky Session)?
- 高可用等级: 是否需负载均衡器自身集群化 (如Keepalived+VRRP) 避免单点故障?
- 安全合规: 是否需要集成WAF、DDoS防护、SSL卸载?
- 主流方案选择:
- 软件方案:
- Nginx: 高性能L7/L4负载均衡,配置灵活,社区强大,适用Web应用、API网关。
- HAProxy: 专业级L4/L7负载均衡器,以稳定性和丰富功能著称,适用复杂TCP/HTTP场景。
- LVS (Linux Virtual Server): 内核级L4负载均衡,极致性能,常与Nginx/HAProxy组合使用。
- 硬件方案: F5 BIG-IP、Citrix ADC等,提供高性能、全方位特性及厂商支持,成本较高。
- 云服务: AWS ALB/NLB、Azure Load Balancer、GCP Cloud Load Balancing、阿里云SLB等,开箱即用,弹性伸缩,集成云生态。
- 软件方案:
核心配置步骤详解 (以Nginx/HAProxy为例)
-
定义后端服务器组 (Upstream/Backend):
- 列出所有真实服务器 (Real Server/Backend Server) 的IP和端口。
- Nginx示例 (
http块内):upstream my_app_servers { # 定义后端服务器,可加权重(weight) server 10.0.1.101:8080 weight=3; # 权重越高,分配请求越多 server 10.0.1.102:8080; server 10.0.1.103:8080 backup; # 标记为备份服务器 } - HAProxy示例 (
backend段):backend my_app_backend balance roundrobin server server1 10.0.1.101:8080 check weight 3 server server2 10.0.1.102:8080 check server server3 10.0.1.103:8080 check backup
-
选择负载均衡算法:
- 轮询 (Round Robin): 默认,依次分发,适合服务器性能相近场景。
- 加权轮询 (Weighted Round Robin): 根据服务器权重分配,处理能力强者承担更多。
- 最少连接 (Least Connections): 将新请求发给当前连接数最少的服务器,适合长连接或处理时间差异大的服务。
- 源IP哈希 (IP Hash): 同一客户端IP请求固定发往某台服务器,实现简单会话保持,但IP变化或服务器增减时影响大。
- URL哈希/一致性哈希: 按请求URL哈希分配,相同URL固定到同一服务器,利于缓存优化。
- 加权最小响应时间 (Least Time): (HAProxy特有) 结合响应时间和连接数,选择最快响应的服务器。
-
配置健康检查 (Health Check):
- 定期探测后端服务器状态,自动隔离故障节点,恢复后自动加入。
- Nginx (商业版或Plus版更强大,开源版需
ngx_http_upstream_module基础检查):upstream my_app_servers { server 10.0.1.101:8080; server 10.0.1.102:8080; # 开源版被动健康检查 (标记失败条件) server 10.0.1.103:8080 max_fails=3 fail_timeout=30s; }- (推荐) 使用第三方模块如
nginx_upstream_check_module或Nginx Plus实现主动健康检查。
- (推荐) 使用第三方模块如
- HAProxy (强大且灵活的主动检查):
backend my_app_backend
    option httpchk GET /healthcheck HTTP/1.1rnHost:example.com # HTTP检查
    # 或 TCP检查: option tcpchk
    server server1 10.0.1.101:8080 check inter 2000 rise 2 fall 3 # 每2秒检查,2次成功认为UP,3次失败认为DOWN
-
配置会话保持 (Session Persistence):
- Nginx (Sticky Cookie):
upstream my_app_servers { sticky cookie srv_id expires=1h domain=.example.com path=/; # 设置Cookie server 10.0.1.101:8080; server 10.0.1.102:8080; } - HAProxy (多种方式):
backend my_app_backend
    balance roundrobin
    cookie SERVERID insert indirect nocache # 插入Cookie
    server server1 10.0.1.101:8080 cookie s1
    server server2 10.0.1.102:8080 cookie s2
- Nginx (Sticky Cookie):
-
设置监听器 (Listener/Frontend):
- 定义负载均衡器监听的IP和端口,关联后端服务器组。
- Nginx (
server块):server { listen 80; # 监听80端口 (HTTP) server_name www.example.com; location / { proxy_pass http://my_app_servers; # 代理到后端组 proxy_set_header Host $host; # 传递原始Host头 proxy_set_header X-Real-IP $remote_addr; # 传递客户端真实IP } } - HAProxy (
frontend段):frontend http_in bind :80 mode http default_backend my_app_backend # 默认转发到后端组 # 可在此配置ACL规则进行更复杂路由
-
SSL/TLS终止 (SSL Offloading):
- 在负载均衡器上卸载HTTPS加解密,减轻后端服务器压力,简化证书管理。
- Nginx SSL配置示例:
server {
    listen 443 ssl;
    server_name www.example.com;
    ssl_certificate /path/to/fullchain.pem;     # 证书链
    ssl_certificate_key /path/to/privkey.pem;   # 私钥
    ssl_protocols TLSv1.2 TLSv1.3;             # 强加密协议
    ssl_ciphers HIGH:!aNULL:!MD5;               # 强加密套件
    location / {
        proxy_pass http://my_app_servers;       # 明文转发到后端
        ... # 其他proxy设置
    }
}
高级优化与关键实践
- 负载均衡器高可用: 使用Keepalived + VRRP 或云厂商高可用方案,部署主备或主主集群,消除负载均衡器自身单点故障。
- 安全加固:
- 配置访问控制列表 (ACL),限制访问源IP。
- 启用DDoS防护机制 (连接数限制、速率限制)。
- 集成Web应用防火墙 (WAF)。
- 隐藏后端服务器真实IP。
- 日志与监控:
- 启用详细访问日志和错误日志。
- 监控关键指标:连接数、请求速率、响应时间、后端节点健康状态、负载均衡器资源使用率 (CPU, 内存, 网络),使用Prometheus+Grafana、Zabbix或云监控服务。
- 灰度发布/金丝雀发布: 利用权重或路由规则,将少量流量导向新版本服务器进行验证。
- 动态权重调整: 根据后端服务器实时负载 (如CPU、内存) 自动调整权重 (需高级负载均衡器或脚本支持)。
测试与验证
- 基础功能测试: 访问服务,确认请求被分发到不同后端服务器。
- 会话保持测试: 模拟用户会话,确认请求持续发往同一服务器。
- 故障切换测试: 手动停止一台后端服务器,验证健康检查是否生效,流量是否无缝迁移至健康节点。
- 负载均衡器高可用测试: 模拟主负载均衡器故障,验证备份节点是否接管VIP。
- 性能压测: 使用工具 (如JMeter, wrk, locust) 模拟高并发,观察负载均衡器和后端表现,确认无瓶颈。
持续维护
- 定期更新: 及时更新负载均衡软件和操作系统补丁。
- 证书管理: 监控SSL证书有效期,及时更新。
- 配置审计: 定期检查配置,确保符合安全策略和最佳实践。
- 容量规划: 根据监控数据和业务增长预测,及时扩容负载均衡器或后端服务器。
负载均衡配置非一劳永逸,需结合业务特性、流量模式和技术演进持续调优,深入理解原理,严谨实施每一步,方能构建高性能、高可用的服务基石。
您在负载均衡配置中遇到过哪些棘手问题?或是采用了哪些独特的优化策略?欢迎在评论区分享您的实战经验与技术见解!
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/23567.html




评论列表(3条)
这篇文章写得非常好,内容丰富,观点清晰,让我受益匪浅。特别是关于负载均衡的部分,分析得很到位,
这篇文章的内容非常有价值,我从中学习到了很多新的知识和观点。作者的写作风格简洁明了,却又不失深度,
读了这篇文章,我深有感触。作者对负载均衡的理解非常深刻,论述也很有逻辑性。内容既有理论深度,又有实践指导意义,