使用CDN不仅是为了加速访问,更是通过隐藏源站真实IP来防止黑客直接攻击,这是保护网站安全最基础且必要的手段。
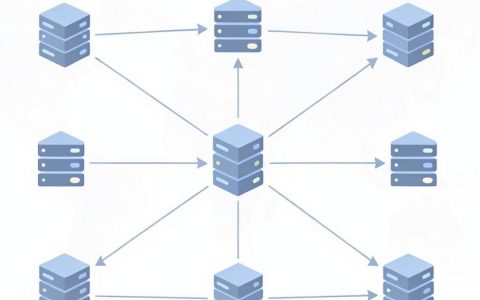
在数字化时代,网站就像一家开在闹市区的店铺,如果店铺的门牌号(源站IP)直接暴露在大街上,任何心怀不轨的人都能轻易找到并尝试撬锁,CDN(内容分发网络)的作用,就是给这家店铺装上一个智能门卫和多个分身,访客看到的是分布在各地的“分身”地址,而真正的“店铺核心”(源站)则隐藏在幕后,通过CDN的过滤和转发来接收请求,这种架构不仅让访问速度更快,更在网络安全层面构建了一道坚实的防火墙。

为什么源站IP暴露是致命的安全隐患
很多站长认为,只要网站能打开,安全就不是问题,这是一个巨大的误区,源站IP一旦暴露,网站就处于“裸奔”状态,黑客无需绕过CDN的防护,可以直接对源站发起DDoS攻击或SQL注入。
业内专家指出,超过半数的严重网站安全事故,根源都在于源站IP泄露,当攻击者掌握了源站IP,他们就可以绕过CDN的流量清洗能力,直接对源站服务器进行高强度的流量洪泛攻击,这种攻击往往会导致服务器带宽耗尽、CPU满载,最终造成网站瘫痪,对于电商或金融类网站来说,这种停机带来的损失是巨大的。
源站暴露还意味着数据泄露风险增加,攻击者可以利用扫描工具探测源站开放的端口和服务漏洞,一旦找到弱点,他们就能直接进入服务器内部,窃取用户数据或植入木马,这种“直连”攻击比经过CDN中转的攻击要隐蔽得多,也更具破坏性。
源站暴露的典型场景与后果
源站IP泄露通常发生在以下几个场景中,了解这些场景有助于我们提前防范:
- 历史DNS记录泄露:在更换CDN之前,如果旧DNS记录未及时清理,或者在配置CDN时使用了临时域名解析到源站,这些历史数据可能被搜索引擎或第三方工具收录。
- 子域名关联:很多网站有多个子域名(如blog.example.com, api.example.com),如果某些子域名未接入CDN,或者配置错误,攻击者可以通过扫描这些子域名找到源站IP。
- 邮件服务器暴露:网站的邮件发送功能如果直接连接源站IP,邮件头信息中可能包含源站地址,从而被恶意抓取。
- 第三方服务回调:某些支付接口或第三方插件的回调地址如果直接指向源站,也可能在日志中留下痕迹。
如何通过CDN有效隐藏源站IP
要实现真正的源站隐藏,不能仅靠开启CDN服务,还需要进行细致的配置和管理,以下是经过验证的实操步骤,帮助站长构建完整的安全闭环。
核心配置:强制HTTPS与回源保护
第一步是确保所有流量都经过CDN加密传输,在CDN控制台开启强制HTTPS跳转,并配置SSL证书,这不仅提升了安全性,还防止了中间人攻击窃取回源请求中的敏感信息。
配置回源白名单,在CDN控制台设置仅允许CDN节点的IP段回源访问源站,源站服务器应配置防火墙,拒绝来自非CDN IP段的直接访问请求,这样,即使源站IP被泄露,外部攻击者也无法直接连接。
DNS解析策略:避免直接解析
严禁将源站IP直接解析到主域名,主域名(www.example.com)和二级域名(example.com)必须解析到CDN提供的CNAME地址,对于静态资源域名(如static.example.com),同样需要解析到CDN。
| 解析类型 | 推荐目标 | 风险等级 | 说明 |
|---|---|---|---|
| A记录 | CDN CNAME地址 | 低 | 所有主域名应指向CDN |
| A记录 | 源站IP | 极高 | 严禁将主域名直接解析为源站IP |
| CNAME | CDN CNAME地址 | 低 | 适用于子域名和静态资源 |
日志监控与异常检测
开启CDN的访问日志功能,并定期分析日志,重点关注状态码为403或404的请求,这些往往是扫描器在探测源站端口,如果发现大量来自同一IP段的异常请求,应立即在CDN控制台封禁该IP段。
建议在源站部署WAF(Web应用防火墙),WAF可以识别并拦截常见的Web攻击,如XSS、SQL注入等,即使攻击者绕过CDN,WAF也能提供第二层防护。
常见误区与解决方案
在实际操作中,许多站长容易陷入一些误区,导致源站保护失效。
只要用了CDN就绝对安全
这是一个危险的假设,CDN本身不是万能的,如果配置不当,反而可能成为攻击者的跳板,如果CDN的回源配置错误,允许任意IP回源,那么CDN就失去了防护意义,必须定期检查CDN配置,确保回源白名单生效。
更换IP就能解决问题
有些站长发现源站IP泄露后,直接更换服务器IP,如果DNS缓存未更新,或者历史数据已被记录,攻击者可能很快再次找到新IP,正确的做法是,在更换IP的同时,清理所有历史DNS记录,并重新配置CDN和防火墙规则。
忽视子域名的安全
主域名安全不代表子域名安全,许多攻击者通过扫描子域名找到未接入CDN的测试环境或后台管理系统,进而突破防线,建议对所有子域名统一接入CDN,并实施相同的安全策略。
长期维护:构建动态防御体系
安全防护不是一次性的工作,而是一个持续的过程,随着网络攻击手段的不断演变,防御策略也需要不断更新。
- 定期审计:每季度进行一次安全审计,检查CDN配置、防火墙规则和数据备份情况。
- 更新补丁:及时更新服务器操作系统和Web服务器的安全补丁,修复已知漏洞。
- 员工培训:提高团队成员的安全意识,避免因内部操作失误导致IP泄露。
- 应急响应:制定详细的应急响应计划,包括IP泄露后的紧急处置流程,确保在发生安全事件时能快速恢复。
据工信部数据,近年来网络安全事件频发,企业级安全防护需求显著增长,这表明,安全防护已成为网站运营的标配,而非可选项。
CDN避免源站暴露常见问题解答
如何检测我的网站源站IP是否已经泄露?
可以通过多种方式检测,使用在线DNS历史查询工具,查看域名是否曾解析到非CDN IP,使用端口扫描工具扫描域名,如果扫描结果显示源站开放了常见服务端口(如80、443、22等),则可能存在泄露风险,检查网站HTTP响应头,X-Forwarded-For”或“Via”字段缺失或异常,可能意味着请求未正确经过CDN。
CDN加速和源站隐藏有冲突吗?
没有冲突,反而相辅相成,CDN的核心功能之一就是缓存静态资源,减少源站负载,通过隐藏源站IP,CDN保护了源站免受直接攻击,两者结合,既能提升用户体验,又能保障数据安全,关键在于正确配置CDN,确保所有流量都经过CDN节点转发。
如果源站IP已经泄露,应该如何紧急处理?
立即在CDN控制台启用“IP黑名单”功能,封禁已知攻击IP,检查源站防火墙,关闭非必要端口,仅保留CDN回源所需的端口,第三,清理DNS历史记录,确保新IP不被旧记录关联,加强监控,观察是否有新的攻击迹象,如果情况严重,考虑暂时迁移至新的服务器IP,并重新配置所有安全策略。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/234742.html