ASP.NET特殊字符替换与恢复方法 | 如何防止XSS攻击?

在ASP.NET开发中正确处理HTML特殊字符是保障Web应用安全与功能完整的关键环节,以下是专业且实用的解决方案:


为何必须处理HTML特殊字符
HTML预留字符如 <, >, &, , 具有特殊语义,直接输出用户输入或数据库内容可能导致:

  1. XSS攻击:恶意脚本通过未转义的 <script> 标签注入
  2. 布局破坏:用户输入包含 <div> 等标签扰乱页面结构
  3. 数据失真:符号 “&” 可能被解析为实体编码起始符

ASP.NET核心编码方法
▶ HTML编码(替换特殊字符)

// 推荐方案:使用 HttpUtility.HtmlEncode()
string userInput = "<script>alert('xss');</script>";
string encodedOutput = HttpUtility.HtmlEncode(userInput); 
// 输出:&lt;script&gt;alert(&#39;xss&#39;);&lt;/script&gt;
// .NET 4+ 跨平台方案:WebUtility.HtmlEncode()
string safeOutput = WebUtility.HtmlEncode(userInput);

▶ URL编码(处理查询参数)

string param = "name=John&Doe";
string encodedParam = HttpUtility.UrlEncode(param); 
// 输出:name%3dJohn%26Doe

安全解码操作(恢复原始字符)
▶ 谨慎使用解码场景
仅对可信来源的编码数据进行解码:

// 解码存储的编码数据
string dbContent = GetEncodedContentFromDatabase(); 
string decodedContent = HttpUtility.HtmlDecode(dbContent);

▶ 防御性解码实践

// 先解码再二次编码可防御复杂攻击
string userData = HttpUtility.HtmlEncode(
                  HttpUtility.HtmlDecode(untrustedInput)
                );

进阶安全防护策略

  1. AntiXSS库(企业级防护)
    安装 Microsoft.Security.Application.Encoder:

    string safeHtml = Encoder.HtmlEncode(userInput, false); // 更严格的白名单过滤
  2. Razor视图自动编码

    @{ 
        string rawString = "<strong>Hello</strong>"; 
    }
    <!-- 自动编码输出 -->
    @rawString  
    <!-- 输出:&lt;strong&gt;Hello&lt;/strong&gt; -->
    <!-- 需输出HTML时使用Html.Raw() -->
    @Html.Raw(Model.TrustedHtmlContent) 
  3. 内容安全策略(CSP)
    在 web.config 添加HTTP头:

    <system.webServer>
      <httpProtocol>
        <customHeaders>
          <add name="Content-Security-Policy" 
               value="default-src 'self'; script-src 'nonce-randomKey'" />
        </customHeaders>
      </httpProtocol>
    </system.webServer>

特殊场景处理指南
| 场景 | 解决方案 |
|————————|—————————————|
| JSON数据交互 | 使用 JavaScriptSerializer 自动编码 |
| AJAX响应 | 返回JSON格式而非拼接HTML字符串 |
| 富文本编辑器内容存储 | 使用HTML净化库(如 HtmlSanitizer) |生成 | 结合HtmlEncode和UrlPathEncode |


关键安全准则:

  1. 前端渲染原则:始终在最终显示时进行编码,而非存储时
  2. 深度防御策略:在客户端、服务端、数据库多层验证
  3. 最小化信任域:即使内部系统数据也需验证来源
  4. 定期依赖扫描:使用OWASP ZAP检测XSS漏洞

您在实际项目中如何处理用户生成内容的渲染?是否有遇到过特殊字符引起的棘手问题?欢迎分享您的实战经验及解决方案。

首发原创文章,作者:王坚‌,如若转载,请注明出处:https://test.idctop.com/article/22963.html

赞 (0)
上一篇 2026年2月11日 05:37
下一篇 2026年2月11日 05:43

相关推荐

  • iOS开发如何开启相机权限?相机权限开启失败解决方案

    iOS开发相机权限完整指南在iOS应用中请求相机权限的核心流程是:在Info.plist中添加NSCameraUsageDescription描述,使用AVCaptureDevice的requestAccess(for:completionHandler:)方法异步请求权限,并根据返回的授权状态决定是否启用相机……

    2026年2月12日
    13130
  • 服务器iis监控软件哪个好?服务器性能监控工具推荐

    保障IIS服务器的高可用性与性能优化,核心在于建立一套精准、实时的监控体系,通过专业软件对CPU、内存、请求队列及应用程序池进行全维度管控,是预防宕机与提升用户体验的关键,对于依赖Windows Server环境的企业而言,选择并配置得当的服务器iis监控软件,能够将被动的事后补救转变为主动的运维防御,确保业务……

    2026年3月31日
    8500
  • 个人网站装修代码怎么用?个人网站装修代码免费

    个人网站装修代码在构建个人品牌、博客或小型企业官网时,“个人网站装修代码”往往被误解为简单的HTML/CSS片段堆砌,对于追求极致加载速度、SEO友好性以及独特视觉体验的站长而言,真正的“装修”核心在于底层架构的优化与服务器环境的匹配,一个轻量级的静态站点生成器(如Hugo、Hexo)配合高性能的CDN加速,远……

    2026年7月3日
    19100
  • 公司邮箱误删邮件能找回吗?恢复已删除邮件的方法

    公司邮箱删除的邮件服务器在企业数字化转型的深水区,企业邮箱早已超越了单纯的通讯工具范畴,成为企业数据安全、品牌信誉以及内部协作的核心基础设施,许多企业在经历多次服务商更迭后,往往面临一个棘手的问题:“公司邮箱删除的邮件服务器”——即历史邮件数据丢失、归档困难,以及新服务器迁移过程中的数据断层风险,本文旨在深入剖……

    2026年6月27日
    1610
  • Word 2010开发工具在哪里,如何启用开发工具选项卡?

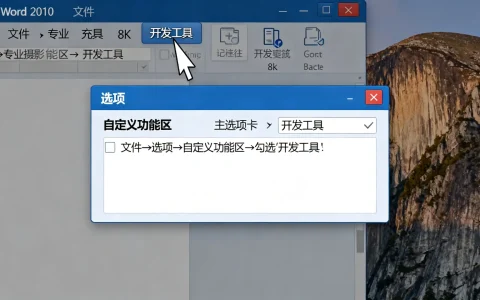
    掌握 word 2010 开发工具 能够将办公效率提升至自动化层级,其核心在于利用内置的VBA(Visual Basic for Applications)环境与控件技术,将静态文档转化为具备逻辑处理能力的智能应用程序,通过深度定制开发,用户可以实现文档数据的自动校验、批量格式处理以及复杂报表的自动生成,从而彻……

    2026年2月24日
    16000
  • 美国HostRoundVPS测评,6.99美元/月方案实测对比,HostRoundVPS评测

    HostRound VPS 6.99美元/月方案在2026年仍具备极高的性价比,适合个人开发者、小型博客及轻量级应用部署,但在高并发场景下性能表现中等,建议根据实际业务负载谨慎选择,HostRound VPS 6.99美元方案核心配置与性能解析HostRound作为近年来在北美市场崭露头角的托管服务商,其6.9……

    2026年5月16日
    5600
  • AIoT芯片工作电压是多少,AIoT芯片正常工作电压范围

    AIoT芯片工作电压的精准调控是决定设备能效比、稳定性与寿命的核心要素,在低功耗设计与高性能计算之间寻找最佳平衡点,是硬件系统设计的关键成败所在,核心结论在于:工作电压并非单一的固定数值,而是一个动态变化的范围,必须根据芯片的工作频率、负载状态以及制程工艺进行精细化配置,过高的电压导致功耗呈平方级增长,过低的电……

    2026年3月13日
    11600
  • 服务器明明装的是8G内存为何只有4G?,怎么回事?

    服务器明明装的是8G内存,却只显示4G可用,这多半是因为操作系统为32位、硬件保留或BIOS设置限制导致的,服务器8g内存只显示4g的常见原因32位操作系统的内存寻址限制32位系统最大寻址空间为4GB,这是硬件设计层面的天花板,即使插了8GB内存,系统也只能识别到约4GB,其中一部分还会被硬件设备占用,业内专家……

    2026年8月2日
    2800
  • 孩子成绩差怎么办?AI智能学习云服务真的有用吗?

    AI智能学习云服务:驱动教育智能化变革的核心引擎核心结论:AI智能学习云服务正通过深度融合人工智能技术与云端架构,从根本上重塑学习模式与教育管理流程,为教育机构与企业培训体系提供高效能、强适应性的智能化解决方案,实现教育资源的精准匹配与学习效果的显著跃升, 智能引领:破解传统教育困境,构建学习新范式传统教育模式……

    2026年2月16日
    25930
  • 选择VPS不能忽略哪些核心点?,VPS怎么选?

    选择VPS的核心在于匹配业务需求,性能、网络、稳定性和售后是四个不可忽略的维度,价格只是表象,VPS性能对比:CPU、内存、硬盘如何取舍当你打开VPS选购页面,参数表里CPU、内存、硬盘、带宽是首要关注点,但很多人容易陷入误区,盲目追求高核心数,或者忽略硬盘类型,CPU核心数不是越多越好对于多数Web应用,2核……

    2026年7月29日
    900

发表回复

您的邮箱地址不会被公开。 必填项已用 * 标注

评论列表(3条)

  • 快乐雪1
    快乐雪1 2026年2月16日 10:30

    这篇文章写得挺实用的,点出了ASP.NET里处理HTML特殊字符的重要性,特别是防XSS攻击这块儿,对开发者来说确实是基本功。不过,我仔细读了后,觉得有几个地方可能存在小bug或边界问题,值得聊聊。首先,文章里提到“&amp&hellip”这写法,感觉像是笔误,应该是“&”和“…”才对吧?否则容易误导新手,以为编码规则不严谨。其次,虽然讲了字符替换和恢复,但没深入边界场景,比如用户输入里混了Unicode或emoji时,替换方法会不会出问题?ASP.NET的HtmlEncode在旧版本里对某些字符处理可能不完整,恢复时如果直接解码,在JS或CSS上下文里反而可能引入XSS漏洞。另外,光靠字符处理还不够全面,防XSS还得结合输入验证和输出编码策略,文章没提这点,有点小遗憾。总的来说,内容挺扎实,但加点实际案例或安全边界讨论会更稳当。希望作者能完善一下,避免大家踩坑!

  • 学生smart281
    学生smart281 2026年2月16日 12:19

    这篇文章讲得真到位!不过作为重载爱好者,我还有一种实现方式,用自定义编码替换特殊字符更省事。

  • brave782er
    brave782er 2026年2月16日 13:58

    哇,这篇文章讲得太及时了!作为一个技术小白,我在ASP.NET开发里经常遇到用户输入的问题,比如评论框显示乱码或被注入恶意脚本,之前没认真对待,结果测试时出了安全漏洞,差点被黑客钻空子。现在看了文章,我才明白替换那些特殊字符像小于号和大于号是防XSS攻击的关键,这让我觉得安全真的不能马虎。不过,我有个小疑问:文章中提到了恢复字符的方法,比如显示时还原原始内容,但万一恢复过程中不小心放开了不该放的字符,会不会又埋下隐患?是不是得用啥特定函数来把关?希望大佬们能指点一下,谢谢啦!