服务器上存储网站文件、应用程序数据和系统组件的起始位置,被称为服务器的默认目录,它是服务器软件安装或配置后,在没有特别指定路径时,自动寻找和存放相关文件的根文件夹,理解、正确配置并安全管理默认目录,是服务器高效、稳定、安全运行的基础。
默认目录的核心功能与重要性
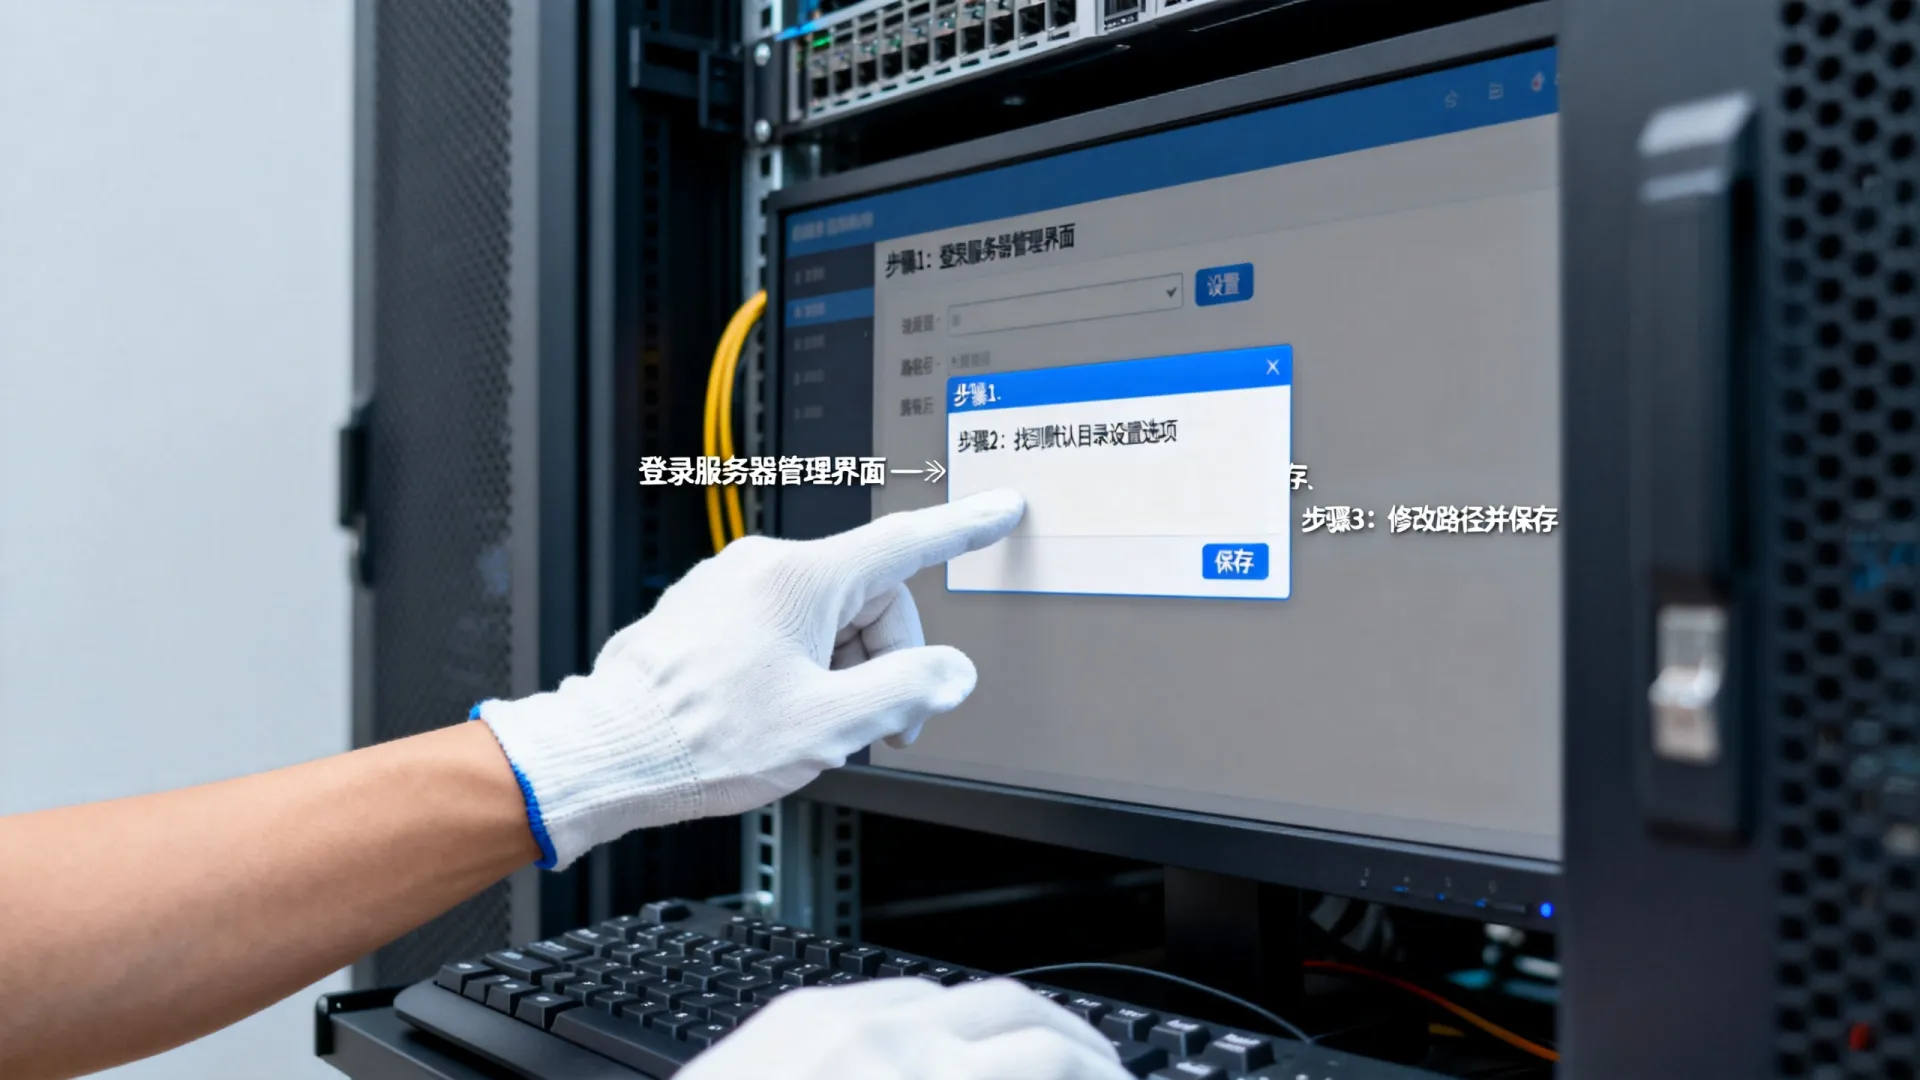
默认目录并非随意设定,它承载着几个关键使命:
- 统一入口点: 为服务器软件(如Web服务器Apache/Nginx、应用服务器Tomcat、数据库MySQL等)提供一致的、可预期的文件查找起点,当用户访问一个域名或IP地址时,服务器软件会首先到这个默认目录下寻找对应的文件(如
index.html)来响应请求。 - 简化配置: 无需为每个网站或应用单独指定完整的绝对路径,只需在核心配置文件(如虚拟主机配置)中声明基于默认目录的相对路径即可,极大简化了管理。
- 安全隔离基线: 默认目录会被配置在系统分区之外(如
/var或/srv),与操作系统核心文件隔离,这是实施最小权限原则的第一道防线,限制潜在安全漏洞的影响范围。 - 标准化管理: 遵循约定俗成或软件定义的默认路径(如Apache的
/var/www/html,Tomcat的/var/lib/tomcat/webapps),便于系统管理员和开发者快速定位和管理文件,提升协作效率。 - 性能优化基础: 合理的默认目录位置(如位于高性能磁盘分区)可为后续的缓存配置、负载均衡策略提供良好的起点。
常见服务器软件的默认目录一览
不同服务器软件有其预设的“家”,了解这些是高效管理的前提:
| 服务器类型 | 常见软件 | 典型默认目录 (Linux) | 核心存放内容 |
|---|---|---|---|
| Web服务器 | Apache HTTPD | /var/www/html |
网站HTML、CSS、JS、图片等静态文件 |
| Nginx | /usr/share/nginx/html 或 /var/www/html |
同上 | |
| 应用服务器 | Apache Tomcat | /var/lib/tomcat/webapps (或$CATALINA_BASE/webapps) |
部署的WAR包和解压后的Web应用 |
| Node.js (常用) | 项目根目录 (如 /home/user/app) |
应用代码、node_modules |
|
| 数据库服务器 | MySQL | /var/lib/mysql |
数据库文件(.ibd, .frm, .ibdata等) |
| PostgreSQL | /var/lib/postgresql/ |
数据库集群数据文件 | |
| 文件服务器 | vsftpd (FTP) | 登录用户的$HOME目录 |
用户上传下载的文件 |
| Samba (SMB/CIFS) | 配置文件中定义的path |
共享的文件夹和文件 |
重要提示: 这些路径是典型默认值,实际安装可能因Linux发行版(Ubuntu, CentOS, Debian等)、安装方式(包管理器 vs 源码编译)以及管理员的自定义配置而显著不同,始终以您服务器上的实际配置文件为准。
默认目录的安全风险与隐患
将关键文件置于默认目录而不加管理,如同敞开大门:
- 扫描与攻击的首要目标: 黑客自动化工具首要探测的就是这些众所周知的默认路径,寻找未及时更新的软件、默认页面、备份文件(
.bak,.old)或未删除的示例文件,利用其中漏洞。 - 权限配置不当: 如果默认目录或其内部文件权限过于宽松(如
chmod 777),攻击者一旦获得某种访问权限(如通过Web应用漏洞),就能轻易篡改网页、植入后门、窃取数据。 - 信息泄露: 默认错误页面、目录列表(Indexing开启时)、或遗留的配置文件(
.env,config.php)可能暴露服务器版本、内部路径、数据库凭据等敏感信息。 - 跨站污染风险: 如果同一服务器托管多个站点共享一个默认目录(错误配置),一个站点的漏洞可能导致其他站点的文件被非法访问或篡改。
- 依赖默认路径的恶意软件: 某些恶意软件会假设特定默认路径存在,试图在其中写入或执行恶意代码。
专业解决方案:超越默认,构建安全高效环境
资深管理员绝不满足于“能用”,而是主动优化和加固:
-
修改默认路径(强烈推荐):
- Web服务器: 在虚拟主机配置(
<VirtualHost>或server {}块)中,使用DocumentRoot(Apache) 或root(Nginx) 指令,将每个网站的根目录指向自定义的非标准路径(如/srv/www/clientname.com/public_html),这显著增加攻击者的探测难度。 - 应用服务器: 修改Tomcat的
appBase(在server.xml中)指向自定义目录,对于Node.js等项目,自然通过启动脚本指定入口文件位置。 - 数据库: 迁移数据库文件目录需谨慎,修改MySQL的
datadir(在my.cnf中)或PostgreSQL的data_directory(在postgresql.conf中),并确保新目录权限正确。务必在维护窗口进行,并彻底测试。 - 原理: 通过改变默认路径,打破了攻击者对“已知位置”的依赖,提高了攻击成本。
- Web服务器: 在虚拟主机配置(
-
实施严格的权限控制(最小权限原则):
- 用户与组隔离: 为每个服务(如
www-datafor Apache/Nginx,mysqlfor MySQL)或每个应用创建专用系统用户和组,确保默认目录及其内容的所有权属于该专用用户/组。 - 精确的文件权限: 使用
chown和chmod精细控制。- 目录:
755(所有者rwx, 组/其他rx)。 - 静态文件:
644(所有者rw, 组/其他r)。 - 关键: 可执行文件/脚本(如PHP)应严格限制为必需的用户可执行(
chmod u+x),绝不使用777!上传目录可设置为775(所有者与组rwx,其他rx)并配合sticky bit(chmod +t) 或利用应用层的权限控制。
- 目录:
- SELinux/AppArmor: 在支持的系统上启用并配置这些强制访问控制(MAC)机制,为进程和文件定义更细粒度的安全策略,即使进程被攻破也能限制其破坏范围。
- 用户与组隔离: 为每个服务(如
-
禁用不必要的功能和访问:
- 关闭目录列表: 在Web服务器配置中确保
Options -Indexes(Apache) 或autoindex off;(Nginx),防止直接浏览目录内容。 - 移除示例文件和默认页面: 安装后立即删除Web服务器、数据库、应用服务器附带的示例代码、默认欢迎页面和测试脚本。
- 限制敏感文件访问: 在Web服务器配置中阻止访问
.env,.git,.svn,.bak,.old,.sql等敏感或备份文件(通常使用<FilesMatch>或location ~块配合deny all;)。
- 关闭目录列表: 在Web服务器配置中确保
-
利用虚拟化或容器隔离:
- 虚拟机(VM): 为关键应用或不同安全级别的服务分配独立虚拟机,物理隔离文件系统和进程。
- 容器(Docker/Kubernetes): 容器本身提供了文件系统隔离,在Dockerfile中明确指定
WORKDIR和使用VOLUME挂载持久化数据到宿主机特定位置(非容器默认内部路径),这天然避免了依赖宿主机的默认目录,并简化了数据管理。
-
自动化部署与配置管理:
使用Ansible, Puppet, Chef, SaltStack等工具自动化服务器的初始配置,包括创建自定义目录、设置精确权限、部署应用代码到指定路径、禁用默认功能等,确保环境的一致性、可重复性和可审计性,消除人为配置错误。
最佳实践总结:构建健壮的服务基石
管理服务器的默认目录,核心在于“主动配置、最小权限、持续监控”:
- 摒弃“默认即安全”的幻想: 主动审查并修改关键服务的默认路径。
- 权限即生命线: 严格遵循最小权限原则,为用户、组和文件设置精确的访问控制。
- 保持环境纯净: 及时移除所有无关的示例文件、默认页面和测试功能。
- 隔离是关键: 利用虚拟机、容器或至少通过虚拟主机配置隔离不同应用。
- 拥抱自动化: 使用配置管理工具确保基线安全配置的强制执行和一致性。
- 持续监控与审计: 定期检查关键目录的文件变更、权限设置和访问日志,使用文件完整性监控(FIM)工具。
服务器的默认目录是数据流动的起点,也是安全防御的前哨,将其视为一个需要精心设计和持续加固的关键基础设施组件,而非一个可以忽略的默认设置,是专业运维与基础管理的分水岭,通过实施上述策略,您能显著提升服务器的安全性、稳定性和可管理性。
您是如何管理服务器上的关键目录的?在修改默认路径或配置权限时,遇到过哪些挑战或有独到的经验?欢迎在评论区分享您的实践与见解!
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/22227.html