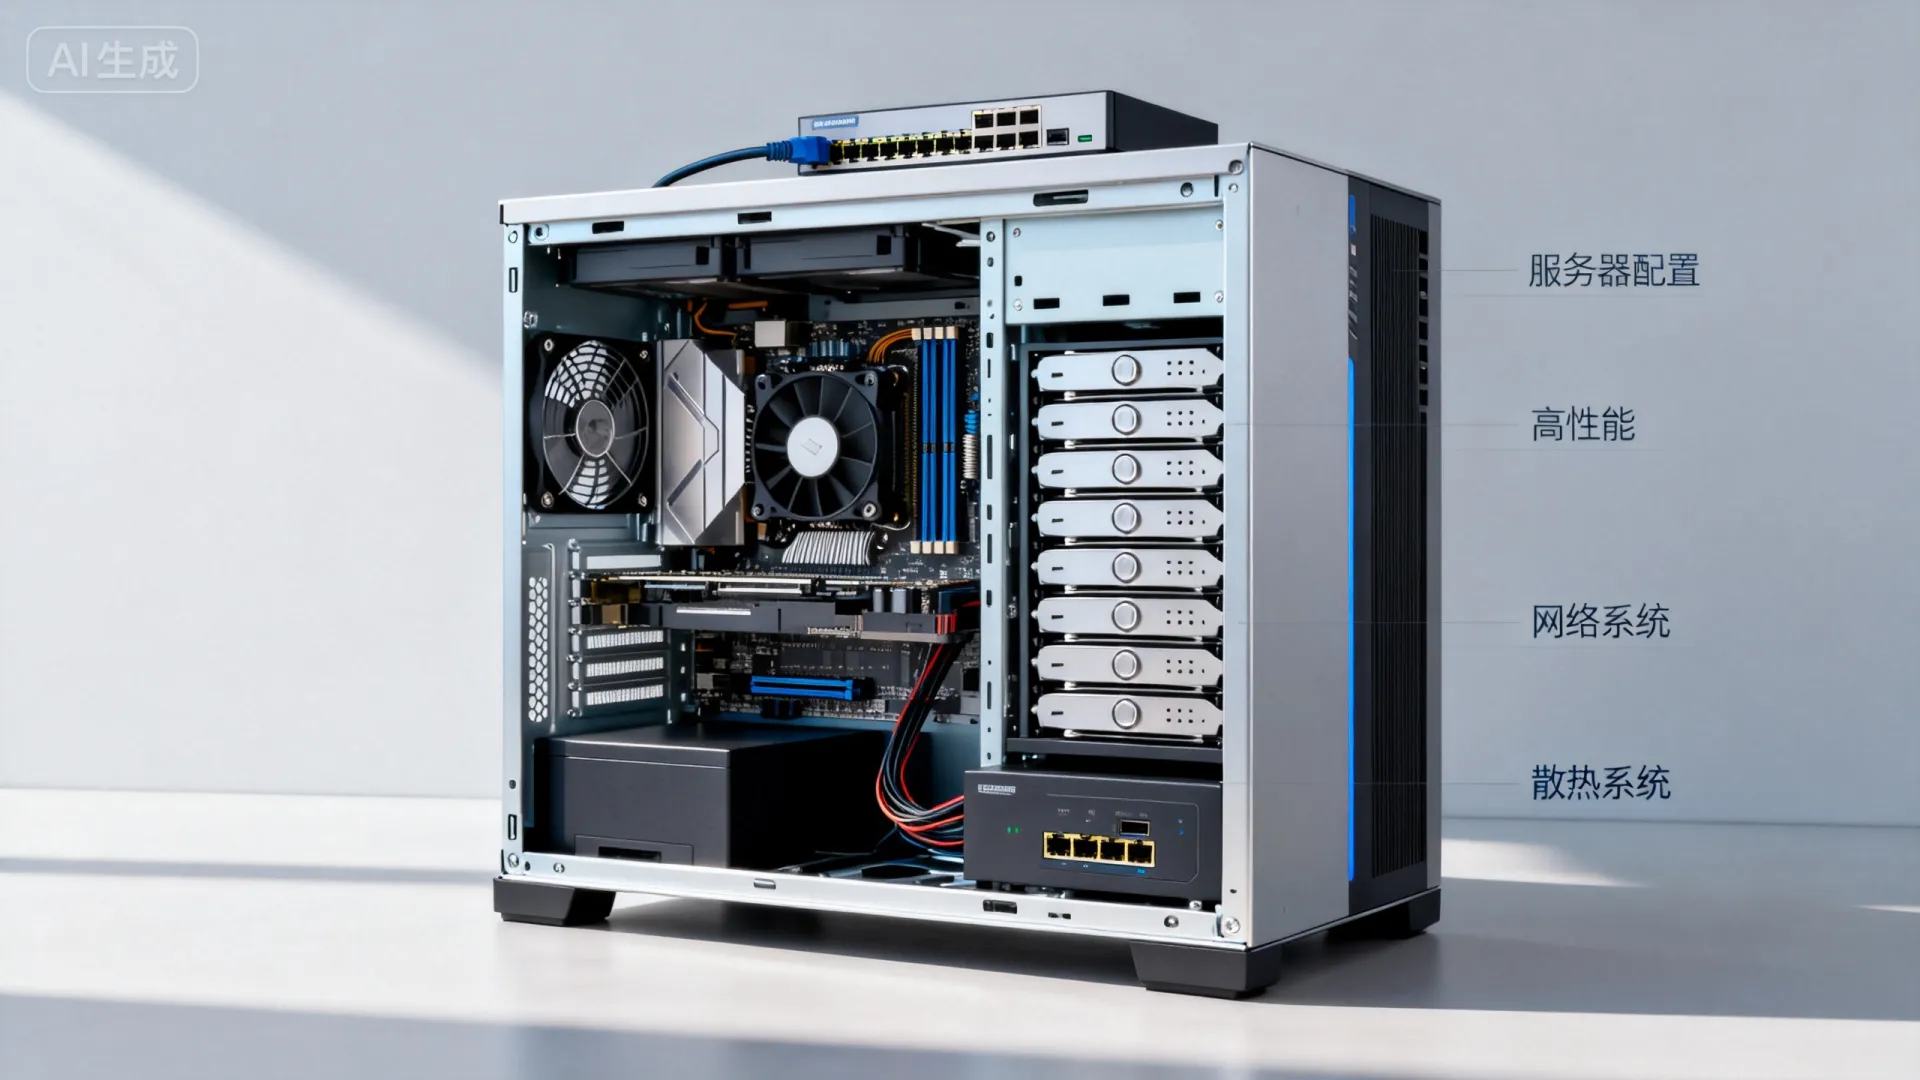
服务器的配置并非简单的硬件堆砌或软件安装,其核心在于建立一套严谨、高效、可维护的“配置规则”,这套规则是保障服务器稳定运行、性能卓越、安全可靠、易于扩展的基石,优秀的配置规则应涵盖以下核心维度:
安全基线:构筑坚不可摧的第一道防线
安全是服务器配置的首要规则,任何性能与便利都不能凌驾于安全之上。
- 最小权限原则: 严格限制用户和进程的权限,仅赋予其完成任务所必需的最小权限,使用非root用户运行应用程序和服务。
- 强身份认证:
- 强制使用高强度密码策略(长度、复杂度、有效期)。
- 优先采用SSH密钥认证,彻底禁用密码登录。
- 对关键系统和服务启用多因素认证。
- 系统加固:
- 及时更新操作系统和所有软件的安全补丁(建立自动化更新机制)。
- 移除或禁用所有不必要的服务、端口、用户和软件包。
- 配置严格的防火墙规则,仅允许白名单流量(仅允许特定IP访问管理端口)。
- 启用并配置入侵检测/防御系统。
- 配置日志集中收集与审计,监控关键安全事件。
- 文件系统安全: 设置合理的文件与目录权限(如遵循
chmod 750目录,chmod 640文件),使用chattr等工具保护关键配置文件。
性能调优:释放硬件潜能,应对业务洪流
在安全基础上,性能调优确保服务器高效响应业务需求。
- 资源监控与分析:
- 部署全面的监控工具(如Prometheus+Grafana, Zabbix, Nagios),实时跟踪CPU、内存、磁盘I/O、网络带宽等核心指标。
- 使用
top,htop,vmstat,iostat,netstat等命令行工具进行深度性能分析,定位瓶颈。
- 内核参数优化:
- 根据服务器角色(Web、DB、缓存、计算)调整内核参数(
/etc/sysctl.conf)。- 优化TCP/IP栈参数(
net.core.somaxconn,net.ipv4.tcp_tw_reuse/recycle,net.ipv4.tcp_max_syn_backlog)应对高并发。 - 调整虚拟内存参数(
vm.swappiness,vm.dirty_ratio/background_ratio)优化内存与磁盘交换。 - 调整文件系统参数(
vm.vfs_cache_pressure,fs.file-max)。
- 优化TCP/IP栈参数(
- 重要: 任何内核参数调整必须基于基准测试和监控数据,避免盲目修改。
- 根据服务器角色(Web、DB、缓存、计算)调整内核参数(
- 服务与应用配置优化:
- Web服务器(Nginx/Apache):优化Worker进程/线程数、连接超时、缓冲区大小、启用Gzip压缩、静态文件缓存。
- 数据库(MySQL/PostgreSQL):精心配置内存缓冲区(
innodb_buffer_pool_size)、连接池、查询缓存、日志写入策略、索引策略。 - JVM应用:合理设置堆内存大小(
-Xms,-Xmx)、垃圾回收器及参数。
- I/O优化:
- 根据负载类型(随机/顺序读写)选择合适的文件系统(如XFS通常优于ext4用于大文件)。
- 对数据库等I/O敏感型应用,使用高性能存储(SSD/NVMe)并考虑分离数据目录。
- 优化RAID级别选择(如读写密集型考虑RAID 10)。
资源分配与隔离:确保关键业务如鱼得水
在多应用或高密度部署环境下,资源的合理分配与隔离至关重要。
- Cgroups (Control Groups):
- Linux内核的核心功能,用于限制、记录和隔离进程组的资源使用(CPU、内存、磁盘I/O、网络)。
- 防止单个进程或用户耗尽系统资源,保障核心服务的SLA。
- 容器化技术 (Docker, Containerd):
- 在操作系统层面提供轻量级虚拟化,实现应用及其依赖的打包与隔离。
- 每个容器拥有独立的文件系统、网络、进程空间,资源限制通过Cgroups实现。
- 极大地提高了资源利用率、部署密度和可移植性。
- 虚拟化技术 (KVM, VMware, Hyper-V):
- 在硬件层面进行虚拟化,提供完整的虚拟机环境。
- 适用于需要完全隔离不同操作系统或遗留应用的环境,资源分配粒度更大(CPU核心、内存GB)。
- 管理开销相对容器较高。
- 规则核心: 根据业务隔离性要求、资源利用率和敏捷性需求,选择合适的技术(物理机 -> 虚拟机 -> 容器),并明确为每个实体(VM/容器/进程组)设定严格的资源配额(CPU Shares/Limits, Memory Limits, I/O权重)。
高可用与灾难恢复:业务连续性的生命线
单点故障是线上业务的噩梦,配置规则必须包含保障可用性的措施。
- 冗余设计:
- 硬件层面: 冗余电源、网卡绑定(Bonding/LACP)、RAID磁盘阵列。
- 服务层面: 负载均衡(Nginx HAProxy, F5, Cloud LB)将流量分发到后端多个服务器实例。
- 数据层面: 数据库主从复制(Master-Slave Replication)、集群(如MySQL Group Replication, Galera Cluster, Redis Sentinel/Cluster)。
- 自动化故障转移:
- 配置健康检查机制(如负载均衡器的健康检查、Keepalived VRRP)。
- 当检测到节点故障时,自动将流量或服务切换到备用节点。
- 备份与恢复:
- 规则化备份策略: 明确备份内容(全量/增量)、频率(每日/每周)、保留周期(30天/半年/1年)。
- 3-2-1原则: 至少3份备份,存储在2种不同介质上,其中1份异地(或离线)保存。
- 加密备份数据。
- 定期验证恢复流程! 备份的价值只有在成功恢复时才能体现,进行定期的恢复演练。
- 考虑使用快照技术(文件系统快照如ZFS/Btrfs,或云平台快照)进行快速回滚。
配置管理与自动化:效率与一致性的守护神
手工配置服务器易出错、难追溯、效率低下,自动化是必由之路。
- 基础设施即代码:
使用工具(如Ansible, SaltStack, Chef, Puppet, Terraform)将服务器配置(软件安装、配置文件、用户权限等)编写成可版本控制的代码(Playbooks, Recipes, Manifests)。
- 核心价值:
- 一致性: 确保所有环境(开发、测试、生产)的服务器配置高度一致,消除“环境漂移”。
- 可重复性: 一键部署或重建服务器,快速扩容。
- 可审计性: 所有变更记录在版本库中,清晰可查。
- 高效性: 批量管理成千上万台服务器,解放运维人力。
- 持续集成/持续部署: 将配置管理纳入CI/CD流水线,实现服务器配置变更的自动化测试与发布。
规则的价值在于实践与演进
服务器的配置规则并非一成不变的教条,而是随着业务发展、技术演进和安全威胁变化而持续优化的动态指南,其核心价值在于将最佳实践制度化、自动化,降低风险,提升效率,为业务的稳定高效运行提供坚实保障,忽视配置规则,等同于在数字洪流中裸泳。
您在实际工作中,最常遇到的服务器配置挑战是什么?是安全合规的压力、性能瓶颈的排查,还是大规模环境下的配置一致性难题?欢迎在评论区分享您的经验和见解!
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/21746.html