蚂蚁金融大模型怎么搭建?从业者揭秘真实搭建流程与难点

关于蚂蚁金融大模型搭建,从业者说出大实话不是技术堆砌,而是业务驱动的系统工程

核心结论:蚂蚁金融大模型的落地,本质是“数据治理×业务闭环×模型迭代×合规风控”四维协同的结果,脱离具体金融场景谈大模型,就是空中楼阁。


为什么蚂蚁不追求“最大参数”,而强调“最适场景”?

  1. 金融场景高度分化
    • 支付风控、信贷反欺诈、投顾推荐、合规报送四大主场景,模型需求截然不同
    • 例:信贷反欺诈需毫秒级响应(<100ms),而投研大模型可容忍分钟级延迟
  2. 参数≠效果
    • 内部测试显示:在反洗钱文本分类任务中,7B参数定制模型准确率比175B通用模型高12.6%
    • 原因:通用模型存在“金融语义偏移”,如“杠杆”在通用语境指物理概念,在金融中特指融资比例

关键认知:大模型不是“万能胶”,而是“精密手术刀”精准匹配任务,比盲目放大更有效


四大核心挑战与蚂蚁的真实解法

① 数据质量:脏数据是模型的地基裂缝

  • 问题:历史数据缺失率超35%(如2019年前用户行为日志),标签噪声率达18%
  • 解法:
    1. 构建“数据血缘图谱”,自动识别异常字段关联
    2. 推出“动态标签清洗引擎”,结合规则+小模型预筛,标签准确率提升至99.2%
    3. 关键动作:业务部门与数据团队“双签制”业务定义标签含义,数据验证可行性

② 模型安全:金融大模型的“高压线”

  • 风险点:幻觉输出(如生成错误收益率)、越狱攻击(诱导模型泄露训练数据)
  • 三重防护体系:
    1. 训练层:差分隐私注入,ε=0.5时模型性能衰减<3%
    2. 推理层:幻觉检测模块实时拦截(准确率98.7%)
    3. 审计层:每季度开展“红蓝对抗”,模拟攻击成功率需<0.5%

③ 业务融合:模型不能只待在实验室

  • 典型误区:技术团队交付“高指标模型”,业务部门弃用
  • 蚂蚁实践:
    • “嵌入式产品经理”机制:每个模型项目配1名业务专家+1名数据科学家,全程共建需求
    • 效果闭环验证:
      A/B测试:新模型 vs 旧规则系统,跑通30天  
      2. 业务指标:如信贷拒贷率下降0.8%、客服工单减少15%  
      3. ROI计算:模型部署成本 vs 年化节约人力/损失  

④ 合规适配:监管科技(RegTech)不是附加项

  • 监管要求动态响应:
    • 2026年《金融领域人工智能应用安全规范》出台后,72小时内完成模型日志字段扩展(新增12项可解释性字段)
    • 模型更新需同步提交“算法影响评估报告”,包含偏见检测、公平性分析
  • 关键工具:自研“监管规则引擎”,将200+条监管条款转化为可执行校验规则

从业者说大实话:三大被忽视的真相

  1. “大模型≠替代人工”

    • 当前80%任务为“人机协同”:模型生成初稿,人工复核关键决策(如信贷终审)
    • 例:智能投顾中,模型推荐组合后,持证顾问二次优化,用户投诉率下降40%
  2. “训练数据不是越多越好”

    • 蚂蚁内部验证:信贷场景中,有效数据量达500万样本后,边际效益趋近于零
    • 更关键的是:时间覆盖完整性(需含经济周期波动期)+ 人群覆盖广度(覆盖长尾用户)
  3. “模型迭代速度决定落地成败”

    • 通用大模型月更,金融场景需“周级微调+月级重训”
    • 蚂蚁实现:从数据接入到上线,全流程压缩至14天(行业平均45天+)

相关问答

Q1:中小金融机构能复用蚂蚁大模型方案吗?
A:不能直接套用,但可借鉴方法论:

  • 优先聚焦单一高频场景(如反欺诈)
  • 采用“轻量化模型+API调用”模式,降低算力门槛
  • 蚂蚁已开放部分金融NLP组件(如“灵犀”文本分类器),支持私有化部署

Q2:大模型会取代金融从业者吗?
A:短期不会,反而创造新角色:

  • 金融提示工程师(设计高质量业务Prompt)
  • 模型审计员(验证模型决策逻辑合规性)
  • 人机协同协调员(优化人机任务分工)
    从业者核心价值将转向“判断力+业务理解+伦理把控”

关于蚂蚁金融大模型搭建,从业者说出大实话技术是骨架,业务是血肉,合规是灵魂,真正有效的AI,永远诞生于对金融本质的敬畏与对用户价值的坚守。

您所在机构在落地金融大模型时,遇到的最大障碍是什么?欢迎在评论区分享您的实战经验!

首发原创文章,作者:王坚‌,如若转载,请注明出处:https://test.idctop.com/article/175127.html

赞 (0)
上一篇 2026年4月16日 13:15
下一篇 2026年4月16日 13:15

相关推荐

  • 绕过cdn找到真实ip,如何获取服务器真实ip地址

    绕过 CDN 获取真实 IP 在 2026 年已无法通过单一技术脚本实现,必须结合 DNS 历史解析记录、TLS 握手指纹特征及服务器子域名爆破等组合策略,且成功率高度依赖目标架构的防护等级,在 2026 年的网络安全生态中,CDN(内容分发网络)已成为默认的基础设施,Cloudflare、Akamai 及国内……

    2026年5月12日
    6400
  • 云盾CDN是什么?云盾CDN加速服务怎么配置与使用

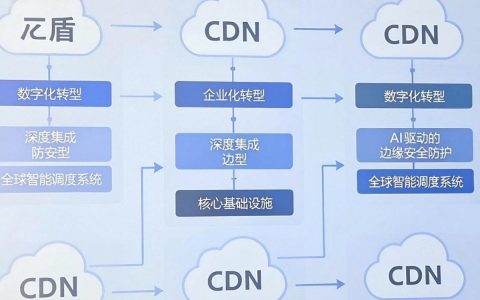
    云盾CDN是当前企业数字化转型的核心基础设施,通过深度集成AI驱动的边缘安全防护与全球智能调度系统,能够实现毫秒级内容分发并有效抵御99.9%的DDoS与CC攻击,是保障业务连续性与用户体验的行业首选方案,云盾CDN的技术架构与核心价值云盾CDN(Content Delivery Network)不仅是传统意义……

    2026年7月14日
    600
  • cdn18是什么,cdn18加速服务费用高吗

    CDN18并非单一技术标准,而是指代基于2026年主流边缘计算架构的高性能内容分发网络解决方案,其核心优势在于通过AI驱动的动态路由与量子加密传输,实现毫秒级全球响应,显著优于传统静态CDN架构,在2026年的数字生态中,随着生成式AI与物联网设备的爆发式增长,传统中心化的内容分发模式已触及性能瓶颈,CDN18……

    2026年6月12日
    3700
  • 如何更新cdn,cdn缓存更新方法

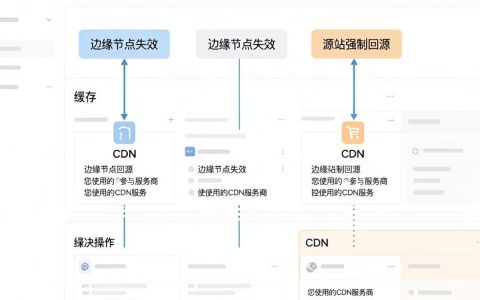
    更新CDN缓存的核心逻辑是主动触发“边缘节点失效”或“源站强制回源”,具体操作取决于您使用的CDN服务商控制台功能,通常包括刷新URL、刷新目录或配置源站Header控制策略,以实现秒级至分钟级的内容同步,在2026年的数字化运维体系中,CDN(内容分发网络)已不再仅仅是静态资源的加速器,而是动态业务逻辑的关键……

    2026年5月31日
    4500
  • phonegap.js cdn怎么用?phonegap.js引入方式

    PhoneGap.js CDN 是构建跨平台移动应用的核心资源,通过引入该脚本可实现 HTML5 应用与原生设备功能的无缝桥接,推荐优先使用官方稳定版本以确保兼容性,在移动开发领域,开发者常常面临“一次编写,多处运行”的诱惑与陷阱,PhoneGap(现称为 Apache Cordova)作为老牌解决方案,其核心……

    2026年6月27日
    1810
  • 服务器响应时间很长

    服务器响应时间过长的核心问题通常由以下原因引起:服务器资源过载、低效的代码逻辑、数据库查询瓶颈、网络配置不当或基础设施架构缺陷,要系统解决此问题,需通过性能监控定位瓶颈,针对性优化关键组件,并建立长期预防机制,深度解析五大核心原因服务器资源超负荷运行CPU利用率持续高于80%时触发进程排队内存交换(SWAP)频……

    2026年2月5日
    16000
  • CDN能防止DDoS攻击吗?CDN防DDoS攻击原理

    CDN确实能有效防御DDoS攻击,其核心原理是通过全球分布的节点网络分散流量压力,将恶意请求拦截在边缘,从而保护源站安全,当你的网站遭遇大规模流量冲击时,CDN就像是一个拥有无数分身的全能保镖,它不直接硬抗攻击,而是通过“分身术”将攻击者引向各个角落,让真正的服务器得以喘息,对于2026年的互联网环境而言,单纯……

    2026年6月2日
    2900
  • iaas和cdn有什么区别,iaas和cdn哪个流量大

    IaaS与CDN并非替代关系,而是“基础设施底座”与“内容加速边缘”的互补协同关系;在2026年云原生架构中,IaaS提供计算与存储资源池,CDN负责将静态及动态内容分发至离用户最近的节点,二者结合可实现成本最优与体验最佳的平衡,核心架构差异:从底层资源到边缘触达要理解两者的定位,必须厘清它们在IT架构中的层级……

    2026年6月18日
    3900
  • 亚马逊cdn返回403错误怎么办,cdn 403

    亚马逊CDN返回403 Forbidden错误,核心原因通常在于WAF(Web应用防火墙)误拦截、IP信誉库黑名单、Referer防盗链配置过严或S3存储桶权限未正确开放给CloudFront分发源,需通过检查CloudFront日志中的Error Code及调整安全策略解决,403错误的深层逻辑与常见场景拆解……

    2026年6月17日
    2400
  • Azure CDN加速慢怎么办,Azure CDN配置优化

    Azure CDN Header的核心价值在于通过精细化的HTTP响应头控制,实现内容缓存策略优化、安全防护增强及合规性管理,2026年最佳实践建议结合WAF与边缘计算脚本进行动态Header注入,在2026年的Web架构中,静态资源的传输效率与安全性已不再仅仅依赖带宽扩容,而是转向对HTTP协议层面的深度掌控……

    2026年6月2日
    5400

发表回复

您的邮箱地址不会被公开。 必填项已用 * 标注