服务器密码有哪些特点?服务器密码设置应具备哪些安全特性

服务器密码特点

服务器密码特点

服务器密码是系统安全的第一道防线,其设计与管理直接决定企业数据资产的防护等级。真正的服务器密码必须具备高强度复杂性、动态可变性、权限差异化与审计可追溯性四大核心特点,缺一不可,以下从技术实现、运维实践与安全合规三个维度展开说明,为IT管理者提供可落地的解决方案。


高强度复杂性:抵御暴力破解的基石

密码强度不足是服务器失陷的首要原因,根据Verizon《2026年数据泄露调查报告》,83%的 breaches 涉及凭证滥用或弱密码,服务器密码需满足以下硬性标准:

  1. 长度≥12位:12位含大小写字母+数字+符号的密码,暴力破解平均耗时超34年;
  2. 字符四选三:必须同时包含大写字母(A-Z)、小写字母(a-z)、数字(0-9)、特殊符号(如!@#$%)中的至少三类;
  3. 禁止常见模式:禁用“123456”“admin123”“password”等Top 10000弱密码(参考NIST SP 800-63B);
  4. 无语义关联:不得使用姓名、工号、公司简称、生日等可被社工获取的信息。

解决方案:部署密码强度实时校验插件(如zxcvbn算法),在用户输入时动态反馈强度评分,强制达标后方可提交。


动态可变性:避免长期静态风险

静态密码是定时炸弹,研究显示,超过60%的服务器密码在首次设置后5年内未更新(Cybersecurity & Infrastructure Security Agency, 2026),动态机制是关键防线:

  1. 强制周期性更换:高权限账户(如root、sa)每90天更换;普通业务账户每180天更换;
  2. 历史密码复用拦截:禁止使用近5次历史密码,防止“循环替换”规避策略;
  3. 会话级动态令牌:结合MFA(多因素认证),在关键操作时动态生成一次性密码(如Google Authenticator);
  4. 基于风险的即时重置:登录IP异常、地理位置突变、失败次数>3次时,自动触发密码重置流程。

实践建议:采用“密码生命周期管理”工具(如CyberArk或开源Keycloak),实现策略自动化执行与异常行为联动响应。

服务器密码特点


权限差异化:最小权限原则落地

“一密码通全库”是重大隐患。服务器密码必须与角色、环境、操作类型严格绑定:

角色类型 密码权限范围 示例场景
系统管理员 全系统root级权限 系统升级、内核模块加载
开发工程师 仅限开发环境,禁止生产数据库 代码部署、日志查看
运维工程师 生产环境只读+指定服务启停 服务重启、配置热更新
第三方服务商 临时账号+72小时自动失效 硬件维修、紧急故障处理

核心原则:

  • 同一服务器内,不同用户密码不可互通;
  • 生产环境密码不得与测试/开发环境共享;
  • 所有权限变更需经双人审批并留痕。

技术实现:通过RBAC(基于角色的访问控制)+ABAC(基于属性的访问控制)模型,在IAM(身份与访问管理)系统中配置细粒度策略。


审计可追溯性:安全事件溯源的依据

无审计的密码等于无密码,所有密码操作必须满足:

  1. 操作留痕:记录登录IP、时间、操作指令、会话时长;
  2. 日志防篡改:日志同步至独立SIEM系统(如ELK+Wazuh),采用写一次读多次(WORM)存储;
  3. 异常行为识别:
    • 非工作时间高频登录(>5次/分钟);
    • 跨地域跳跃登录(如北京→伦敦间隔<30分钟);
    • 敏感指令组合(如rm -rf /+wget malicious.sh)。

合规要求:满足等保2.0三级要求中“安全审计”条款,日志保留≥180天。

服务器密码特点


相关问答

Q1:密码管理工具是否安全?会不会成为新风险点?
A:可信工具(如1Password、Bitwarden)采用端到端加密+零知识证明架构,服务商无法获取明文密码,关键在于:① 本地主密码需独立记忆;② 启用MFA保护主账户;③ 定期审计工具权限日志。

Q2:服务器密码与数据库密码能否统一?
A:绝对禁止,数据库密码泄露可直接导致数据窃取,而服务器密码仅影响系统访问,二者应物理隔离:服务器密码由运维团队管理,数据库密码由DBA团队独立保管,并通过密码保险柜(如HashiCorp Vault)分域存储。


您当前的服务器密码策略是否覆盖了上述四大特点?欢迎在评论区分享您的实践方案或疑问,我们将针对性解答。

首发原创文章,作者:王坚‌,如若转载,请注明出处:https://test.idctop.com/article/173099.html

赞 (0)
服务器密码修改不了怎么办,服务器密码修改失败常见原因及解决方法
上一篇 2026年4月15日 06:11
服务器密码没错为什么还登陆不上去?服务器密码正确但无法登录原因及解决方法
下一篇 2026年4月15日 06:13

相关推荐

  • Python plistlib怎么用?python解析plist文件报错怎么办

    Python的plistlib模块是处理Apple属性列表(.plist)文件的官方标准库,它支持将Python数据结构与XML或二进制格式的plist文件进行双向转换,无需安装第三方依赖即可实现跨平台数据持久化,在iOS开发、macOS应用配置以及自动化测试脚本中,.plist文件无处不在,对于Python开……

    2026年7月7日
    19900
  • 服务器小号密码是什么?服务器小号密码设置与找回方法

    安全与效率的双重博弈在服务器运维与多账号管理场景中,服务器小号密码的设置与管理,直接关系到系统稳定性、数据安全性和团队协作效率,核心结论:合理设计的服务器小号密码体系,能在保障安全的前提下,显著降低运维成本与误操作风险,以下从风险、原则、实践方案三方面展开说明,为何需要“小号密码”?——现实痛点分析权限过度集中……

    2026年4月14日
    6100
  • 服务器强制结束进程怎么办?卡死无响应解决方法

    专业操作指南核心解决方案: 高效、安全地终止服务器失控进程,关键在于精准识别目标进程(PID),合理选择终止信号(SIGTERM优先),并采用分层次终止策略,避免粗暴操作引发服务中断或数据损坏,标准流程为:kill -15 [PID] → 等待观察 → kill -9 [PID](强制终止), 精准定位目标进程……

    2026年2月16日
    19500
  • 股票数据最安全的是哪里?股票数据平台哪家安全

    股票数据最安全的来源是持有中国证监会颁发证券信息服务牌照的官方授权机构,如上海证券交易所、深圳证券交易所及同花顺、东方财富等头部合规平台,切勿轻信任何声称拥有“内幕数据”或“独家源”的非正规渠道,在数字化交易时代,数据不仅是交易的燃料,更是资金安全的防线,许多新手投资者往往只关注行情快慢,却忽略了数据源头的合法……

    2026年7月8日
    20100
  • 怀旧服五区哪些是PVP服务器?,哪个服务器好

    怀旧服五区中的PVP服务器主要包括比斯巨兽、莫格莱尼、萨弗隆、安娜丝塔丽、范克瑞斯、弗莱拉斯等,这些服务器在阵营对抗和野外战斗上具有明显优势,适合热衷于PVP玩法的玩家入驻,PVP服务器与PVE服务器的核心区别选择PVP服务器前,需要先理解它与PVE服务器的本质差异,在PVP服务器中,除敌对阵营主城和特定区域外……

    2026年8月4日
    700
  • 个人电脑能搭建远程服务器吗?家用电脑做服务器稳定吗

    个人电脑完全可以搭建远程服务器,但更适合极客、开发者或小规模家庭实验室使用,而非替代企业级数据中心,将闲置的PC转化为远程服务器,是近年来技术爱好者中非常流行的一种实践,这不仅能节省昂贵的云租赁费用,还能让你完全掌控数据隐私和硬件配置,这种方案并非完美无缺,它需要在稳定性、网络环境和安全性之间做出权衡,如果你正……

    2026年5月27日
    6000
  • 黑龙江PDU服务器电源都有哪些?,怎么选?

    黑龙江PDU服务器电源的选择主要依据机柜功率密度、接口类型和监控需求,常见配置包括智能PDU、三相大功率PDU和基本型PDU,其中智能PDU因其远程管理能力成为主流,多数数据中心倾向于采用支持IEC C13/C19接口的工业级产品,黑龙江机房环境对PDU选型的特殊要求黑龙江地处高寒地区,冬季气温低,机房内虽配备……

    2026年8月3日
    1100
  • 畅捷通ERP服务器有哪些版本,哪个版本最稳定?

    畅捷通ERP服务器版本并非单一概念,它既指软件本身的版本(如T+、T3、U8),也指支撑这些软件运行的服务器环境版本,多数情况下,企业选择T+或U8的云服务器部署方案,既能保证性能,又省去本地运维成本,畅捷通ERP软件版本与服务器需求畅捷通的产品线覆盖从初创企业到中型集团的不同规模,每个版本对服务器的要求也各不……

    2026年8月2日
    800
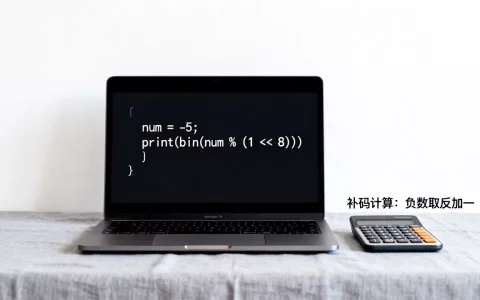
  • Python中的补码是什么意思?, 补码怎么计算

    Python 中的补码遵循标准二进制补码规则,但由于其整数采用无限精度表示(即动态大整数),负数的补码表现为左侧无限延伸的符号位1,这与C语言等固定位宽语言的补码存储方式有本质区别, 理解这一差异是掌握Python位运算和底层数据处理的关键,Python补码表示机制解析从计算机组成原理看补码本质补码是计算机表示……

    2026年7月15日
    1000
  • 防护软件应用防火墙有必要安装吗,如何设置才安全

    应用防火墙是防护软件中针对应用层攻击的关键组件,正确选型和配置可以有效拦截SQL注入、跨站脚本等OWASP Top 10威胁,并满足绝大多数合规场景的审计要求,为什么你需要把应用防火墙纳入防护体系传统网络防火墙在网络层和传输层设卡,但面对HTTP/HTTPS流量里的攻击载荷几乎无能为力,应用防火墙(通常称为WA……

    2026年7月28日
    400

发表回复

您的邮箱地址不会被公开。 必填项已用 * 标注