

服务器盗链是指未经资源所有者许可,其他网站通过直接链接(如图片、视频、音频、文件等URL)引用其服务器上的资源,从而消耗原服务器的带宽、存储和计算资源的行为,这是一种常见的网络资源滥用形式,对资源拥有者造成实质性损害,必须采取有效措施予以防范和制止。

盗链的运作机制与核心危害
盗链并非复杂的技术入侵,其原理简单却危害巨大:
-
原理简述:
- 攻击者(盗链者)在其网页代码(HTML, CSS等)中,直接嵌入目标服务器(被盗链者)上资源的完整URL(
<img src="https://www.您的域名.com/images/your-logo.jpg">)。 - 当用户访问盗链者的网页时,用户的浏览器会根据代码中的URL,直接向被盗链者的服务器发起请求,下载并显示该资源(如图片)。
- 整个过程中,资源始终存储在您的服务器上,但展示和服务的场景却在盗链者的网站上。
- 攻击者(盗链者)在其网页代码(HTML, CSS等)中,直接嵌入目标服务器(被盗链者)上资源的完整URL(
-
核心危害剖析:
- 带宽与流量劫持: 这是最直接、最普遍的经济损失,盗链者网站的用户访问和下载资源产生的所有流量,均由您的服务器承担,这会导致:
- 带宽费用激增,尤其是使用按流量计费的主机服务时。
- 服务器资源(CPU、内存、I/O)被无谓消耗,影响自身网站的正常访问速度和稳定性,可能导致服务降级甚至宕机。
- 版权与品牌侵害: 您的原创图片、视频、文档等资产被他人无偿使用,侵犯了知识产权,更严重的是,资源可能被用于低质量、非法甚至有害的网站,损害您的品牌形象和声誉。
- SEO负面影响: 搜索引擎可能会将盗链者网站视为资源的“原创发布者”,而您的原始页面可能因此失去排名优势,资源被大量无关或低质页面引用,也可能向搜索引擎传递混乱的信号。
- 潜在安全风险: 虽然盗链本身不是攻击,但暴露了资源的具体URL路径,恶意攻击者可能利用此进行枚举攻击、尝试路径遍历等,增加了服务器被进一步渗透的风险。
- 带宽与流量劫持: 这是最直接、最普遍的经济损失,盗链者网站的用户访问和下载资源产生的所有流量,均由您的服务器承担,这会导致:
专业级反盗链解决方案
有效对抗盗链需要结合技术手段与策略管理,构建多层次防御体系:
-
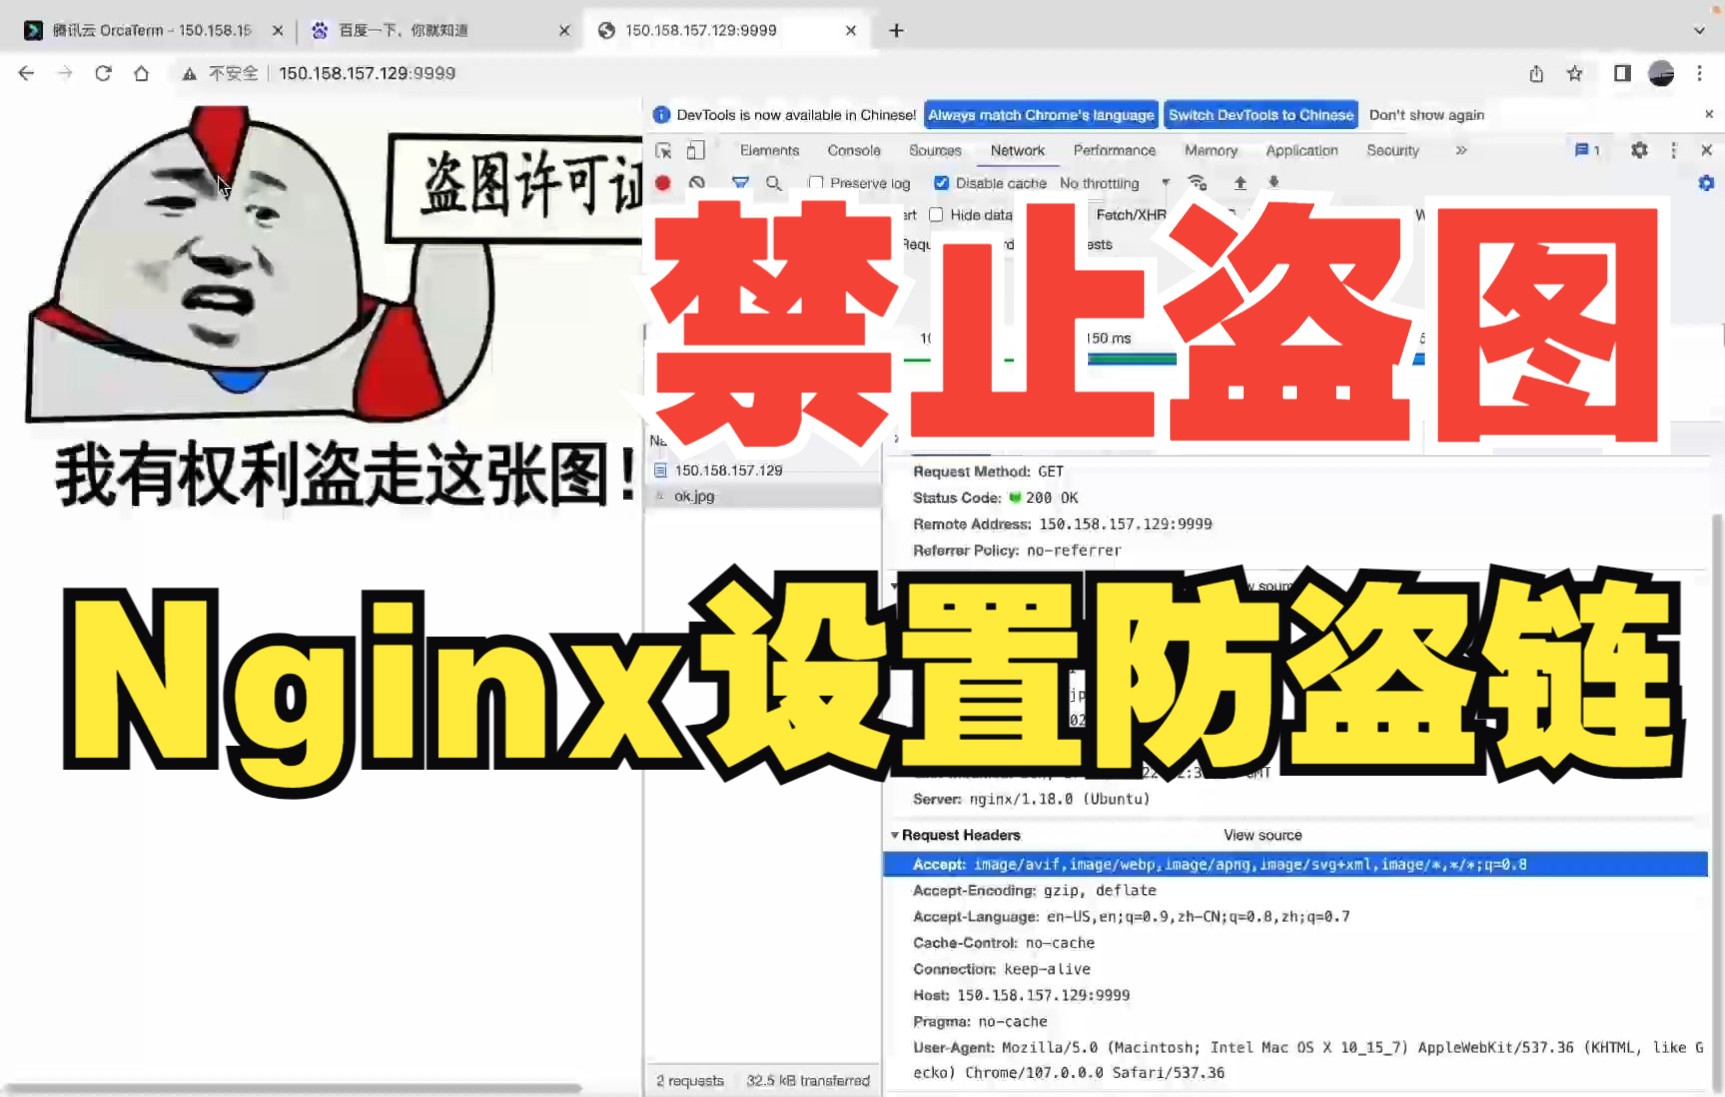
HTTP Referer 检查 (最常用且基础):
- 原理: 服务器检查浏览器请求资源时附带的
HTTP Referer(或Referrer)头信息,该信息通常包含用户是从哪个网页链接过来的(即盗链者的网页URL)。 - 实现:
- Nginx: 在配置文件中使用
valid_referers指令指定允许的来源域名(如自身域名、可信合作伙伴域名),结合if和return 403或rewrite进行拦截。 - Apache: 使用
mod_rewrite模块,结合RewriteCond检查%{HTTP_REFERER}变量,匹配规则后拒绝访问或重定向。
- Nginx: 在配置文件中使用
- 优缺点: 实现简单高效,能阻挡大部分基础盗链,但
Referer头可能被用户浏览器禁用或伪造(虽然难度较高),且对通过应用程序、下载工具等非浏览器方式发起的盗链无效,需要维护允许列表。
- 原理: 服务器检查浏览器请求资源时附带的
-
签名URL / 时效性令牌 (更安全可靠):
- 原理: 不再直接暴露资源的静态URL,服务器在生成指向资源的链接时,动态附加一个包含过期时间、访问权限、客户端IP(可选)等信息的加密令牌(Token),只有携带有效令牌的请求才能访问资源。
- 实现: 通常需要后端程序(如PHP, Python, Node.js)配合,生成签名URL的逻辑在服务器端,验证逻辑可在服务器端(如Nginx的
secure_link模块)或应用层实现。 - 优缺点: 安全性高,能有效防止URL被猜测和传播,可精确控制访问的时效性和权限,缺点是实现相对复杂,增加服务器计算开销,且对用户分享合法链接有一定影响(链接会过期)。
-
.htaccess / Nginx Location 规则限制 (文件类型防护):
- 原理: 针对特定目录(如图片
/images/)或文件类型(如.jpg,.mp4),强制应用Referer检查或访问控制规则。 - 实现: 在特定目录的
.htaccess(Apache) 或 Nginx 的location块中配置上述Referer规则或访问限制。 - 优缺点: 灵活性高,可以精细化控制不同资源的访问策略,是基础Referer检查的良好补充。
- 原理: 针对特定目录(如图片
-
利用CDN服务商的反盗链功能 (高效便捷):
- 原理: 主流CDN提供商(如阿里云CDN、腾讯云CDN、AWS CloudFront、Cloudflare)都内置了强大的反盗链(Hotlink Protection)功能,其核心也是基于HTTP Referer检查,并通常提供IP黑白名单、用户代理过滤、时间戳防盗链等增强选项。
- 实现: 在CDN控制台配置界面,启用“防盗链”或“Referer 防盗链”功能,设置允许访问的域名白名单(支持通配符),并可选择拒绝访问时返回的响应(403错误或自定义图片/页面)。
- 优缺点: 强烈推荐,将防盗链验证压力转移到CDN边缘节点,极大减轻源站负担,配置简单直观,效果显著,Cloudflare等提供免费基础防护,是当前最主流、最高效的解决方案。
-
添加水印 (内容级防护):
- 原理: 在图片、视频等视觉资源上添加显性或隐性(数字水印)的版权标识(如Logo、网址、用户名)。
- 优缺点: 不能阻止盗链行为本身和带宽消耗,但能明确标识资源归属,震慑盗用者,并在发生侵权时作为有力证据,适合作为技术防护的补充手段。
构建全面的盗链防御与管理体系
单一措施可能被绕过,最佳实践是分层部署:
- 基础防御层: 启用CDN反盗链功能,这是性价比最高、最易实施的首选方案,能拦截绝大多数基于浏览器的盗链。
- 增强防护层: 对于核心、高价值资源(如付费视频、独家文档),在CDN防护基础上,结合签名URL/时效性令牌,提供更高级别的访问控制。
- 服务器加固层: 在源站服务器(Nginx/Apache)配置中,设置严格的Referer检查规则作为最后一道防线,尤其防止绕过CDN直接攻击源站的情况(尽管CDN通常能屏蔽大部分直接访问)。
- 内容保护层: 对重要的视觉资产添加水印。
- 监测与响应层:
- 定期分析服务器访问日志(尤其是大流量文件请求),关注异常来源(Referer)。
- 监控带宽消耗和流量来源报告(CDN控制台通常提供详细数据)。
- 使用网络爬虫或在线工具搜索自身资源的非法引用。
- 发现盗链后,首先尝试技术封堵(更新CDN/服务器规则),同时可向盗链网站发出正式的版权移除通知(DMCA等),必要时通过法律途径维权。
安全、成本与体验的平衡
服务器盗链绝非小事,它是直接窃取企业IT资源和品牌价值的“寄生虫”,忽视它,意味着持续的经济损失、性能风险和法律隐患,现代防御的核心在于利用CDN的强大反盗链能力,结合签名URL用于高价值资源保护,并在源站设置基础规则作为兜底,定期监测和快速响应是闭环管理的关键。
您在网站运营中是否曾遭遇过盗链困扰?又是如何有效解决的呢?对于高价值数字内容的保护,您认为哪种技术组合最具可行性?欢迎在评论区分享您的实战经验和见解!
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/16566.html





评论列表(3条)
读了这篇文章,我深有感触。作者对原理的理解非常深刻,论述也很有逻辑性。内容既有理论深度,又有实践指导意义,确实是一篇值得细细品味的好文章。希望作者能继续创作更多优秀的作品!
这篇文章写得非常好,内容丰富,观点清晰,让我受益匪浅。特别是关于原理的部分,分析得很到位,给了我很多新的启发和思考。感谢作者的精心创作和分享,期待看到更多这样高质量的内容!
这篇文章的内容非常有价值,我从中学习到了很多新的知识和观点。作者的写作风格简洁明了,却又不失深度,让人读起来很舒服。特别是原理部分,给了我很多新的思路。感谢分享这么好的内容!