高效的服务器局域网管理核心在于构建一套集“物理安全、逻辑隔离、实时监控、应急响应”于一体的闭环运维体系,而非单纯依赖单一设备的性能堆砌,企业局域网的稳定性直接决定了业务连续性,管理的本质是在有限的资源下实现风险最小化与效率最大化,通过标准化的架构设计、严格的权限控制以及智能化的监控手段,可以有效规避网络风暴、数据泄露及非法接入等核心风险,确保局域网长期稳定运行。

物理层与链路层:构建稳固的网络地基
网络不稳定往往源于物理层的疏忽,规范物理环境是管理的第一步。
-
机房环境标准化
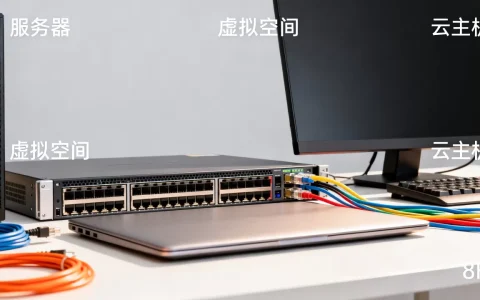
服务器机房必须维持恒温恒湿,温度控制在20-24℃,相对湿度保持在40%-55%,配备UPS不间断电源,确保断电后服务器能持续运行至少30分钟,为数据保存争取时间,所有线缆应采用不同颜色进行分类标记,如外网线、内网线、备用线,并使用理线架进行“横平竖直”的规范整理,杜绝“飞线”现象。 -
网络架构冗余设计
核心交换机与汇聚交换机之间应采用双链路互联,通过生成树协议(STP)或链路聚合技术实现链路冗余,一旦主链路故障,备份链路能在毫秒级自动切换,保障业务不中断,接入层交换机需具备防雷击、抗静电干扰能力,物理端口应实施端口安全策略,绑定MAC地址,防止未经授权的终端随意接入。
网络层与逻辑隔离:精细化流量控制
局域网管理的核心在于“隔离”与“流通”的平衡,通过VLAN和访问控制列表(ACL)实现流量的精细化管理。
-
VLAN划分原则
不要将所有设备置于同一广播域,应根据部门职能或业务类型划分VLAN,财务部、研发部、市场部分别占用不同网段,不仅抑制了广播风暴,还从逻辑上阻断了部门间的非授权互访,建议采用私有地址段(如192.168.x.x或10.x.x.x),并预留足够的IP地址供未来扩展。 -
访问控制列表(ACL)部署
在核心交换机或边界防火墙上部署严格的ACL策略,遵循“最小权限原则”,默认拒绝所有流量,仅开放业务必需的端口,禁止普通员工网段访问服务器管理网段,仅允许特定管理终端通过SSH或RDP协议访问服务器,定期审查ACL规则,清理过期或无效的策略,防止规则集过于臃肿导致性能下降。
服务器系统层:权限与补丁管理

服务器操作系统的安全配置是局域网管理的重中之重,直接关系到数据资产的完整性。
-
账户权限分级
严禁多人共用同一管理员账号,应建立“系统管理员-审计员-普通用户”三级账户体系,系统管理员拥有最高权限,负责系统配置;审计员仅拥有查看日志权限,负责监督操作行为;普通用户仅具备业务运行所需的最小权限,定期清理长期不用的僵尸账户和测试账户,防止成为黑客攻击的跳板。 -
补丁与更新策略
操作系统漏洞是勒索病毒传播的主要途径,需部署WSUS(Windows Server Update Services)或第三方补丁管理工具,建立“测试-预发布-生产”的更新流程,每月定期下载官方补丁,先在测试环境验证兼容性,确认无误后再推送至生产环境,对于高危漏洞,应在24小时内完成修复,并重启服务器以生效。
监控与运维:从被动响应转向主动防御
传统的“故障后维修”模式已无法满足现代企业需求,必须建立全方位的监控体系。
-
部署全链路监控系统
利用Zabbix、Prometheus等开源工具或商业软件,对服务器CPU、内存、磁盘I/O、网络带宽进行7×24小时监控,设置合理的阈值告警,例如磁盘使用率超过85%即发送邮件或短信通知管理员,监控数据应保留至少3个月,用于分析网络流量的周期性规律,为扩容提供数据支撑。 -
日志审计与分析
启用服务器和防火墙的详细日志记录功能,日志内容应包括用户登录行为、文件访问记录、策略变更记录等,利用ELK(Elasticsearch, Logstash, Kibana) Stack对日志进行集中存储和可视化分析,快速定位异常登录尝试(如深夜频繁尝试破解密码)或异常流量来源,将安全威胁扼杀在萌芽状态。
数据安全与备份:最后的防线
数据是企业生存的血液,完善的备份机制是应对勒索病毒和物理损坏的终极手段。

-
3-2-1备份原则
严格执行“3-2-1”备份策略:数据至少保留3份副本(1份生产数据+2份备份),存储在2种不同的介质上(如磁盘阵列+磁带库或云存储),其中至少1份备份存放在异地,这能有效应对机房火灾、洪水等极端物理灾害。 -
定期恢复演练
备份文件并非摆设,必须每季度进行一次数据恢复演练,在隔离环境中验证备份数据的完整性和可用性,记录恢复所需时间(RTO),许多企业在真正发生故障时才发现备份文件损坏无法恢复,定期演练能避免此类悲剧。
相关问答
局域网内服务器频繁遭遇ARP欺骗攻击导致断网,应如何彻底解决?
解答: ARP欺骗是局域网常见的中断攻击,彻底解决方案需从双向入手,在核心交换机上开启ARP防御功能,如动态ARP检测(DAI),绑定终端的IP地址与MAC地址,丢弃不符合绑定关系的ARP报文,在服务器端安装ARP防火墙软件,绑定网关MAC地址,防止被虚假网关欺骗,通过VLAN缩小广播域范围,限制ARP攻击的传播范围。
如何在不购买昂贵硬件的情况下提升服务器局域网管理的安全性?
解答: 可以通过软件配置和管理策略低成本提升安全性,第一,充分利用开源安全工具,如使用Fail2ban自动封禁暴力破解IP,使用ClamAV进行病毒查杀,第二,关闭服务器非必要服务端口,修改默认端口号(如将SSH端口从22改为高位端口),第三,实施强密码策略,要求密码长度超过12位且包含大小写字母、数字及特殊符号,并强制90天更换一次,第四,启用系统自带防火墙,配置入站和出站规则,实现微隔离防护。
如果您在服务器局域网管理实践中遇到过棘手的问题或有独特的优化心得,欢迎在评论区留言交流。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/162210.html