

ASP.NET用户多次登录的解决方法
核心解决方案: 解决ASP.NET用户多次登录问题的关键在于精确控制身份验证票据的生命周期、强化并发登录检测机制、结合服务器端会话状态管理,并实施设备/位置感知等安全增强措施,下面将详细拆解实施步骤与最佳实践。
问题现象与核心危害
用户账号在未经授权的情况下,于多个设备或浏览器同时保持登录状态,典型场景包括:
- 同一账号在不同电脑、手机或浏览器标签页同时活跃。
- 用户修改密码后,旧会话未立即失效。
- 攻击者利用窃取的凭据建立并行会话。
主要风险:
- 安全漏洞: 账号被未授权共享或盗用,敏感数据泄露风险剧增。
- 数据一致性冲突: 多个会话并发操作数据(如购物车、表单提交)导致逻辑错误与数据损坏。
- 用户体验混乱: 用户对账户活动失去控制感,损害信任度。
核心解决思路
- 唯一会话标识: 为每次成功登录生成全局唯一标识符(如GUID),绑定用户与此次特定会话。
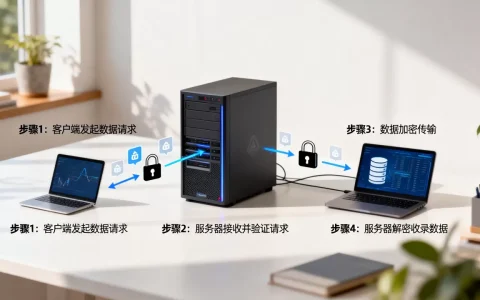
- 并发登录控制: 在服务器端(数据库/Cache)记录用户的活跃会话标识,新登录请求强制失效旧会话。
- 身份验证票据与Session协同: 将Forms身份验证票据与ASP.NET Session状态紧密关联管理。
- 安全增强: 集成设备指纹、位置感知、敏感操作二次验证。
具体实现方案
生成并存储唯一会话标识
-
用户登录成功后生成标识:
public void OnLoginSuccess(string username)
{
    // 生成唯一会话ID (例如GUID)
    string sessionId = Guid.NewGuid().ToString();
    // 将 sessionId 与当前 FormsAuthentication 票据关联存储
    // 方案1:存储在用户自定义的票据字段中 (推荐加密)
    FormsAuthenticationTicket authTicket = new FormsAuthenticationTicket(
        1,                             // version
        username,                      // 用户名
        DateTime.Now,                  // 创建时间
        DateTime.Now.AddMinutes(30),   // 过期时间
        true,                          // 是否持久化
        sessionId                      // 将sessionId存储在UserData字段
    );
    string encryptedTicket = FormsAuthentication.Encrypt(authTicket);
    HttpCookie authCookie = new HttpCookie(FormsAuthentication.FormsCookieName, encryptedTicket);
    Response.Cookies.Add(authCookie);
    // 方案2:存储在服务器端(Session/Cache/DB),并将关键索引存储在票据中
    // 将 sessionId 存储在集中式存储(如数据库或分布式缓存Redis)中,关联 username
    // 例如使用 Redis:
    IDatabase cache = Connection.GetDatabase();
    cache.StringSet($"UserSession:{username}", sessionId, TimeSpan.FromMinutes(30));
    // 将当前HttpContext.Session的SessionID与sessionId关联(可选但推荐)
    Session["CurrentSessionId"] = sessionId;
}
验证请求的登录状态与并发控制
-
在 Global.asax 的
Application_PostAuthenticateRequest或 中间件/过滤器中处理:protected void Application_PostAuthenticateRequest(object sender, EventArgs e) { if (Context.User?.Identity?.IsAuthenticated == true) { var formsIdentity = Context.User.Identity as FormsIdentity; if (formsIdentity != null) { // 方案1:从票据的UserData中读取sessionId string currentSessionId = formsIdentity.Ticket.UserData; // 方案2:从集中存储中获取该用户应有效的sessionId IDatabase cache = ...; // 获取Redis连接 string validSessionId = cache.StringGet($"UserSession:{formsIdentity.Name}"); // 关键:检查当前请求携带的sessionId是否与服务器记录的有效ID匹配 if (currentSessionId != validSessionId) // 或者对于方案2:currentSessionId != validSessionId { // 会话无效!可能是其他地方登录导致此会话失效 FormsAuthentication.SignOut(); // 清除客户端票据 Session.Abandon(); // 放弃服务器端Session // 重定向到登录页或显示会话过期提示 Response.Redirect("~/Account/Login?reason=concurrent"); return; } // 可选但重要:检查当前ASP.NET Session是否绑定了正确的sessionId if (Session["CurrentSessionId"] as string != currentSessionId) { // Session未正确绑定,视为无效,同样执行登出 FormsAuthentication.SignOut(); Session.Abandon(); Response.Redirect("~/Account/Login?reason=sessionmismatch"); return; } } } }
处理新登录(强制失效旧会话)
-
在登录逻辑中,新登录生成新sessionId后,立即使旧sessionId失效:
public ActionResult Login(LoginModel model)
{
    if (ModelState.IsValid && ValidateUser(model))
    {
        // 1. 为该用户生成新的唯一 sessionId (newSessionId)
        string newSessionId = Guid.NewGuid().ToString();
        // 2. 更新集中存储中的有效sessionId (这会立即使所有旧会话在下一次请求时失效)
        IDatabase cache = ...;
        string oldSessionId = cache.StringGet($"UserSession:{model.Username}");
        cache.StringSet($"UserSession:{model.Username}", newSessionId, TimeSpan.FromMinutes(30));
        // 3. (可选但推荐) 广播通知或设置标志,使持有oldSessionId的服务器端Session立即过期
        //    在存储中记录 oldSessionId 已失效,或通知其他节点清理相关Session
        // 4. 创建包含newSessionId的新Forms票据 (如步骤1所示)
        // ...
        // 5. 设置当前Session的标识
        Session["CurrentSessionId"] = newSessionId;
        return RedirectToAction("Index", "Home");
    }
    return View(model);
}
服务器端Session状态管理强化
- 使用可靠后端: 避免使用InProc模式,采用 SQL Server 或 Redis (推荐) 作为SessionState模式,确保服务器重启或Web Farm/Garden环境下会话不丢失。
<configuration> <system.web> <sessionState mode="SQLServer" sqlConnectionString="Data Source=...;" cookieless="false" timeout="30" /> <!-- 或使用 Redis (需NuGet包 Microsoft.Web.RedisSessionStateProvider) --> <!-- <sessionState mode="Custom" customProvider="RedisSessionProvider"> <providers> <add name="RedisSessionProvider" type="Microsoft.Web.Redis.RedisSessionStateProvider" connectionString="..."/> </providers> </sessionState> --> </system.web> </configuration> - 关联清理: 在用户主动注销(
Session.Abandon())或检测到会话失效时,确保清理集中存储中的UserSession:{username}记录。
高级优化与安全增强
-
设备指纹与位置感知:
- 在生成
sessionId时,收集并哈希处理客户端稳定信息(如UserAgent、屏幕分辨率、安装字体、Canvas指纹等)。 - 记录登录IP地址(注意代理)或大致地理位置。
- 将设备/位置指纹与
sessionId一起存储在服务器端,当检测到会话的设备指纹或位置发生显著异常变化时,触发二次验证(短信/邮箱验证码、安全问答)或直接要求重新登录,即使sessionId有效,这极大增加攻击者利用窃取Cookie的难度。
- 在生成
-
敏感操作双重验证:
在执行关键操作(修改密码、支付、更改邮箱、查看敏感信息)前,强制要求用户进行二次身份验证(如输入短信验证码、认证器App动态码、生物识别)。
-
精准的会话超时控制:
- 区分身份验证票据(
FormsAuthenticationTicket)超时与Session超时,通常两者应协调一致或Session稍短。 - 对高安全模块实施绝对超时(如固定30分钟失效)和滑动超时(操作则重置)组合策略。
- 区分身份验证票据(
-
安全的Cookie配置:
HttpOnly: 防止XSS窃取Cookie。Secure: 仅在HTTPS连接下传输Cookie。SameSite=Strict/Lax: 防御CSRF攻击,控制第三方上下文发送Cookie。authCookie.HttpOnly = true; authCookie.Secure = true; // 确保在HTTPS环境下部署 authCookie.SameSite = SameSiteMode.Lax; // 或 Strict,根据业务权衡
测试与验证
- 模拟并发登录:
- 使用同一账号在不同浏览器(Chrome, Firefox, Edge)或不同设备(PC, 手机)同时登录。
- 验证新登录是否导致旧会话立即失效(旧会话刷新应跳转至登录页)。
- 修改密码测试:
- 用户A登录,用户B(或同一用户在不同地方)修改密码。
- 刷新用户A的页面,验证其会话是否被强制登出。
- 会话超时测试: 验证设定的超时时间是否准确生效。
- 安全Cookie测试: 使用浏览器开发者工具检查认证Cookie是否设置了
HttpOnly、Secure和SameSite属性。
彻底解决ASP.NET用户多次登录问题,需构建一个融合客户端身份验证票据管理、服务器端唯一会话标识追踪、分布式状态存储、主动并发控制以及智能安全策略(设备/位置感知、二次验证) 的综合防御体系,核心在于打破默认的“一个用户对应一个票据即有效”的简单模型,引入会话粒度的精细化管理,采用Redis等高性能分布式缓存存储会话标识是实现高并发、高可用解决方案的基石,务必强化Cookie安全属性,并针对敏感操作实施二次验证,方能构建真正安全可靠的用户会话管理系统。
你在实际项目中是如何管理用户会话的?是否有遇到过棘手的并发登录或会话劫持案例?欢迎分享你的经验或挑战!
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/15270.html





评论列表(3条)
这篇文章的思路很周全,但作为性能控,我在想设备感知这些附加层会不会让并发检测变慢?如果能简化实现,或许效率更高。
这篇文章讲得真到位,解决重复登录不只用在ASP.NET,平时用微信或网银时账号老被挤掉也适用,控制会话时间太关键了!
这篇文章讲得挺实在的,ASP.NET用户重复登录确实是个烦人问题,我平时开发时也常碰到。核心思路是控制票据生命周期和强化检测机制,这个方向我赞同,但真实施起来会不会太依赖服务器端?比如设备感知那块,如果用户换手机频繁,会不会误判或拖慢性能?大家觉得呢? 另一个点,文章提到并发登录检测,但现实中用户可能同时从多个地方登录,比如工作和家里电脑。你们在项目里是怎么平衡安全和用户体验的?我总觉得光靠技术还不够,还得结合业务场景。比如电商系统,频繁登录会不会影响购物体验?欢迎大家分享自己的实战经验,一起挖深点!