ASPX网站渗透教程 | 网站渗透步骤及安全测试方法详解

ASP.NET网站渗透测试是识别和利用ASP.NET应用程序安全漏洞的专业过程,旨在提升企业级网站的抗攻击能力,通过系统化方法,渗透测试师模拟黑客攻击,暴露SQL注入、跨站脚本(XSS)等风险,并提供加固方案,确保数据机密性和业务连续性,核心在于平衡攻击模拟与防御优化,使用工具如Burp Suite和手动技巧,结合微软安全框架,实现高效防护。
ASPX网站渗透教程 | 网站渗透步骤及安全测试方法详解

ASP.NET框架常见漏洞解析

ASP.NET基于.NET框架开发,常用于构建动态企业网站,但设计缺陷易引发高危漏洞,SQL注入是最常见威胁,攻击者通过恶意输入操纵数据库查询,窃取用户数据,未过滤的输入字段允许注入' OR 1=1 --语句,绕过登录验证,跨站脚本(XSS)漏洞则让攻击者在用户浏览器执行恶意脚本,盗取会话CookieASP.NET的ViewState若不加密,会成为XSS的温床,文件上传漏洞允许上传Web Shell(如.aspx恶意文件),控制服务器;而配置错误(如调试模式开启)暴露敏感信息,这些漏洞源于开发疏忽,如未使用参数化查询或忽略输入验证,凸显ASP.NET安全需从代码层根治。

渗透测试核心步骤与专业工具

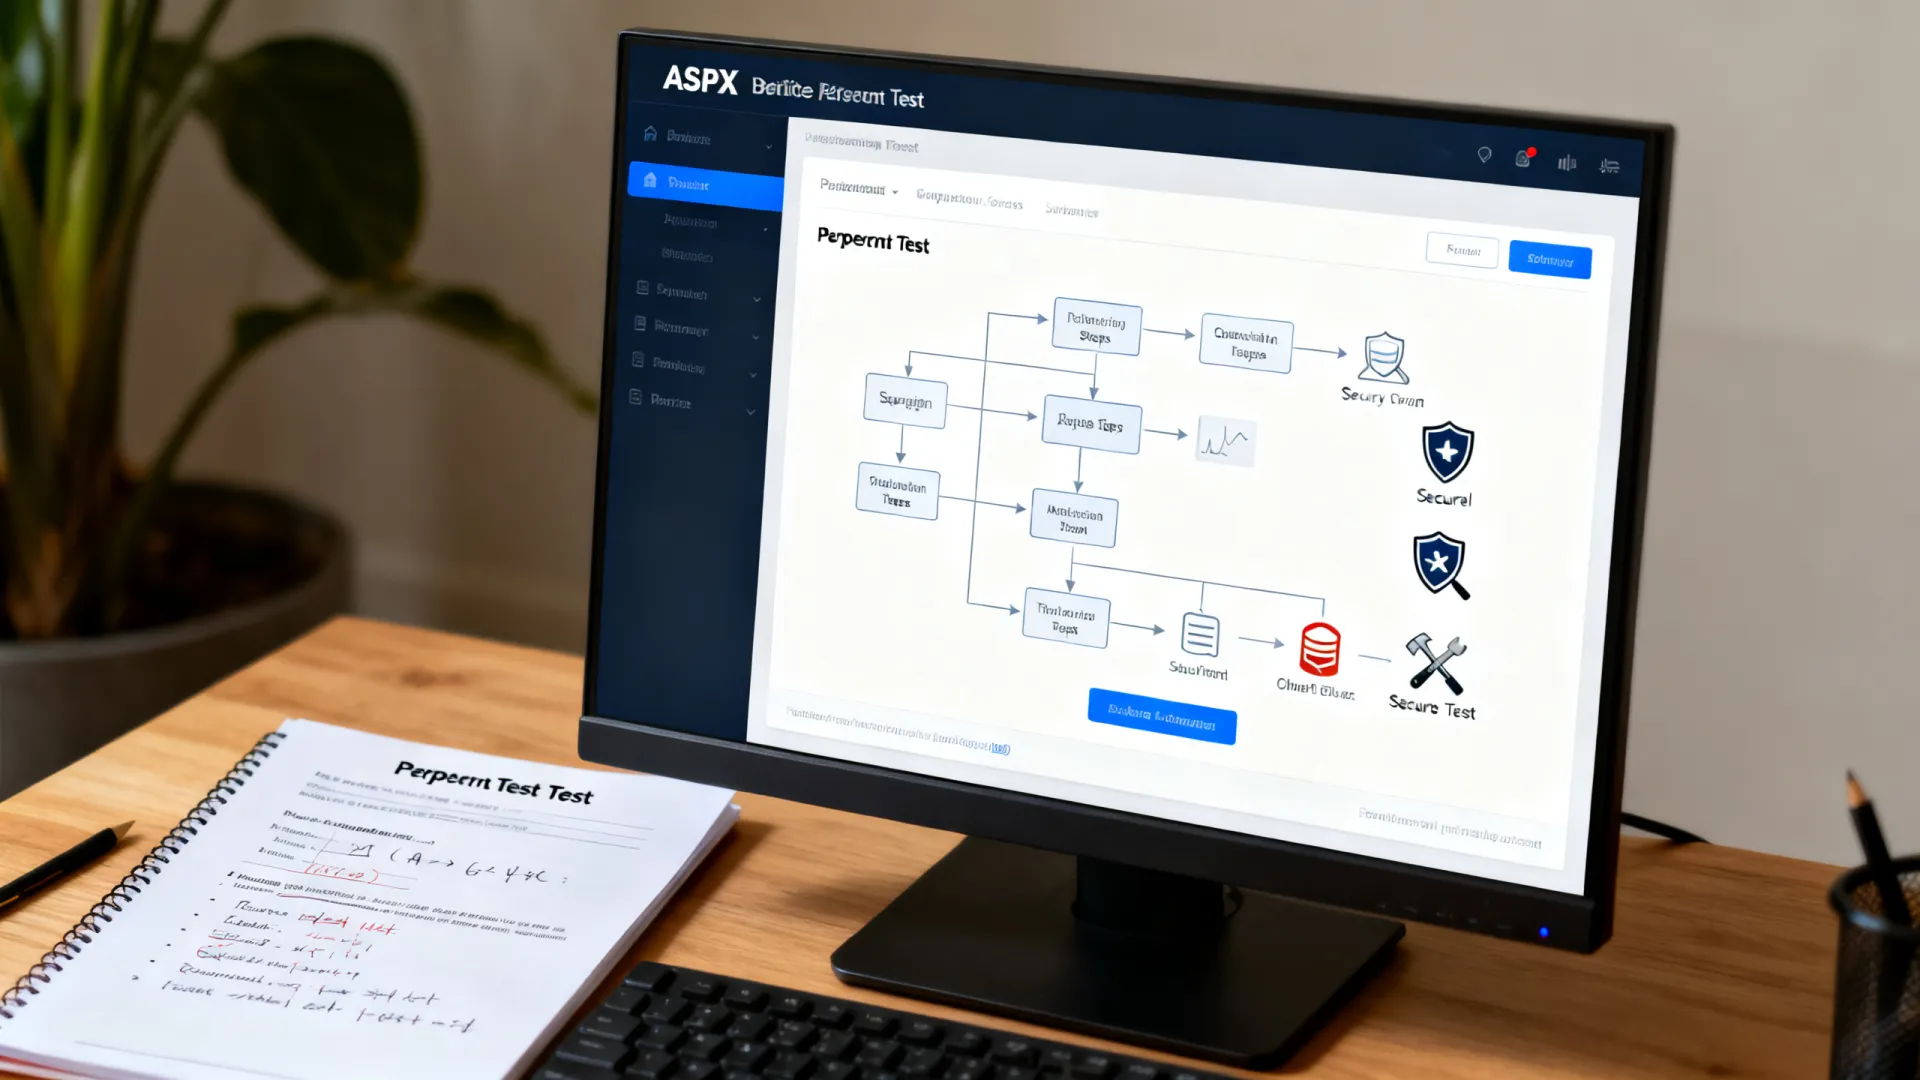
专业渗透测试遵循结构化流程,优先输出关键风险,信息收集阶段使用Nmap扫描端口,识别ASP.NET版本和开放服务(如IIS服务器),结合工具如OWASP ZAP探测潜在入口点,漏洞扫描环节,Acunetix或Netsparker自动化检测SQL注入和XSS,但手动测试不可或缺手工注入测试验证盲注漏洞,或利用Burp Suite拦截修改请求,模拟会话劫持,攻击模拟时,重点测试身份验证弱点(如弱密码策略)和授权缺陷(如垂直权限提升),生成详细报告,量化风险等级(基于CVSS评分),并推荐修补优先级,此过程强调实战经验:真实案例中,一个未修补的.NET反序列化漏洞可导致RCE(远程代码执行),需结合日志分析快速响应。
ASPX网站渗透教程 | 网站渗透步骤及安全测试方法详解

专业防御策略与独立解决方案

防御ASP.NET渗透需多层防护,我主张“纵深防御”理念:代码层加固输入验证,使用SqlParameter防SQL注入,启用ASP.NET的Request Validation机制拦截XSS,服务器端配置IIS限制文件上传类型,关闭不必要的HTTP方法(如TRACE),独立见解指出,新兴AI工具如Microsoft Defender for Cloud可自动化威胁检测,但人工代码审计仍是金标准定期审查Global.asax和Web.config文件,确保错误处理不泄露路径信息,针对零日漏洞(如近年曝光的.NET Core漏洞),建议订阅微软安全公告,及时打补丁,企业应实施DevSecOps,将安全嵌入CI/CD流水线,使用SonarQube扫描代码异味,结合渗透测试报告,制定应急响应计划,将平均修复时间(MTTR)缩短至小时级,提升整体韧性。

未来趋势与权威建议

随着云原生ASP.NET应用普及,容器安全(如Docker漏洞)和API攻击(如GraphQL注入)成为新焦点,权威机构OWASP Top 10 2021强调,Server-Side Request Forgery(SSRF)在.NET中频发,需验证外部URL调用,我预测,AI驱动渗透测试将崛起,但人类专家不可替代结合威胁情报平台(如AlienVault)分析APT攻击模式,企业应采纳NIST框架,定期聘请认证渗透师(如OSCP持证者)审计,构建信任链,安全是持续旅程,非一次性任务。
ASPX网站渗透教程 | 网站渗透步骤及安全测试方法详解

您在ASP.NET网站管理中遇到过哪些安全挑战?是否有自定义防御策略?欢迎在评论区分享您的实战经验,共同提升行业防护水平!

首发原创文章,作者:王坚‌,如若转载,请注明出处:https://test.idctop.com/article/14910.html

赞 (0)
如何实现ASP.NET高效任务调度?ASP.NET调度方法解析
上一篇 2026年2月8日 01:04
国内数据保护解决方案界面如何优化? | 高效数据安全设计技巧
下一篇 2026年2月8日 01:07

相关推荐

  • Java增强型for循环怎么用?,Java循环方法有哪些?

    Java增强型for循环(for-each)是遍历集合与数组最简洁的语法糖,但并非所有场景都适用;它隐藏了迭代器或索引操作,使得代码更简洁,但在需要索引、修改集合结构或追求极致性能时,传统for循环仍是更优选择,Java增强型for循环和普通for循环区别:三大核心差异很多开发者初次接触Java增强型for循环……

    2026年8月4日
    600
  • 蓝米云618云服务器真的打七折吗,云服务器优惠活动有哪些

    蓝米云618年中大促核心优惠为云服务器新购7折、独立服务器85折,适合追求高性价比算力资源的中小企业及个人开发者,蓝米云618年中活动促销 云服务器新购7折,独立服务器85折 深度解析在云计算市场进入存量竞争阶段的当下,选择一家稳定且具备价格竞争力的服务商,直接决定了项目的运营成本与迭代效率,蓝米云此次推出的6……

    2026年6月27日
    1700
  • 公司为何启动人脸识别系统?人脸识别系统有哪些安全隐患

    关于启动人脸识别系统的通知在数字化转型的深水区,身份认证已从传统的“账号+密码”模式全面迈向生物特征识别时代,作为企业级安全架构的核心组件,人脸识别系统的稳定性、响应速度及并发处理能力直接决定了业务体验与安全边界,我们完成了对主流服务器硬件与云端算力平台的深度测评,旨在为即将启动的人脸识别系统升级提供坚实的技术……

    2026年5月31日
    4100
  • 城市规划对房地产开发有何影响?房地产规划前景分析

    城市规划与房地产开发是现代城市发展的双引擎,二者并非简单的管制与被管制关系,而是深度绑定的利益共同体,核心结论在于:房地产开发必须精准对接城市规划的顶层设计,将规划红利转化为产品价值,同时通过高品质的项目开发反哺城市功能,实现土地价值的最大化与城市竞争力的同步提升, 忽视规划逻辑的开发是短期投机,缺乏开发支撑的……

    2026年3月18日
    12100
  • 车牌识别开发包哪个好用,车牌识别SDK怎么集成?

    在智能交通系统与智慧停车场管理的开发实践中,将非结构化的图像数据转化为可被业务逻辑直接调用的结构化信息,其核心在于高效、精准的车牌识别技术集成,开发者在构建此类应用时,首要任务是确立以算法精度与运行效率为核心的选型标准,并通过严谨的图像预处理流程与内存管理机制,确保识别组件在复杂场景下的稳定性与高并发处理能力……

    2026年2月22日
    12500
  • 小米最新开发刷稳定版,是全面升级还是存在潜在问题?

    小米开发版刷稳定版终极指南准确回答: 小米手机从开发版刷回官方稳定版的最可靠、最安全方法是使用小米官方提供的MiFlash线刷工具配合完整的官方稳定版线刷包(.tgz格式),此方法会清除手机内所有数据,操作前务必备份,并确保Bootloader已解锁,核心步骤为:下载对应机型的官方稳定版线刷包 -> 安装……

    2026年2月6日
    13400
  • 大数据安全协议是什么?大数据安全协议有哪些

    关于大数据安全协议在数字化转型的深水区,数据已成为企业的核心资产,而服务器作为承载这些资产的基石,其安全性与稳定性直接决定了业务的生死存亡,特别是随着《数据安全法》与《个人信息保护法》的深入实施,传统的“裸金属”服务器已无法满足合规要求,本文将深入剖析当前主流的大数据安全协议在服务器端的落地表现,并结合2026……

    2026年5月31日
    4500
  • AIoT时代如何构建?智能家居生态布局指南

    AIoT时代的构建核心在于打破数据孤岛,通过边缘计算与云原生架构的深度融合,实现从“连接”到“智能决策”的闭环,而非单纯增加设备数量,从万物连接到万物智联:底层逻辑的重构过去十年,我们谈论物联网(IoT)时,焦点往往在于“连接”,只要设备能联网,能上传数据,似乎就完成了使命,但在2026年的今天,这种观点已经过……

    2026年6月12日
    3600
  • Database Mart六月新客5折是真的吗?美国VPS推荐哪家稳定

    Database Mart六月新客专享5折优惠,美国VPS低至$1.99/月,提供2GB-32GB内存、原生IP及500Mbps不限流带宽,是低成本搭建高性能服务的首选方案,为什么选择Database Mart的六月促销方案在云计算市场波动剧烈的当下,寻找稳定且性价比极高的服务器资源并非易事,Database……

    2026年6月26日
    2100
  • C语言文件处理遇到难题怎么办?c语言文件读写常见错误及解决方法

    在云计算与服务器托管领域,C语言的文件处理往往被视为衡量底层系统稳定性与I/O性能的关键指标,许多开发者在构建高性能应用时,常因忽视文件I/O的底层机制而导致服务器在高并发场景下出现瓶颈,本次测评选取了市场上几款主流的高性能云服务器,通过模拟C语言标准库(stdio.h)中的文件读写操作,深入剖析其在不同负载下……

    2026年6月15日
    2400

发表回复

您的邮箱地址不会被公开。 必填项已用 * 标注