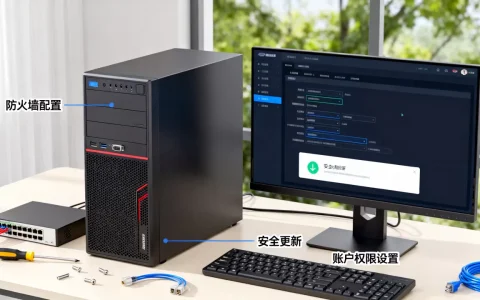
服务器建立子账号是企业级运维安全管理中最基础也是最关键的环节,其核心价值在于实现权限隔离、操作可追溯以及降低误操作风险。在多人协作的服务器运维场景中,直接使用Root超级管理员账号不仅存在极大的安全隐患,一旦发生误操作或账号泄露,后果往往是灾难性的。 通过建立完善的子账号体系,管理员可以遵循“最小权限原则”,精确控制每个用户能访问的资源范围,确保系统稳定运行。

建立子账号的核心逻辑在于“分权”与“审计”。 这不仅是技术操作,更是管理制度的落地,一个规范的子账号管理方案,必须涵盖账号创建、权限分配、密钥管理以及操作审计四个维度。
为什么必须建立子账号:安全与效率的双重考量
在生产环境中,服务器权限管理失控是导致数据丢失和系统崩溃的主要原因之一。
- 规避“误删库”风险:Root账号拥有至高无上的权力,一条错误的
rm -rf命令可能在瞬间摧毁整个业务,子账号通过限制write和execute权限,能有效防止此类低级但致命的错误。 - 防止恶意操作与数据泄露:当运维人员离职或账号被黑客撞库攻击时,如果使用的是Root账号,攻击者将获得整个系统的控制权,而子账号通常仅开放特定端口或目录,攻击面被大幅压缩。
- 实现操作行为溯源:在多人共用Root账号的情况下,无法区分具体是谁执行了某项操作,建立独立的子账号后,系统日志能精准记录每一个用户的操作轨迹,便于事后追责和安全审计。
服务器建立子账号的标准操作流程
以Linux系统(如CentOS/Ubuntu)为例,服务器建立子账号的过程需要严谨细致,确保每一步都符合安全规范。
创建独立用户账号
使用useradd命令创建新用户,并禁止该用户直接通过Shell登录,除非有特殊需求。
- 执行命令:
useradd -m -s /bin/bash newuser - 参数解析:
-m自动创建用户家目录,-s指定Shell环境。 - 设置强密码:执行
passwd newuser,设置包含大小写字母、数字及特殊符号的复杂密码。
配置Sudo权限(关键步骤)
子账号通常需要临时获得Root权限来执行系统级任务,直接修改/etc/sudoers文件是标准做法,但必须使用visudo命令以防止语法错误导致系统锁死。
- 执行
visudo打开配置文件。 - 在文件末尾添加规则:
newuser ALL=(ALL) NOPASSWD:ALL(允许newuser在任何主机以Root身份执行命令,且无需密码,生产环境建议移除NOPASSWD或限制具体命令)。 - 更安全的做法是限制特定命令:例如
newuser ALL=(ALL) /usr/bin/yum, /usr/bin/systemctl,仅允许该用户执行软件安装和服务管理,禁止其修改系统核心文件。
强化SSH登录安全

密码登录容易被暴力破解,为子账号配置SSH密钥对登录是行业标准做法。
- 在本地生成密钥对:
ssh-keygen -t rsa。 - 上传公钥至服务器:将公钥内容写入
/home/newuser/.ssh/authorized_keys。 - 修改
/etc/ssh/sshd_config配置,禁止密码登录:PasswordAuthentication no。 - 重启SSH服务:
systemctl restart sshd。
权限分配的最佳实践:最小权限原则
权限分配不是“一刀切”的过程,而是需要根据业务角色进行精细化划分。过度授权是服务器安全的大忌。
-
按角色划分用户组
- 开发组:仅授予代码目录的读写权限,禁止重启服务器或修改网络配置。
- 运维组:授予服务重启、日志查看、软件安装权限,但限制对核心系统文件的修改。
- 审计组:仅授予只读权限,用于查看系统状态和日志,严禁任何写入操作。
-
文件系统权限控制
使用chown和chmod命令严格控制目录归属,Web服务目录通常不应允许运维用户直接修改,而应由特定服务账号(如www-data)管理。- 设置目录所有者:
chown -R newuser:newgroup /var/www/html - 设置目录权限:
chmod -R 755 /var/www/html(所有者可读写执行,组用户和其他用户可读执行)。
- 设置目录所有者:
-
定期轮换与清理
长期不使用的账号是潜在的安全隐患,建议每季度审计一次账号列表,禁用或删除离职人员账号,并定期强制更改子账号密码或更新密钥。
常见误区与专业解决方案
在实际操作中,很多管理员在尝试服务器建立子账号时容易陷入误区,导致安全隐患依然存在。
为了方便,直接赋予子账号Root权限。
很多管理员为了省事,在sudoers文件中配置ALL=(ALL) ALL,这实际上等同于创建了一个Root账号,失去了权限隔离的意义。
- 解决方案:严格限制Sudo命令白名单,只允许特定命令,如
/usr/bin/tail(查看日志)、/usr/bin/systemctl restart nginx(重启服务)。
忽视家目录权限。
默认创建的用户家目录权限通常是755或700,如果不加控制,其他用户可能窥探到该用户的配置文件或密钥。

- 解决方案:创建用户后立即执行
chmod 700 /home/newuser,确保只有用户本人能访问自己的家目录。
未配置登录失败锁定策略。
子账号虽然权限低,但依然可能成为暴力破解的目标。
- 解决方案:配置PAM(Pluggable Authentication Modules)模块,设置连续输错密码5次锁定账号10分钟,修改
/etc/pam.d/sshd文件,添加auth required pam_tally2.so deny=5 unlock_time=300,有效防御暴力破解。
建立可信赖的审计机制
建立子账号只是第一步,持续的监控和审计才能形成安全闭环。
- 启用操作日志审计
安装并配置auditd服务,监控关键系统调用,监控/etc/passwd文件的修改行为,一旦有子账号尝试修改,立即记录日志并报警。 - 使用堡垒机(跳板机)
对于规模较大的企业,直接在服务器上管理子账号效率低下且难以统一管控,通过堡垒机进行服务器建立子账号的统一分发和权限控制,所有操作录像存档,既符合合规要求,又能最大程度保障安全。
相关问答
服务器子账号忘记密码怎么办?
解答: 如果子账号忘记密码,无法登录服务器,管理员需要使用拥有Root权限的账号登录系统进行重置,登录后执行命令passwd username(将username替换为具体的子账号名称),系统会提示输入新的密码,输入两次新密码确认后,即可完成重置,建议管理员在重置后,强制用户在首次登录时修改密码,以确保账号私密性。
如何限制子账号只能访问特定目录,无法查看其他文件?
解答: 这需要结合文件系统权限和Chroot机制,对于简单的目录隔离,可以通过chmod和chown命令,确保子账号对其他目录没有读执行权限,如果需要更严格的隔离(如FTP或SFTP场景),可以配置SSH的ChrootDirectory,在/etc/ssh/sshd_config文件中配置Match User块,指定该用户的ChrootDirectory路径,这样该用户登录后,看到的根目录就不是系统的真实根目录,而是被限制在指定目录内,从而实现完全隔离。
如果您在服务器权限管理过程中遇到其他难题,欢迎在评论区留言讨论。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/146170.html