服务器开放自定义端口号怎么设置,服务器端口修改方法教程

服务器开放自定义端口号是提升网络服务灵活性与安全性的关键操作,其核心在于精准控制防火墙策略、修正服务配置文件以及验证端口可用性,这一过程并非简单的“打开”动作,而是一个涉及网络层、传输层及应用层配置的系统工程,直接决定了特定业务能否被外部网络正确访问,成功开放端口的标准是外部客户端能够通过指定端口建立连接,且服务器内部服务处于正常监听状态。

服务器开放自定义端口号

端口开放的底层逻辑与必要性

网络通信依赖端口进行寻址,默认端口(如HTTP的80端口)常成为攻击者的首要目标,通过配置服务器开放自定义端口号,管理员能够有效规避自动化扫描工具的探测,降低暴力破解风险,这种做法在部署特定应用、搭建游戏服务器或配置数据库远程连接时尤为常见,端口开放的实质是构建一条从外部网络通往服务器内部服务的受控通道,任何环节的缺失都会导致连接超时或拒绝访问。

实施前的风险评估与规划

盲目开放端口等同于给黑客留后门,操作前必须进行周密规划。

  1. 端口冲突检测:利用 netstat -tunlp | grep [端口号] 命令检查目标端口是否已被占用。
  2. 安全策略制定:明确允许访问的IP段,避免对全网开放高危端口。
  3. 服务依赖分析:确认自定义端口是否影响现有业务系统的正常运行。

核心操作步骤详解

完成规划后,需按顺序执行以下配置,确保端口在各个层级均处于放行状态。

第一层:配置服务器本地防火墙

服务器开放自定义端口号

本地防火墙是服务器开放自定义端口号的第一道关卡,直接决定了数据包能否进入系统内核。

  • iptables配置方案:
    对于CentOS 6或早期Linux系统,使用iptables是标准做法,执行命令 iptables -I INPUT -p tcp --dport [自定义端口] -j ACCEPT 可立即放行TCP流量,务必使用 service iptables save 保存规则,否则重启后配置将失效。
  • firewalld配置方案:
    CentOS 7及以上版本默认使用firewalld,使用 firewall-cmd --zone=public --add-port=[自定义端口]/tcp --permanent 添加永久规则,随后执行 firewall-cmd --reload 重载配置,此方式支持动态更新,无需中断现有连接。
  • UFW配置方案:
    Ubuntu系统常用UFW工具,执行 ufw allow [自定义端口]/tcp 即可快速启用,状态检查使用 ufw status。

第二层:调整云服务商安全组策略

若服务器部署在阿里云、腾讯云或AWS等公有云平台,仅配置本地防火墙是不够的,云平台的“安全组”或“网络ACL”在虚拟化层对流量进行了二次拦截。

  1. 登录云服务器控制台,定位目标实例。
  2. 进入“安全组”管理界面,选择“配置规则”。
  3. 添加“入站规则”,协议类型选择TCP,端口范围填入自定义端口号,授权对象根据需求填写特定IP或 0.0.0/0。
  4. 保存规则后,云平台通常会即时生效,无需重启实例。

第三层:修改应用服务配置文件

端口开放仅仅是打通了网络路径,服务本身必须“监听”该端口,这是最容易被忽视的环节。

  • Web服务调整:Nginx或Apache需修改 nginx.conf 或 httpd.conf,在 server 块中指定 listen [自定义端口]。
  • 数据库服务调整:MySQL需修改 my.cnf 文件中的 port 参数,并注意远程访问权限的授权设置。
  • 进程重启:修改配置后,必须使用 systemctl restart [服务名] 重启服务,使配置生效。

验证与排错机制

配置完成后,必须进行严格的连通性测试,确保服务器开放自定义端口号的操作成功。

服务器开放自定义端口号

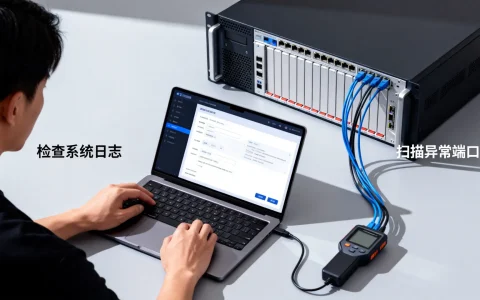
  • 本地监听检查:在服务器内部执行 netstat -tunlp 或 ss -tunlp,确认服务进程已绑定至指定端口。
  • 远程连通性测试:使用Telnet或Nmap工具从外部网络进行探测,命令格式为 telnet [服务器IP] [自定义端口],若显示“Connected to …”则表示成功,若显示“Connection refused”则可能是服务未启动,若长时间无响应则多为防火墙拦截。
  • 日志审计:查看 /var/log/messages 或应用日志,排查是否有SELinux拦截报错,在强制模式下,SELinux会阻止服务绑定非标准端口,需使用 semanage port -a -t [类型] -p tcp [端口] 添加端口上下文。

安全加固建议

开放端口伴随着安全风险,需采取加固措施。

  1. 限制访问源:在防火墙和安全组中,严格限制允许访问的源IP地址,拒绝非授权流量。
  2. 端口敲门技术:对于高敏感服务,配置Port Knocking机制,只有按特定顺序敲击端口后,目标端口才会临时开放。
  3. 定期审计:定期检查开放的端口列表,关闭不再使用的端口,减少攻击面。

相关问答

问:服务器开放自定义端口号后,外部仍然无法访问,是什么原因?
答:主要原因有三点,检查云服务商的安全组是否已放行该端口,这是最常见的遗漏,检查服务器内部防火墙(如firewalld或iptables)是否已添加允许规则,确认应用服务是否已正确配置并重启,且处于监听状态,若以上均正常,需检查SELinux是否开启了拦截。

问:开放自定义端口是否会导致服务器更容易被攻击?
答:风险存在,但可控,开放端口本身增加了暴露面,但通过限制源IP访问、配置强密码认证、及时更新服务补丁等手段,可以有效降低风险,关键在于遵循“最小权限原则”,仅开放必要的端口,并配合入侵检测系统进行监控。

如果您在配置过程中遇到特殊情况或有独特的安全加固技巧,欢迎在评论区留言分享。

首发原创文章,作者:王坚‌,如若转载,请注明出处:https://test.idctop.com/article/128594.html

赞 (0)
服务器开团上海地区怎么参加?上海服务器团购价格多少
上一篇 2026年3月27日 10:42
国际大模型有几家?全球顶尖AI大模型公司名单盘点
下一篇 2026年3月27日 10:42

相关推荐

  • 高级数字营销主任做什么的?数字营销主任职业发展前景好吗

    2026年企业破局增长的关键,在于高级数字营销主任能否以AI驱动全链路ROI优化与数据资产深度变现,2026年高级数字营销主任的职能重构从执行统筹到商业战略的跃迁在营销自动化全面普及的当下,该岗位已脱离单纯的媒介采买与排期管理,据《2026中国数字营销人才发展白皮书》显示,78%的头部企业已将该岗位纳入核心战略……

    2026年4月27日
    5600
  • 服务器cpu5846有哪些型号,哪款好?

    服务器CPU 5846系列主要包括Intel Xeon E5-5846 v4和Intel Xeon Gold 5846两款型号,分别对应Broadwell和Ice Lake架构,适用于不同代际的服务器平台,核心型号解析Intel Xeon E5-5846 v4这款型号属于Broadwell EP家族,采用14n……

    2026年8月22日
    200
  • 端游分哪些端口服务器,端口服务器怎么选?

    端游的服务器体系按功能可划分为登录服务器、游戏逻辑服务器、地图/场景服务器、战斗服务器、数据库服务器、更新服务器等核心模块,它们通过不同的端口(如TCP 1000-6000,UDP 7000-9000)协同工作,确保玩家能流畅接入并稳定互动,端游服务器按功能模块的端口划分端游(客户端游戏)的服务器架构并非单一实……

    2026年8月22日
    200
  • 服务器搬家后管理员跟会员都没了怎么办?数据还能恢复吗?

    服务器迁移后数据丢失并非不可逆的技术灾难,其核心症结往往指向数据库配置错误或数据文件未正确同步,在处理服务器搬家后管理员跟会员都没了这一棘手问题时,必须明确一个核心结论:绝大多数情况下,用户数据并未真正消失,而是新环境下的程序未能正确读取旧数据库,或者数据库连接配置文件存在逻辑错误,通过标准化的排查流程与数据恢……

    2026年3月12日
    11300
  • 个人深度学习主机怎么配置?组装DIY深度学习主机多少钱

    组装一台高性能个人深度学习主机,核心在于平衡GPU算力与显存容量,建议以RTX 4090或二手企业级显卡为算力基石,搭配64GB以上DDR5内存和高速NVMe SSD,单台总预算通常在2.5万至4万元人民币之间,足以满足主流大语言模型微调及计算机视觉训练需求,深度学习硬件不再是科研机构的专属,越来越多的开发者选……

    2026年5月27日
    6000
  • 服务器密码是什么呢?服务器登录密码怎么设置找回

    服务器密码是什么呢?服务器密码是访问服务器操作系统、管理后台或关键服务的唯一身份凭证,其本质是保障系统安全的第一道防线, 一旦泄露或设置不当,可能导致数据泄露、服务中断、被植入恶意程序甚至被勒索攻击,本文将从定义、常见类型、安全风险、设置原则、管理策略及应急处理六个维度,系统性解答“服务器密码是什么呢”这一核心……

    2026年4月15日
    5700
  • 服务器有后门怎么办,服务器被植入后门怎么查

    服务器安全是数字资产防御体系的最后一道防线,一旦系统被植入未经授权的隐蔽访问通道,企业的核心数据、业务逻辑以及用户隐私将面临极高的泄露风险,面对此类安全危机,必须遵循“立即隔离、深度取证、彻底清除、系统加固”的标准化应急响应流程,以最快速度阻断攻击者的横向移动,并重建系统的信任基线, 深度解析:后门的隐蔽特征与……

    2026年2月21日
    15700
  • 服务器应该怎么存储用户头像?用户头像存储方案推荐

    服务器存储用户头像的最佳方案是采用对象存储服务(OSS)与内容分发网络(CDN)相结合的架构,同时在数据库中仅存储图片的URL引用,而非物理文件本身,这种方案在性能、扩展性、成本和维护效率之间取得了最佳平衡,是目前互联网行业公认的标准实践,核心逻辑在于将计算资源与静态资源分离,利用CDN加速用户访问,通过对象存……

    2026年4月2日
    12000
  • 阴阳师百闻牌B站服务器有哪些?,和官服互通吗?

    阴阳师百闻牌的B站服务器主要分为“B站-安卓”和“B站-ios”两个渠道服,二者数据不互通,且与官服完全独立,属于B站专属服务器,阴阳师百闻牌b站服务器有哪些?完整列表与区分阴阳师百闻牌在B站渠道有两个服务器,分别是B站-安卓和B站-ios,这两个服务器独立运营,数据不互通,与官服也完全隔离,B站-安卓服务器B……

    2026年7月23日
    1000
  • 服务器平台租赁怎么选?服务器平台租赁价格一年多少钱

    服务器平台租赁是企业实现数字化转型最具性价比的路径,其核心价值在于以较低的初始投入获取专业级的计算能力、安全防护与技术支持,企业无需承担昂贵的硬件采购成本与后期运维压力,即可享受弹性伸缩的资源优势,从而将核心精力聚焦于业务创新,成本效益:从资本支出转向运营支出企业自建机房往往面临巨大的资金压力,而租赁模式将这一……

    2026年4月5日
    7900

发表回复

您的邮箱地址不会被公开。 必填项已用 * 标注