

防火墙技术是网络安全体系的第一道防线,其核心作用是在可信的内部网络与不可信的外部网络(如互联网)之间建立一个可控制的检查点,依据预先设定的安全策略,对进出的所有网络数据流进行监控、过滤和访问控制,从而阻止未授权的访问、恶意攻击及数据泄露,保护内部网络资源和信息资产的安全。
防火墙技术诞生的核心驱动力:网络互联与风险共生
防火墙并非凭空出现,其广泛应用根植于深刻的时代背景:
-
企业网络化与互联网的普及:随着TCP/IP协议成为全球标准,企业纷纷将内部局域网(LAN)接入互联网,这打开了通往全球信息海洋的大门,同时也意味着内部网络直接暴露在公共网络的复杂威胁之下,任何一台内部主机的漏洞都可能成为攻击整个企业网络的入口。
-
安全边界概念的演变:传统的物理安全边界(如围墙、门禁)在网络世界失效,网络边界成为新的、虚拟的“攻防前线”,防火墙技术正是为了定义和守卫这个逻辑边界而生,它明确了“内部”与“外部”,并强制执行“未经允许,不得入内”的基本安全准则。
-
日益严峻的网络威胁环境:早期的网络攻击(如蠕虫病毒、端口扫描)以及后来的高级持续性威胁(APT)、勒索软件、数据窃取等,其破坏性和针对性不断增强,企业需要一种基础、通用且有效的机制来抵挡大部分已知的、来自外部的攻击尝试。
防火墙的核心价值与核心功能
防火墙的价值远不止于“一堵墙”,它通过以下核心功能构建主动防御能力:
- 访问控制:这是防火墙最基本、最重要的功能,通过基于源/目的IP地址、端口号、协议类型等规则的策略集,决定数据包是“允许通过”还是“拒绝通过”,实现最小权限访问原则。
- 网络地址转换(NAT):通过将内部私有IP地址转换为公共IP地址,不仅节省了公网IP资源,更关键的是隐藏了内部网络的实际拓扑结构,使外部攻击者无法直接定位内部主机,提供了天然的隐蔽层。
- 状态检测:现代防火墙的核心能力,它不仅仅检查单个数据包,而是跟踪连接状态(如TCP三次握手),只有属于已建立合法连接的数据流才会被放行,能有效防御伪装攻击和非法的连接尝试。
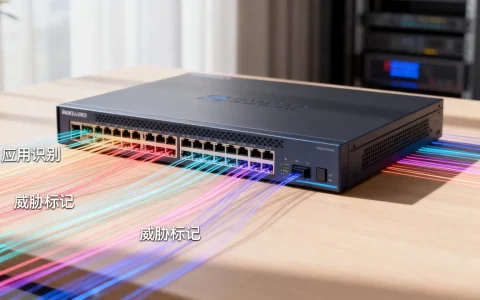
- 应用层感知与控制:下一代防火墙(NGFW)具备深度包检测(DPI)能力,能够识别具体的应用程序(如微信、迅雷、Oracle数据库),而不仅仅是端口,这使得管理员可以制定更精细的策略,允许使用企业微信,但禁止其传输文件”。
- 集成威胁防御:现代防火墙通常集成入侵防御系统(IPS)、防病毒(AV)、恶意软件过滤等功能,能够实时识别并阻断已知的攻击签名、病毒和漏洞利用行为,成为一个一体化的威胁防御网关。
现代应用场景的深化与扩展
随着云计算、移动办公和物联网的发展,防火墙的应用背景和技术形态也在不断演进:
- 云环境下的虚拟防火墙:在公有云或私有云中,传统硬件防火墙无法部署,虚拟防火墙以软件形式存在,用于保护虚拟网络(VPC/VNet)之间、云上不同业务分区之间的流量,实现云内东西向流量的安全隔离。
- 零信任网络访问的基石:零信任模型“从不信任,始终验证”并不意味着抛弃防火墙,而是对其能力的深化,防火墙成为执行精细访问策略(基于身份、设备健康状态、内容等)的关键执行点,尤其是在网络微分段中,用于隔离数据中心内部的不同工作负载。
- 远程访问与分支机构安全:通过集成VPN功能,防火墙为远程员工和分支机构提供安全的加密隧道接入,确保远程访问如同在内网一样受控,同时保护传输数据的安全。
- 物联网与工控网络防护:在物联网和工业互联网场景,专用防火墙针对OT协议进行深度解析和过滤,保护关键基础设施免受网络攻击,防止生产中断或安全事故。
独立见解与专业解决方案:从静态边界到动态智能防御
面对当前高级别、隐蔽性强的网络威胁,仅依靠传统的边界防火墙已显不足,我们认为,防火墙技术的未来发展与应用应聚焦于以下解决方案:
构建“智能、联动、自适应”的新一代防御体系:
- 情报驱动,动态策略:防火墙不应再仅依赖静态规则,解决方案是将其与威胁情报平台联动,实时获取全球最新的恶意IP、域名、攻击指纹情报,并自动生成或调整拦截策略,实现从“被动响应”到“主动预警”的转变。
- 全网协同,一体化作战:防火墙需要与终端检测与响应(EDR)、网络检测与响应(NDR)、安全信息和事件管理(SIEM)等系统深度集成,当EDR在终端发现威胁时,可自动通知防火墙隔离该主机的网络访问;SIEM分析出的攻击链,可指导防火墙更新拦截规则,形成“端点-网络-云端”联动的立体防御。
- 面向业务,策略简化:面对成千上万的复杂规则,管理成为负担,解决方案是采用基于业务意图的策略管理,管理员只需声明“财务部的服务器只能被内部特定用户访问”,系统即可自动将其翻译、分解为底层具体的防火墙规则、身份验证策略等,极大提升管理效率和准确性。
- 拥抱SASE,服务化交付:随着企业业务上云和移动化,安全即服务成为趋势,防火墙能力(FWaaS)作为安全访问服务边缘(SASE)的核心组件,由云服务商统一提供、维护和更新,用户无需管理硬件,即可获得随时随地、一致性的安全防护体验,特别适合分布式企业和混合办公模式。
防火墙技术从简单的包过滤发展到今天的智能防御枢纽,其应用背景始终围绕着“在开放互联中守护安全边界”这一核心命题,它将继续进化,不再是孤立的设备,而是融入一个更加自动化、智能化的整体安全架构中,成为企业数字基础设施不可或缺的“智能免疫系统”。
您所在的企业目前主要使用哪一类型的防火墙来应对网络安全挑战?在管理防火墙策略或应对新型威胁时,是否遇到过令您印象深刻的困难或经验?欢迎在评论区分享您的见解与实践。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/1187.html




评论列表(3条)
这篇文章写得非常好,内容丰富,观点清晰,让我受益匪浅。特别是关于地址的部分,分析得很到位,给了我很多新的启发和思考。感谢作者的精心创作和分享,期待看到更多这样高质量的内容!
这篇文章写得非常好,内容丰富,观点清晰,让我受益匪浅。特别是关于地址的部分,分析得很到位,给了我很多新的启发和思考。感谢作者的精心创作和分享,期待看到更多这样高质量的内容!
这篇文章的内容非常有价值,我从中学习到了很多新的知识和观点。作者的写作风格简洁明了,却又不失深度,让人读起来很舒服。特别是地址部分,给了我很多新的思路。感谢分享这么好的内容!