

服务器目录挂载NAS存储
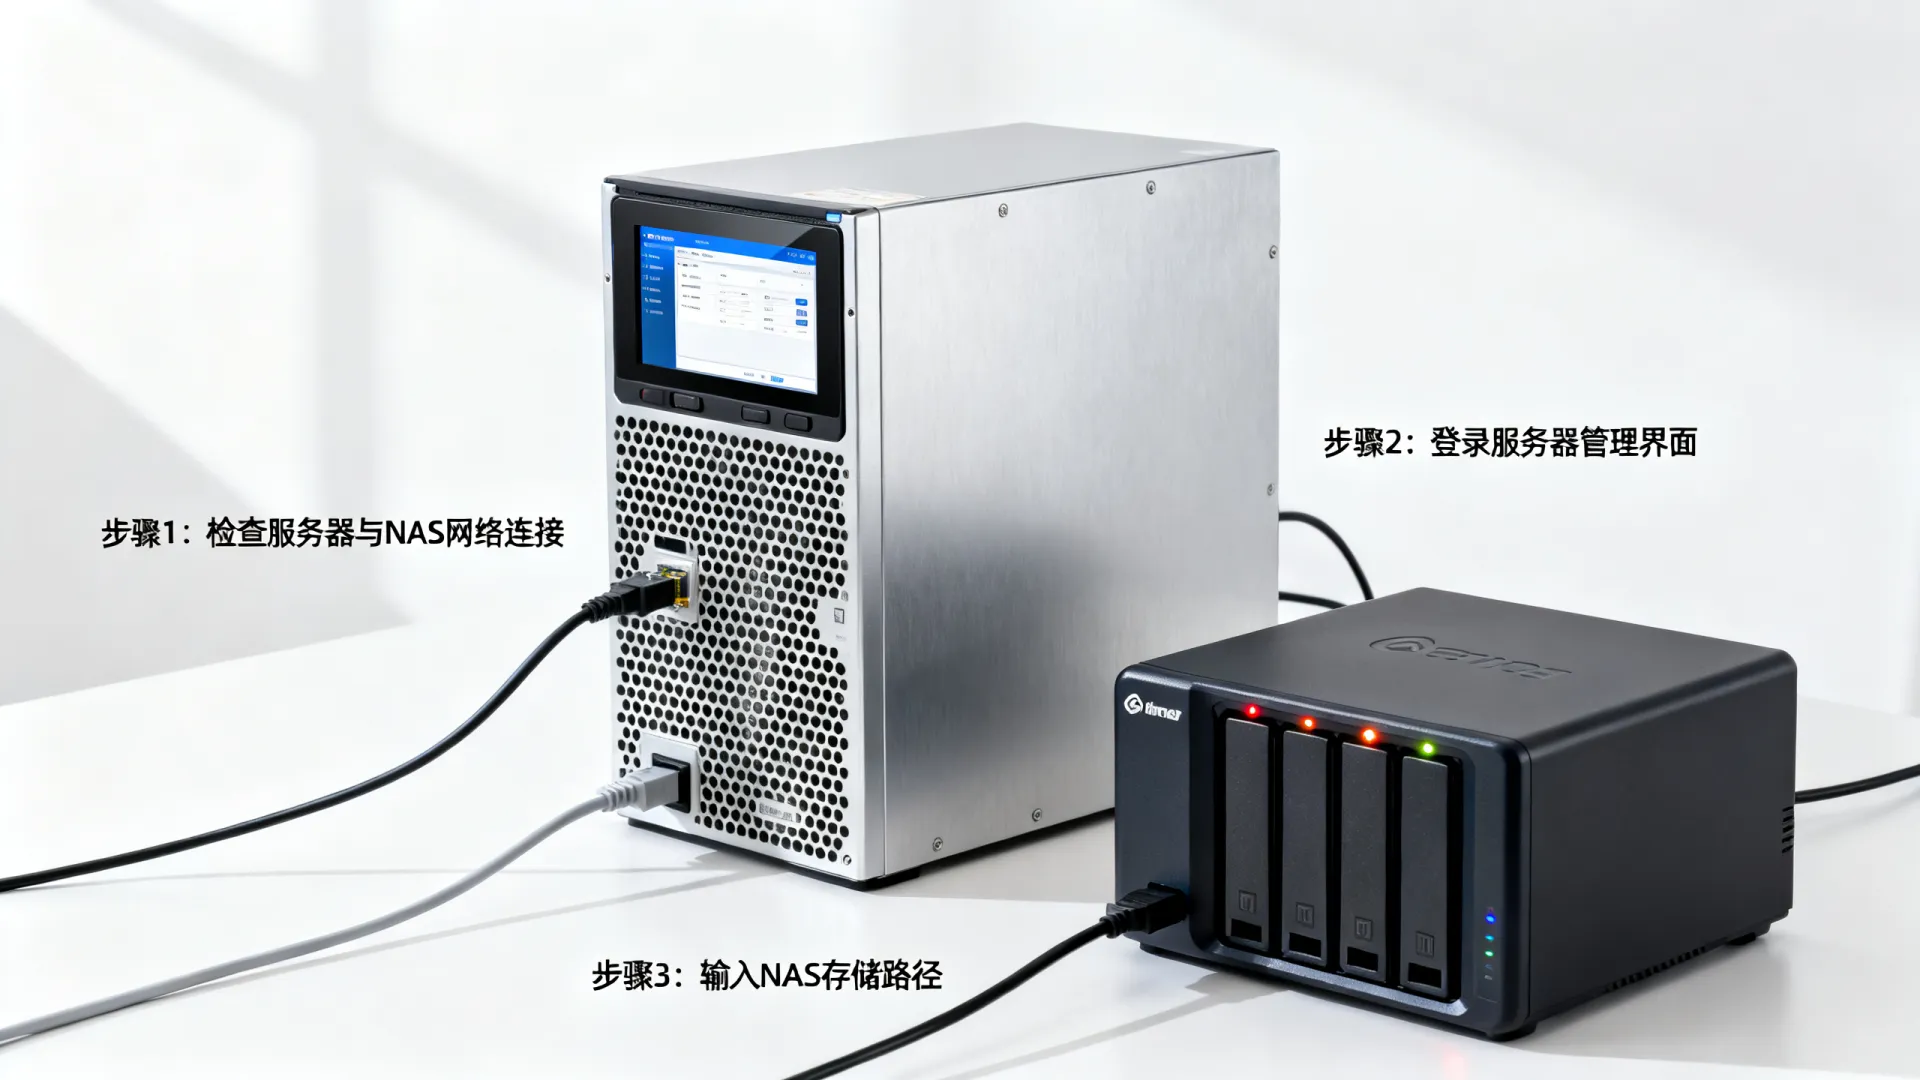
服务器目录挂载NAS存储是将网络附加存储设备无缝集成到服务器本地文件系统架构的核心技术,通过标准的网络协议(如NFS、SMB/CIFS、iSCSI),使服务器能够像访问本地磁盘一样高效、透明地读写位于集中式NAS设备上的数据,实现存储资源的解耦、集中管理与弹性扩展。
核心应用场景与核心价值
- 存储资源池化与集中管理: 突破物理服务器内置硬盘的容量与扩展性限制,将分散的存储资源汇聚到高性能、大容量的专业NAS设备中,实现统一管理、监控和维护,大幅降低存储管理复杂度和成本。
- 数据共享与协同作业: 为多台服务器(Web服务器、应用服务器、数据库服务器等)提供统一、一致的数据访问入口,确保跨服务器应用(如集群、负载均衡环境)读写同一份数据,消除数据孤岛。
- 高可用性与业务连续性: 利用企业级NAS设备内置的RAID保护、快照、远程复制等高级功能,为服务器提供远超本地磁盘的可靠性与数据保护级别,结合服务器端的HA集群配置,保障关键业务持续运行。
- 灵活扩展与成本优化: 根据业务增长需求,在线动态扩展NAS存储容量与性能(增加磁盘、扩展节点),服务器端通常无需停机或复杂操作,实现按需付费,优化IT投资。
- 简化备份与灾难恢复: 数据集中存储在NAS后,备份目标明确,可直接利用NAS快照功能或与备份软件集成,实现高效、快速的服务器数据保护与恢复。
主流挂载协议与技术实现详解
-
NFS (Network File System – Linux/Unix首选):
- 特点: 标准、高效,尤其适合Linux/Unix/Linux环境,提供类UNIX文件权限语义。
- 服务器端 (NAS): 配置NFS服务,定义共享目录并设置访问权限(
/etc/exports文件或管理界面)。 - 客户端 (服务器 – Linux):
- 安装NFS客户端:
sudo apt-get install nfs-common(Debian/Ubuntu) /sudo yum install nfs-utils(RHEL/CentOS)。 - 创建本地挂载点:
sudo mkdir -p /mnt/nas_share。 - 临时挂载:
sudo mount -t nfs -o [options] NAS_IP:/nas/export/path /mnt/nas_share。- 常用选项:
rw(读写),async(异步写入,性能高),hard(强一致性),intr(允许中断),timeo=30(超时30分秒),retrans=2(重试次数),nfsvers=4(推荐使用NFSv4,安全性更好)。
- 常用选项:
- 永久挂载 (编辑
/etc/fstab):NAS_IP:/nas/export/path /mnt/nas_share nfs rw,async,hard,intr,timeo=30,retrans=2,nfsvers=4 0 0 - 挂载生效:
sudo mount -a。
- 安装NFS客户端:
- 最佳实践: 使用NFSv4;明确设置
anonuid/anongid或结合Kerberos/NFSv4.1增强安全;调整rsize/wsize优化性能。
-
SMB/CIFS (Server Message Block / Common Internet File System – Windows首选,跨平台):
- 特点: Windows原生支持,广泛兼容Linux/macOS,适合Windows服务器环境或异构环境共享。
- 服务器端 (NAS): 配置SMB服务,创建共享文件夹,设置用户/组访问权限。
- 客户端 (服务器):
- Windows 服务器:
- 图形界面: “此电脑” -> “映射网络驱动器” -> 输入NAS共享路径
NAS_IPShareName,勾选“使用其他凭据”输入有权限的NAS用户。 - 命令行 (持久化):
net use Z: NAS_IPShareName /user:NAS_Username NAS_Password /persistent:yes
- 图形界面: “此电脑” -> “映射网络驱动器” -> 输入NAS共享路径
- Linux 服务器:
- 安装CIFS客户端:
sudo apt-get install cifs-utils/sudo yum install cifs-utils。 - 创建挂载点:
sudo mkdir -p /mnt/nas_smb。 - 临时挂载:
sudo mount -t cifs -o username=NAS_Username,password=NAS_Password,vers=3.0 //NAS_IP/ShareName /mnt/nas_smb- 常用选项:
vers=3.0(或1,1.1需NAS支持),uid/gid(指定挂载后文件所有者),file_mode/dir_mode(指定权限),credentials=/path/to/cred_file(安全存储凭据)。
- 常用选项:
- 永久挂载 (
/etc/fstab)://NAS_IP/ShareName /mnt/nas_smb cifs credentials=/etc/nas_credentials,vers=3.0,uid=1000,gid=1000,file_mode=0644,dir_mode=0755 0 0- 凭据文件
/etc/nas_credentials(权限600) 内容:username=NAS_Username password=NAS_Password
- 凭据文件
- 安装CIFS客户端:
- Windows 服务器:
- 最佳实践: 使用最新的SMB协议版本(如3.1.1)以获得更好的性能和安全性(如加密);利用凭据文件提高安全性;明确设置Linux端的
uid/gid/mode保证权限正确。
-
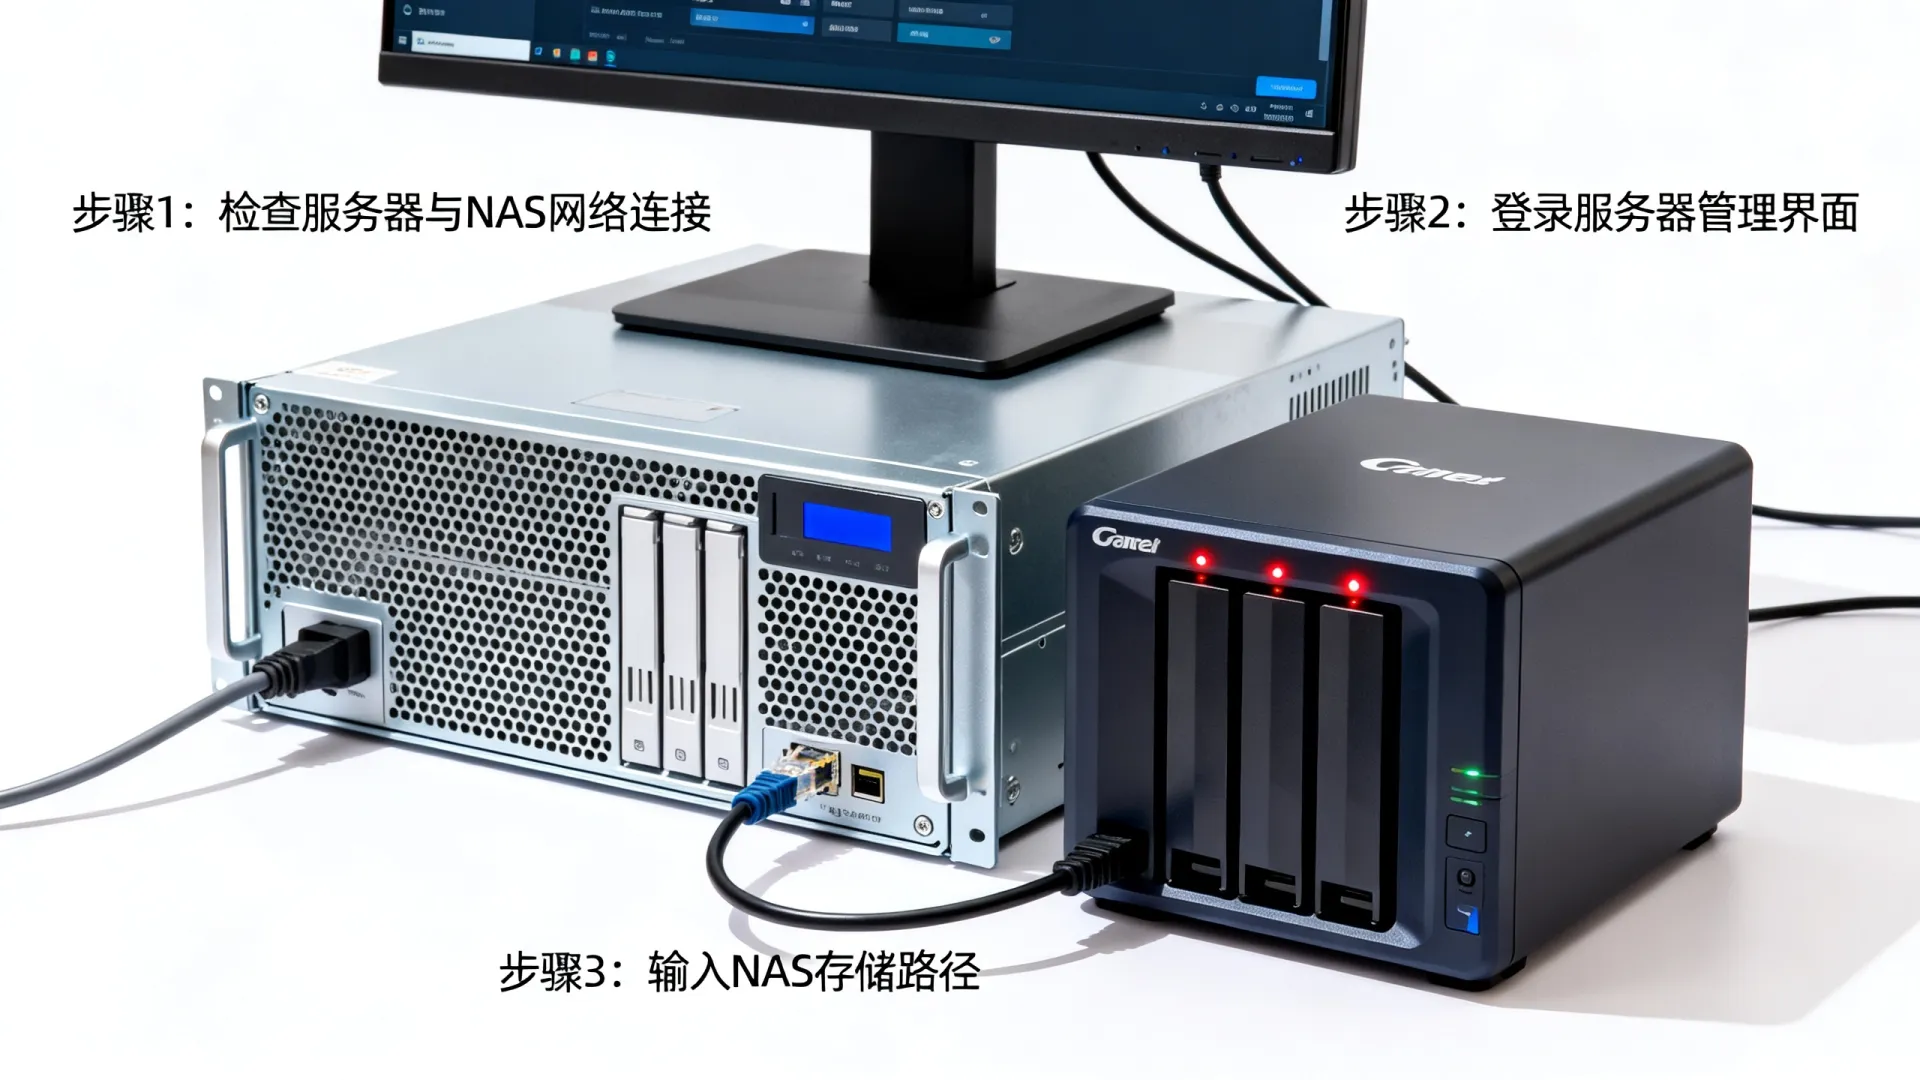
iSCSI (Internet Small Computer System Interface – 块级存储):
- 特点: 提供块设备接口,服务器识别为本地硬盘(如
/dev/sdb),需自行创建文件系统(如EXT4, NTFS),适合需要低延迟、直接磁盘访问的应用(如数据库、虚拟机存储)。 - 服务器端 (NAS): 配置iSCSI Target,创建LUN (Logical Unit Number),设置访问控制(通常通过IQN名称)。
- 客户端 (服务器 – Initiator):
- Linux:
- 安装Initiator:
sudo apt-get install open-iscsi/sudo yum install iscsi-initiator-utils。 - 发现Target:
sudo iscsiadm -m discovery -t st -p NAS_IP。 - 登录Target:
sudo iscsiadm -m node -T Target_Name -p NAS_IP -l。 - 识别新磁盘:
sudo fdisk -l(通常为/dev/sdX)。 - 格式化:
sudo mkfs.ext4 /dev/sdX(根据需求选择文件系统)。 - 挂载:创建挂载点并使用
mount /dev/sdX /mnt/nas_iscsi,持久化需在/etc/fstab中使用磁盘UUID挂载。
- 安装Initiator:
- Windows:
- 打开“iSCSI发起程序”(控制面板或搜索)。
- “发现”选项卡添加NAS IP作为门户目标。
- “目标”选项卡连接发现的Target。
- 在“磁盘管理”中初始化、格式化新出现的磁盘,分配盘符。
- Linux:
- 最佳实践: 使用专用网络或VLAN隔离iSCSI流量;启用CHAP认证;考虑使用MPIO实现多路径冗余和负载均衡;谨慎操作格式化步骤。
- 特点: 提供块设备接口,服务器识别为本地硬盘(如
企业级部署关键考量与优化策略
-
网络架构优化:
- 专用网络/VLAN隔离: 为存储流量(NFS/SMB/iSCSI)划分独立的物理网络或VLAN,避免与业务流量争抢带宽,提高性能与安全性。
- 高性能网络设备: 使用支持巨型帧(Jumbo Frames, 通常MTU=9000)的万兆(10GbE)或更高速率的交换机、网卡,显著降低协议开销,提升吞吐量。
- 链路冗余与负载均衡: 服务器与NAS间配置多网卡绑定(Linux Bonding, Windows NIC Teaming),结合MPIO(多路径I/O),实现故障切换和带宽聚合。
-
安全加固:
- 访问控制: 严格限制NAS共享访问的源IP地址(防火墙策略、NAS访问控制列表);使用最小权限原则配置用户/组权限。
- 协议安全: 启用传输加密(NFSv4.2+ with Kerberos krb5p/krb5i, SMB 3.0+ with SMB Encryption, iSCSI with CHAP/IPSec)。
- 认证强化: 集成LDAP/Active Directory进行集中身份认证管理;避免使用弱密码。
- 定期审计: 监控访问日志,及时发现异常行为。
-
性能调优:
- 协议参数调整: 根据网络状况和应用负载测试并优化
rsize/wsize(NFS),read/writecache settings。 - NAS端优化: 启用SSD缓存(读缓存/写缓存),合理配置RAID级别(如RAID 10/5/6),确保足够的RAM和CPU资源。
- 客户端缓存: 理解应用I/O模式,合理利用操作系统的文件缓存机制。
- 负载均衡(Scale-Out NAS): 对于高性能需求,采用支持横向扩展(集群)的NAS架构,分散负载。
- 协议参数调整: 根据网络状况和应用负载测试并优化
-
高可用性与灾备设计:
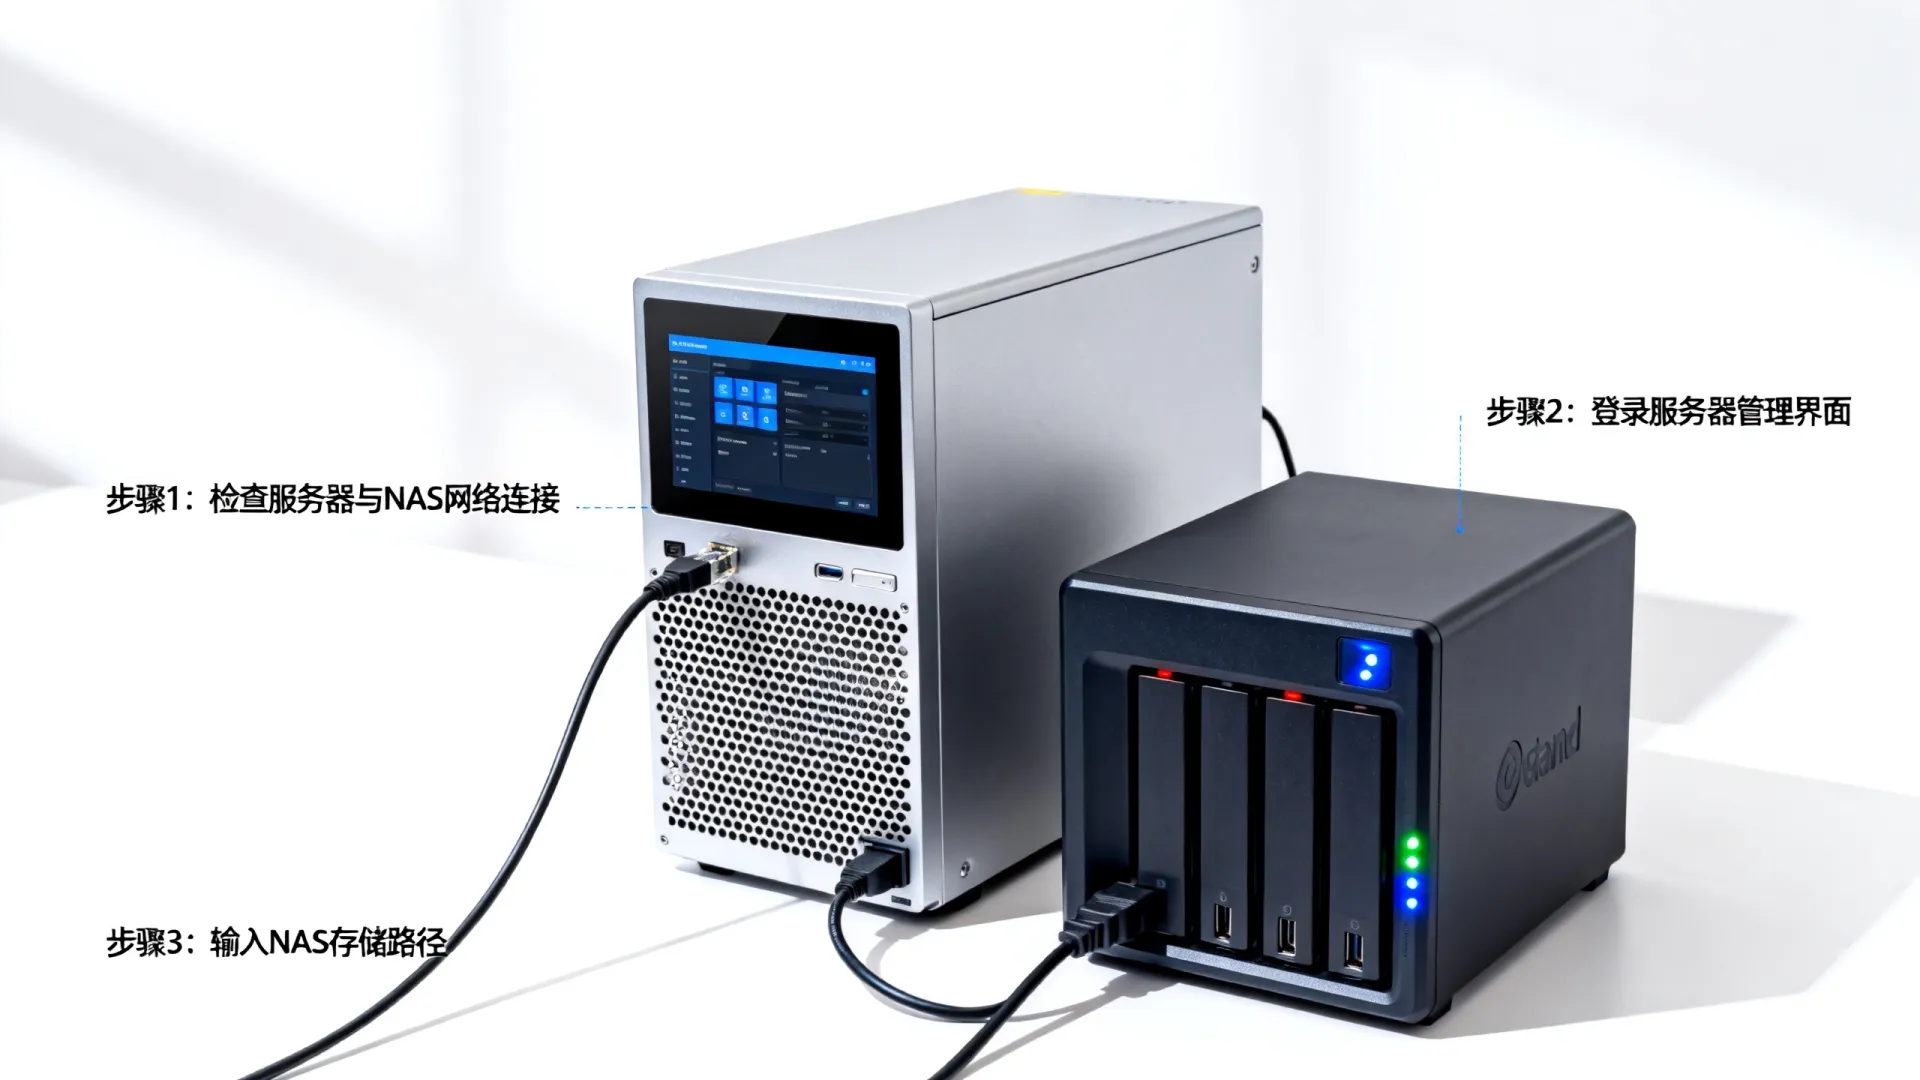
- NAS设备冗余: 采用双控制器、冗余电源、风扇的NAS设备。
- 存储层冗余: 使用RAID保护数据,定期检查磁盘健康。
- 服务器端HA: 在集群环境中,确保挂载点配置一致,利用集群文件系统(如GFS2, OCFS2)或支持并发访问的协议/配置(如SMB Continuous Availability, NFS with proper locking)。
- 数据保护: 实施定期快照(NAS端),结合备份软件进行应用一致性备份到其他介质或异地。
疑难故障排查指南
- 基础连接检查:
ping NAS_IP验证网络连通性。telnet NAS_IP NFS_PORT(2049)/telnet NAS_IP SMB_PORT(445)/telnet NAS_IP ISCSI_PORT(3260)检查端口开放状态。
- 权限问题:
- NFS: 检查
/etc/exports配置,客户端IP是否允许,rw权限,服务器端showmount -e查看共享,客户端mount -v查看错误信息,检查uid/gid映射(showmount -e)。 - SMB: 确认NAS共享权限和NTFS权限设置正确,使用的用户名密码正确且有权限,检查
/etc/fstab中的凭据文件和权限。
- NFS: 检查
- 挂载失败:
dmesg | tail/journalctl -xe查看系统日志中的详细错误。mount -v查看挂载过程的详细输出。- 检查
/etc/fstab语法是否正确,选项是否有效。
- 性能瓶颈诊断:
- 服务器端:
top/htop看CPU,vmstat/iostat看磁盘I/O和等待,nfsstat/smbstatus看协议统计。 - 网络层:
iftop/nload看带宽,netstat -s看错误统计,测试网络带宽和延迟(iperf3)。 - NAS管理界面:监控CPU、内存、网络、磁盘I/O、缓存命中率。
- 服务器端:
为何NAS是企业服务器存储扩展的核心支柱?
相比直连存储(DAS)的扩展局限和云存储的潜在延迟与成本不确定性,本地企业级NAS在性能、可控性、成本效益和安全性上取得了卓越平衡,它通过标准网络协议将存储资源高效池化,为服务器提供近乎本地的访问体验,同时赋予管理员集中管理、弹性扩展和强大数据保护的能力,无论是支撑虚拟机农场、数据库集群、文件共享服务还是备份归档,正确配置并优化的NAS挂载已成为现代IT基础架构中实现存储敏捷性、可靠性和效率不可或缺的基石。
您在企业中主要使用哪种协议挂载NAS?部署过程中遇到过哪些挑战或有独特的优化经验?欢迎在评论区分享您的实战见解!
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/11809.html




评论列表(3条)
读了这篇文章,我深有感触。作者对客户端的理解非常深刻,论述也很有逻辑性。内容既有理论深度,又有实践指导意义,确实是一篇值得细细品味的好文章。希望作者能继续创作更多优秀的作品!
@bravesunny9:这篇文章的内容非常有价值,我从中学习到了很多新的知识和观点。作者的写作风格简洁明了,却又不失深度,让人读起来很舒服。特别是客户端部分,给了我很多新的思路。感谢分享这么好的内容!
这篇文章写得非常好,内容丰富,观点清晰,让我受益匪浅。特别是关于客户端的部分,分析得很到位,给了我很多新的启发和思考。感谢作者的精心创作和分享,期待看到更多这样高质量的内容!