构建安全、专业且用户友好的ASP.NET登录界面:核心要素与最佳实践
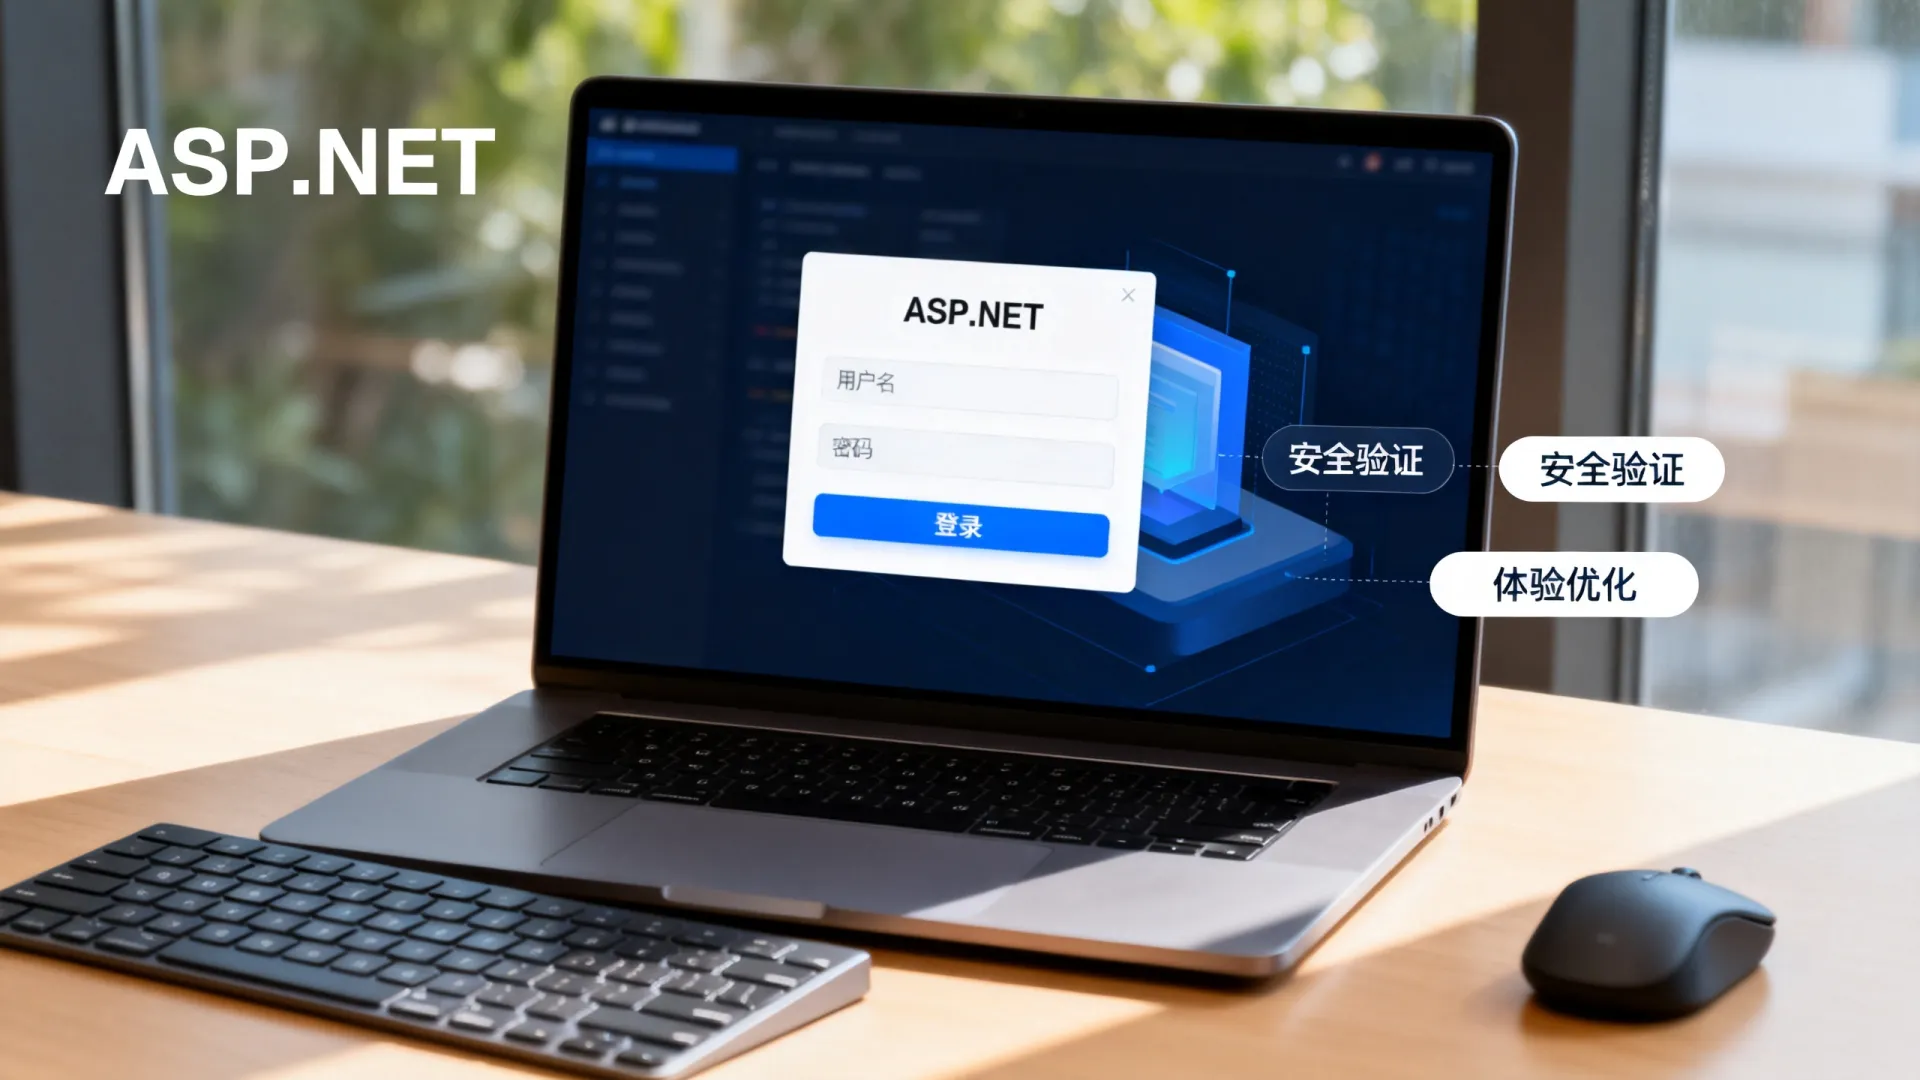
一个精心设计的登录界面是任何ASP.NET应用程序安全与用户体验的门户,它不仅是用户访问服务的起点,更是抵御未授权访问的第一道防线,构建一个既符合现代用户体验标准,又能满足企业级安全要求的ASP.NET登录界面,需要深入理解核心组件、安全机制和设计原则,以下是实现这一目标的关键要素和最佳实践:
核心组件与基础实现
ASP.NET,特别是ASP.NET Core,提供了强大的内置工具来简化身份验证和授权流程,核心组件包括:
-
身份模型 (Identity Model):
- ASP.NET Core Identity 是一个功能完备的会员系统,开箱即用地处理用户注册、登录、密码管理、角色、声明、外部登录(如Google, Facebook, Microsoft)、双因素认证(2FA)等。
- 核心接口如
IUserStore,IUserPasswordStore,ISignInManager定义了用户数据存储和登录操作的核心契约。 - 关键实践:
- 选择合适的存储: Identity支持Entity Framework Core (SQL Server, SQLite, PostgreSQL等)、NoSQL数据库或自定义存储提供程序,根据应用规模和需求选择。
- 密码散列: 绝对禁止明文存储密码! Identity默认使用强化的PBKDF2算法结合HMAC-SHA256进行密码散列和加盐处理,确保使用默认或更强大的迭代次数(可通过
PasswordHasherOptions配置)。 - 用户属性: 扩展
IdentityUser类以添加自定义属性(如全名、电话号码、头像URL)。
-
认证中间件 (Authentication Middleware):
- 在
Startup.cs(或Program.cs) 中配置认证服务 (services.AddAuthentication()) 和中间件 (app.UseAuthentication())。 - 指定默认的身份认证方案(如Cookies, JWT Bearer)。
- 关键实践:
- 明确方案: 清晰定义应用使用的认证方案(Cookies用于传统Web应用,JWT用于API/SPA)。
- 配置Cookie选项: 对于Cookie认证,务必配置:
Cookie.HttpOnly = true: 防止JavaScript访问Cookie,缓解XSS攻击窃取Cookie。Cookie.SecurePolicy = CookieSecurePolicy.Always: 在HTTPS环境下强制使用Secure标志,防止明文传输Cookie。SlidingExpiration = true: 在用户活动期间自动刷新Cookie过期时间,平衡安全性与用户体验。ExpireTimeSpan: 设置合理的会话绝对过期时间(例如30分钟)。LoginPath,AccessDeniedPath: 指定登录和拒绝访问的重定向路径。
- 在
-
登录控制器与视图 (Login Controller & View):
- 通常包含
AccountController及其LoginAction。 LoginAction (HTTP GET) 负责返回登录视图。LoginAction (HTTP POST) 接收用户名/密码(或其它凭证),调用SignInManager.PasswordSignInAsync进行验证。- 关键实践:
- 模型绑定与验证: 使用强类型视图模型(如
LoginInputModel)接收用户名和密码,并应用数据注解验证([Required],[EmailAddress])。 - 错误处理: 对
SignInResult进行细致检查,区分“用户不存在”、“密码错误”、“账户被锁定”、“需要双因素认证”等不同情况,并在视图中给出明确、非泄露性的错误提示(“用户名或密码无效”)。避免提示“用户名不存在”或“密码错误”的具体信息。 - 返回URL处理: 安全地处理
returnUrl参数(验证其是否属于当前应用域内有效的URL),防止开放重定向攻击,使用LocalRedirect或Url.IsLocalUrl()进行检查。
- 模型绑定与验证: 使用强类型视图模型(如
- 通常包含
安全加固:超越基础
基础实现是起点,企业级应用需要额外的安全层:
-
防范暴力破解与账户枚举:
- 账户锁定: 使用
SignInManager的账户锁定功能,配置LockoutOptions(如AllowedForNewUsers,DefaultLockoutTimeSpan,MaxFailedAccessAttempts),在登录失败时自动跟踪尝试次数并锁定账户。 - 速率限制: 在应用程序级别或网关/防火墙级别实施登录请求速率限制(同一IP或用户名在短时间内最多尝试N次),ASP.NET Core 7+ 内置了速率限制中间件。
- 一致的错误消息: 如前所述,始终使用模糊的错误提示(“用户名或密码无效”),不透露账户是否存在的信息。
- 账户锁定: 使用
-
双因素认证 (2FA):
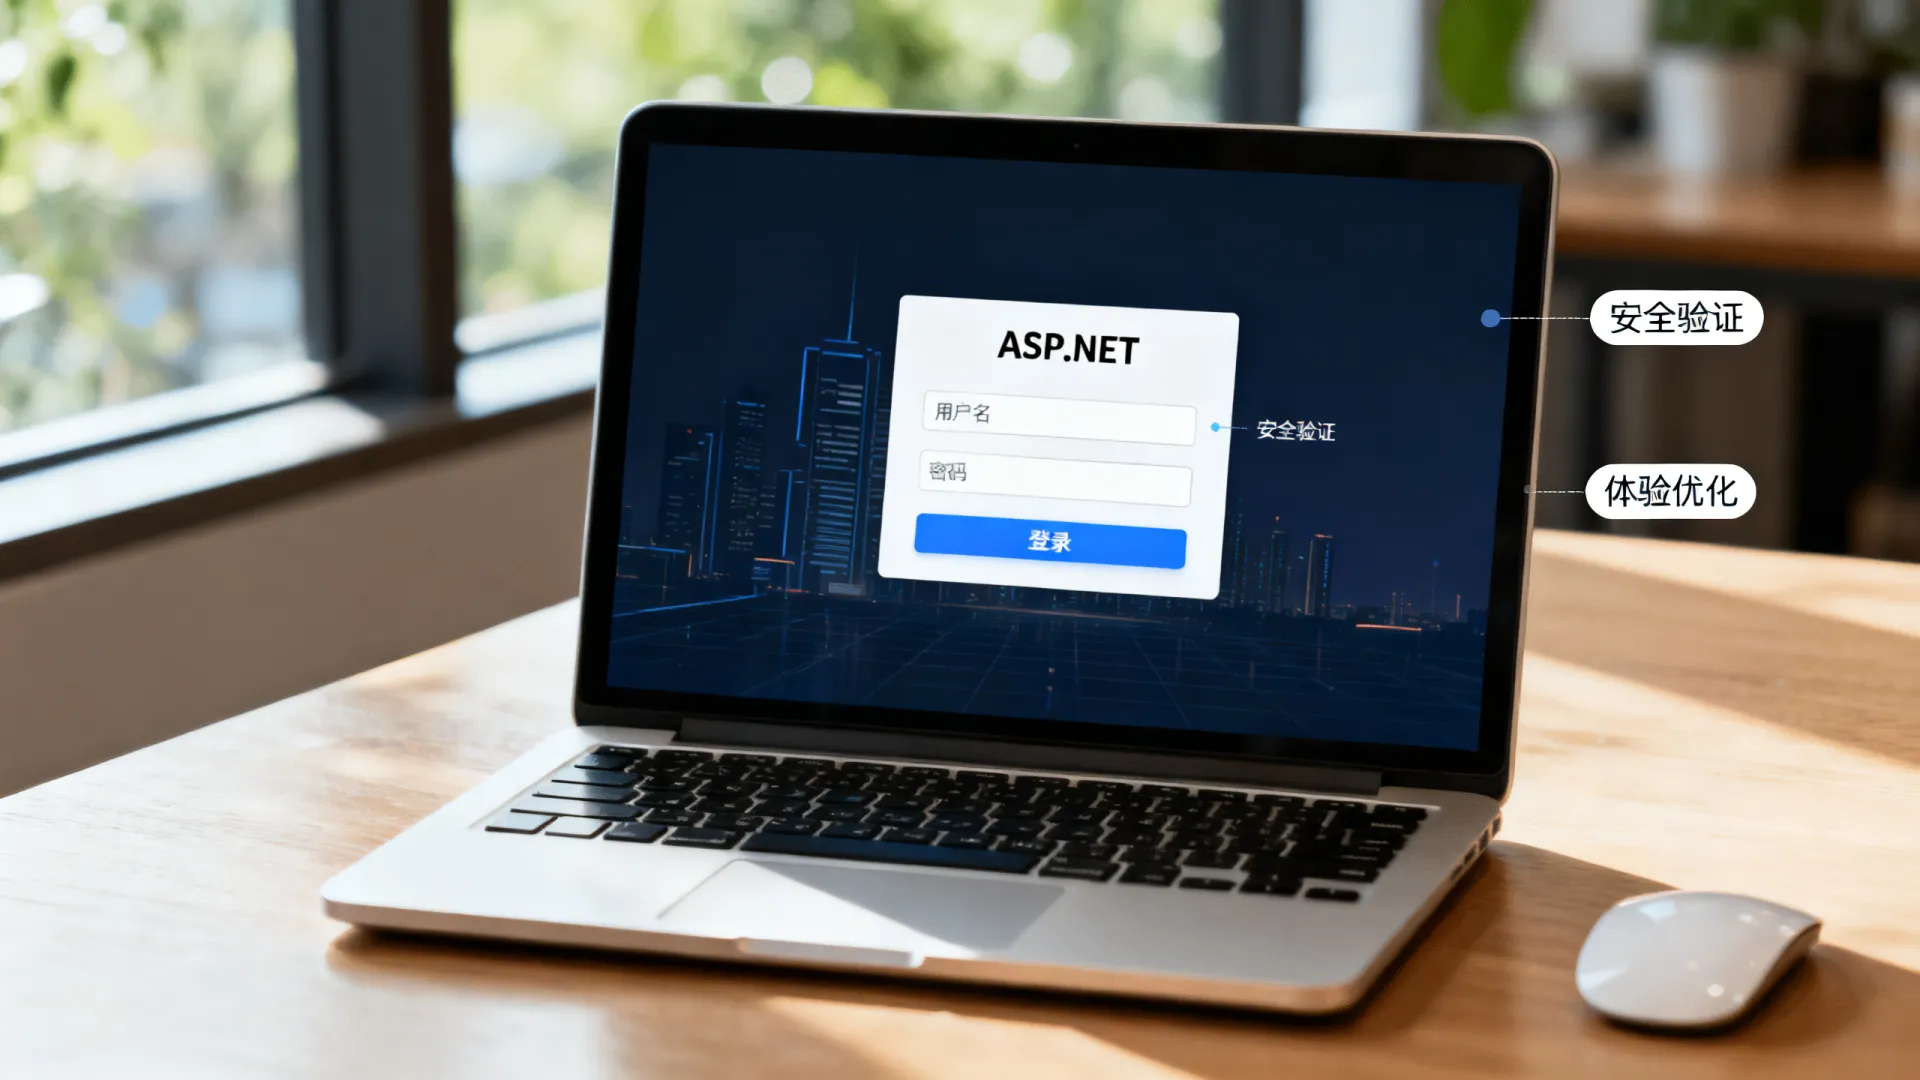
- 强烈推荐: 为提升安全性,尤其是管理员账户或处理敏感数据的账户,强制或强烈建议启用2FA。
- 集成TOTP: ASP.NET Core Identity 内置支持基于时间的一次性密码 (TOTP) 验证器应用(如Google Authenticator, Microsoft Authenticator)。
- 备用方式: 提供备用2FA方式,如短信(注意安全风险)或电子邮件验证码。
- 恢复代码: 生成并提供一次性恢复代码,供用户在丢失2FA设备时使用。
-
跨站请求伪造 (CSRF/XSRF) 防护:
- ASP.NET Core 默认通过防伪令牌 (Antiforgery Token) 提供强大的CSRF防护。
- 关键实践:
- 确保登录表单包含
@Html.AntiForgeryToken()(Razor视图) 或等效的令牌生成机制。 - 在
LoginPOST Action 上使用[ValidateAntiForgeryToken]特性。 - 验证AJAX登录请求也正确发送了防伪令牌。
- 确保登录表单包含
-
HTTPS 强制:
- 非HTTPS环境下,登录凭据极易被窃听。
- 在生产环境中强制使用HTTPS,使用中间件
app.UseHttpsRedirection()将所有HTTP请求重定向到HTTPS。 - 确保Cookie设置了
Secure标志。
-
密码策略:
- 通过
IdentityOptions.Password配置强密码策略:RequireDigit(true): 要求数字。RequiredLength(8+): 最小长度(建议12+)。RequireNonAlphanumeric(true): 要求非字母数字字符。RequireUppercase(true): 要求大写字母。RequireLowercase(true): 要求小写字母。- 考虑集成密码强度检查库或服务(如
ZXCVBN算法实现)以提供实时反馈并阻止弱密码。禁止使用常见弱密码列表中的密码。
- 通过
-
安全审计与日志:
- 详细记录所有登录尝试(成功和失败),包括时间戳、用户名(或尝试的用户名)、IP地址、用户代理、结果(成功/失败原因)。
- 记录敏感操作(如密码更改、2FA启用/禁用)。
- 使用结构化日志框架(如Serilog, NLog)并确保日志安全存储,便于安全事件调查和合规审计。
用户体验 (UX) 优化
安全不应以牺牲可用性为代价:
-
清晰简洁的设计:
- 品牌一致性: 融入应用整体设计风格。
- 直观布局: 用户名/密码输入框、登录按钮清晰可见,标签明确(“邮箱/用户名”,“密码”)。
- 响应式设计: 确保在手机、平板、桌面等不同设备上体验良好。
-
辅助功能 (Accessibility):
- 为输入框添加正确的
label和for属性关联。 - 使用足够的颜色对比度。
- 确保可通过键盘(Tab键)导航和提交表单。
- 提供有意义的错误提示(使用
aria-invalid和aria-describedby)。
- 为输入框添加正确的
-
功能便利性:
- “记住我”选项: 提供安全的“记住我”功能(本质上是延长Cookie有效期,需谨慎配置过期时间)。
- 密码可见性切换: 提供图标按钮让用户可以选择显示/隐藏密码。
- 密码重置链接: 醒目地放置“忘记密码?”链接,指向安全的密码重置流程。
- 注册链接: 为新用户提供注册入口(如果开放注册)。
- 外部登录按钮: 如果支持Google/Facebook等登录,使用其标准按钮图标,清晰排列。
- 加载状态反馈: 登录按钮点击后,提供加载指示(如Spinner),防止用户重复提交。
-
性能考量:
- 密码散列是CPU密集型操作,确保服务器有足够资源处理并发登录请求。
- 优化登录页面资源加载(CSS, JS, 图片)。
- 考虑异步验证(如检查用户名可用性)提升响应速度(但注意安全,避免枚举)。
高级场景与扩展
-
外部身份提供商 (External Identity Providers – OAuth2.0/OpenID Connect):
- 使用
AddAuthentication().AddGoogle(),AddMicrosoftAccount(),AddFacebook()等方法集成第三方登录。 - 简化用户注册/登录流程,提高转化率。
- 关键实践:
- 妥善处理外部登录的回调。
- 处理用户信息映射(将外部声明映射到本地Identity Claims)。
- 提供关联/解关联外部账户的功能。
- 使用
-
基于令牌的认证 (JWT for APIs/SPAs):
- 对于前后端分离架构(如Angular, React, Vue前端 + ASP.NET Core Web API后端),使用JWT (JSON Web Tokens) 进行无状态认证。
- 配置
AddAuthentication().AddJwtBearer()。 - 实现登录API端点验证凭据并签发JWT。
- 关键实践:
- 安全存储令牌: 前端使用HttpOnly Cookie或安全的浏览器存储(需防范XSS)。
- 令牌安全: 使用强密钥(HS256)或非对称加密(RS256),设置合理的过期时间,实现令牌刷新机制(Refresh Tokens)。
- 令牌撤销: 设计机制处理令牌撤销(如使用短期令牌+刷新令牌,或将令牌ID加入黑名单)。
-
自定义用户存储与认证逻辑:
- 当默认Identity存储(EF Core)不满足需求时,实现自定义的
IUserStore等接口。 - 集成LDAP/Active Directory认证。
- 实现基于证书的客户端认证。
- 当默认Identity存储(EF Core)不满足需求时,实现自定义的
持续优化与监控
登录界面不是一劳永逸的,需要:
- 定期安全审查: 检查配置(Cookie设置、密码策略、锁定策略)、依赖库更新(修复安全漏洞)、审计日志。
- 监控异常: 监控异常大量的失败登录尝试、账户锁定事件、来自异常地理位置的登录。
- 用户反馈: 关注用户关于登录体验的反馈,持续改进。
- 跟进标准: 关注OWASP Top 10、NIST指南等安全标准和最佳实践的更新。
构建一个优秀的ASP.NET登录界面是安全性与用户体验的精密平衡,深入理解ASP.NET Core Identity框架、严格遵循安全最佳实践(强密码、散列、HTTPS、CSRF防护、防暴力破解、2FA、审计)、并注重清晰直观的用户体验设计(响应式、辅助功能、必要功能),是打造专业、可信赖应用门户的关键,通过持续关注安全动态、监控日志和响应用户反馈,确保您的登录机制在日益复杂的网络威胁环境中保持坚固,同时为用户提供顺畅便捷的访问体验。
您的登录体验如何? 您认为在ASP.NET登录界面中,平衡安全与用户体验最大的挑战是什么?或者,您更倾向于使用内置Identity还是自定义解决方案?欢迎在评论区分享您的见解和实践经验!
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/11104.html