服务器开启网关的核心在于精准配置网络路由转发规则与安全策略,确保数据包能够高效、安全地在不同网络接口间流转,这不仅仅是简单的命令执行,而是一个涉及网络拓扑规划、系统内核参数调整、防火墙策略部署以及服务持久化的系统工程,成功开启网关的前提是服务器具备双网卡或多网卡环境,分别连接外部网络(WAN)和内部网络(LAN),并且操作系统内核支持IP转发功能,整个过程必须遵循“最小权限原则”和“安全性优先”原则,防止服务器成为网络攻击的跳板。

网络环境规划与基础配置
在实施具体操作前,必须明确服务器的网络角色,作为网关,服务器充当了内部网络与外部世界的“关卡”,其网络配置直接决定了通信的成败。
-
硬件与接口准备
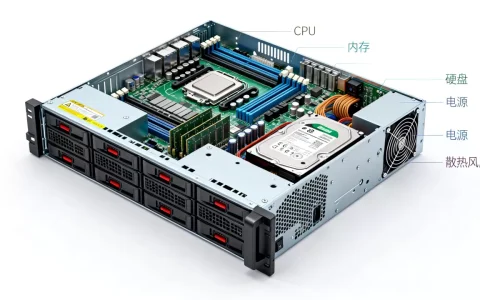
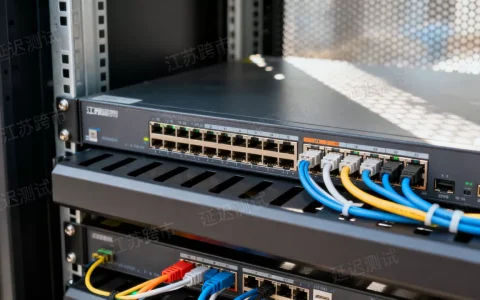
确保服务器安装了两块或以上的网卡。
第一块网卡(通常为eth0或ens33)连接外网,分配公网IP或运营商提供的上网IP,配置正确的网关和DNS。
第二块网卡(eth1或ens34)连接内网交换机,配置内网网段IP(例如192.168.1.1/24),且此接口无需配置网关,否则会产生路由冲突。 -
IP地址规划
内网网段的选择应避免与外网环境冲突,建议使用标准私有地址段,如192.168.x.x或10.x.x.x,内网客户端的网关地址应统一指向服务器的内网网卡IP地址。
开启系统内核IP转发功能
Linux系统默认关闭IP转发功能,这是出于安全考虑,要使服务器具备路由转发能力,必须修改内核参数。
-
修改配置文件
编辑/etc/sysctl.conf文件,添加或修改参数net.ipv4.ip_forward = 1,这一步是开启网关功能的总开关,未启用此参数,服务器将无法处理非本机目的地的数据包。 -
生效配置
执行sysctl -p命令使配置立即生效,可以通过cat /proc/sys/net/ipv4/ip_forward查看返回值是否为1,验证开启状态。
配置防火墙NAT策略(核心步骤)
仅开启转发功能,内网主机仍无法上网,因为外网不知道如何回包,必须配置网络地址转换(NAT),通常使用iptables或firewalld实现,这是解决服务器怎么开网关的关键技术环节。

-
使用Iptables配置SNAT
传统的iptables方式更为通用且稳定。
执行命令:iptables -t nat -A POSTROUTING -s 192.168.1.0/24 -o eth0 -j MASQUERADE。
这条命令的含义是:将来自192.168.1.0/24网段的数据包,通过eth0接口发出时,自动伪装成eth0的IP地址,MASQUERADE(地址伪装)特别适用于外网IP动态获取的场景,如果是静态IP,也可使用SNAT指向具体IP。 -
使用Firewalld配置策略
对于CentOS 7及以上系统,firewalld是默认防火墙。
将内网网卡添加到trusted区域:firewall-cmd --zone=trusted --add-interface=eth1 --permanent。
开启masquerade功能:firewall-cmd --zone=public --add-masquerade --permanent。
重载防火墙:firewall-cmd --reload。
策略路由与高级转发控制
在复杂网络环境中,仅靠默认路由表可能无法满足需求,如果服务器连接了多个外网线路,需要配置策略路由。
-
添加路由表
编辑/etc/iproute2/rt_tables,定义新的路由表ID和名称。
使用ip route add命令在新表中添加默认路由。
使用ip rule add命令根据数据包来源或标记,指定查询特定的路由表。 -
端口转发(DNAT)
若需将外网访问映射到内网某台服务器(如Web服务),需配置DNAT。
命令示例:iptables -t nat -A PREROUTING -i eth0 -d 公网IP -p tcp --dport 80 -j DNAT --to 192.168.1.100:80。
这允许内网服务器对外提供服务,体现了网关的双向代理能力。
配置持久化与安全加固
配置完成后,必须确保重启后规则依然生效,并做好安全防护。
-
规则持久化
Iptables规则默认存储在内存中,重启失效,需安装iptables-services并执行service iptables save保存规则,对于Firewalld,只要使用了--permanent参数,规则便会写入配置文件。 -
安全防护措施
网关服务器是网络入口,必须开启防攻击策略。
启用SYN Cookie防御SYN Flood攻击:net.ipv4.tcp_syncookies = 1。
开启反向路径过滤:net.ipv4.conf.all.rp_filter = 1。
限制ICMP重定向,防止路由欺骗。
故障排查与验证
完成配置后,需进行系统性的连通性测试。
-
客户端测试
在内网客户端设置IP、子网掩码,网关填写服务器内网IP,DNS填写公共DNS(如8.8.8.8或114.114.114.114)。
执行ping命令测试网关连通性,再测试外网IP连通性,最后测试域名解析。 -
服务器端抓包
若客户端无法上网,可在服务器使用tcpdump -i eth0 icmp抓包分析。
观察是否有进站包无出站包(转发未开启),或有出站包无回包(NAT配置错误或运营商拦截)。
通过上述步骤,我们不仅实现了基础的路由转发,还构建了具备一定安全防护能力的网络关口,理解并掌握服务器怎么开网关,对于运维人员构建企业级网络架构至关重要,它涉及到从物理链路到逻辑策略的全方位部署。
相关问答
服务器开启网关后,内网客户端能Ping通网关IP,但无法上网是什么原因?
答:这种情况通常由三个原因导致,第一,服务器未开启IP转发功能,需检查sysctl.conf中的net.ipv4.ip_forward是否为1,第二,防火墙NAT规则未生效,检查iptables或firewalld的POSTROUTING链是否有伪装规则,第三,DNS解析问题,客户端可能Ping通了IP但无法解析域名,建议客户端尝试Ping公网IP(如8.8.8.8)进行排查。
如何限制内网特定IP通过网关上网?
答:可以通过防火墙规则进行精细化控制,例如使用iptables的FORWARD链,添加拒绝规则:iptables -I FORWARD -s 192.168.1.50 -j DROP,这条规则会禁止IP为192.168.1.50的主机通过网关转发数据,在Firewalld中,可以使用rich rules(富规则)来实现同样的源地址过滤功能,确保网络权限的合规管理。
如果您在配置过程中遇到更复杂的网络拓扑问题,欢迎在评论区留言讨论。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/109122.html