服务器在哪里增加带宽?核心位置与专业方案
服务器增加带宽的核心位置取决于服务器部署模式:
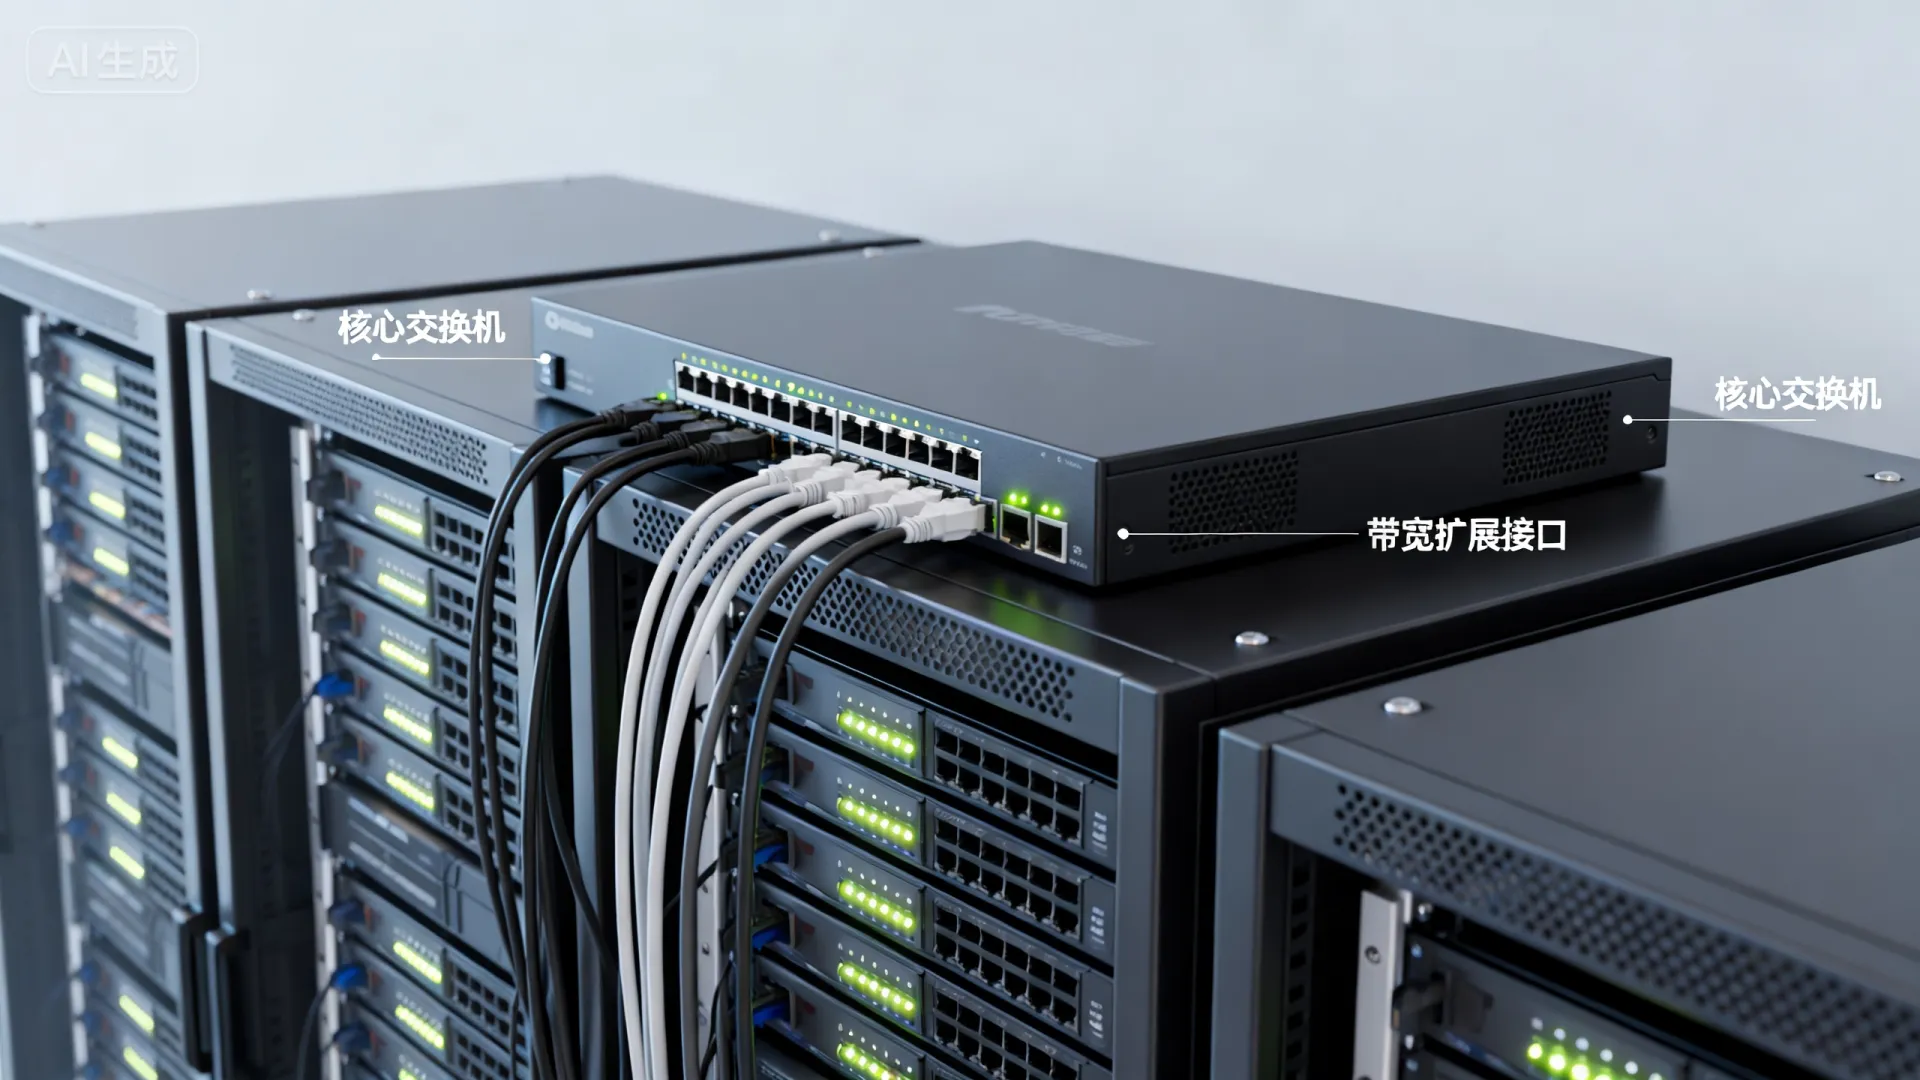
- 物理服务器/IDC托管: 在服务器所在的数据中心(IDC)向运营商购买并增加入口带宽。
- 云服务器: 在云服务提供商的管理控制台(如阿里云ECS、腾讯云CVM)调整实例或负载均衡的带宽配置。
- BGP高防/多线机房: 在骨干网互联点或与多家运营商直连的接入点增加带宽容量。
服务器带宽如同连接外部世界的“管道”,其容量直接决定了数据吞吐的效率和用户体验,当网站访问变慢、应用响应延迟、下载上传卡顿时,增加带宽往往是首要解决方案,但“在哪里增加”这个问题,答案并非单一,它紧密关联于服务器的部署环境和架构设计,下面深入剖析不同场景下的带宽扩容位置与专业策略。
物理服务器/IDC托管:数据中心入口是关键
如果你的服务器是实体硬件,托管在专业的数据中心机房(IDC),那么带宽扩容的核心位置就是该数据中心与外部互联网骨干网络的连接入口处。
- 操作主体: 你需要联系服务器托管的IDC服务商或直接与入驻该数据中心的网络运营商(如电信、联通、移动、BGP多线提供商)沟通。
- 扩容方式:
- 增加现有端口带宽: 将服务器连接的1Gbps交换机端口升级到10Gbps端口(需服务器网卡和交换机同时支持)。
- 新增带宽链路: 在现有带宽基础上,向运营商额外购买一条或数条带宽线路(如再增加100Mbps、500Mbps、1Gbps等),并通过IDC内部的网络设备(交换机、路由器)进行负载均衡或冗余配置。
- 升级带宽套餐: 将现有的共享带宽套餐升级为更高速率的套餐,或者将共享带宽升级为独享带宽(保障带宽资源完全由你的服务器专用,不受机房内其他用户影响,性能更稳定)。
- 关键考量:
- 机房出口总容量: 确认IDC机房的总出口带宽是否充足,能否满足你的扩容需求。
- 线路质量与运营商: 明确需要增加的是单线(如电信)、双线(电信+联通)还是BGP多线带宽?目标用户群体分布决定了最优选择。
- 合同与计费: 了解带宽扩容的合同条款、计费模式(固定带宽通常按月计费,突发带宽可能按峰值95计费或按流量计费)、升级流程和所需时间(可能需要工单、合同变更、机房内部跳线配置等)。
- 网络设备能力: 确保IDC内部连接你服务器的交换机、路由器端口速率和背板带宽能够支持新增的带宽需求,必要时需协调IDC升级相关设备端口。
云服务器:控制台灵活配置,聚焦实例与入口
对于部署在阿里云、腾讯云、AWS、Azure等云平台上的云服务器(ECS/CVM/EC2/VMs),增加带宽的操作主要在云服务商提供的管理控制台(或API)中完成,目标对象通常是:
- 云服务器实例本身:
- 公网带宽调整: 这是最常见的方式,在云控制台的实例管理页面,找到网络或带宽配置选项,直接修改该实例绑定的公网IP的带宽峰值(例如从5Mbps提升到50Mbps、100Mbps甚至更高),云服务商通常在后台自动完成网络资源的调度和配置,无需用户干预物理设备。
- 计费模式: 注意带宽计费模式:
- 固定/包年包月带宽: 购买固定带宽值,费用相对稳定。
- 按使用流量: 不限制峰值带宽,按实际流出流量计费(通常对突发流量友好,但需预估流量成本)。
- 按带宽峰值(后付费/按小时): 按实例运行期间达到的最高带宽峰值阶梯计费(需监控峰值)。
- 共享带宽: 将多个实例的公网IP加入一个共享带宽包,共享该包的带宽总量,更经济高效(尤其适合多实例场景)。
- 负载均衡器:
- 核心位置: 当业务流量通过负载均衡器(如SLB、CLB、ALB、ELB)分发到后端的多台云服务器时,负载均衡器实例本身配置的公网带宽或其监听端口的带宽限制就成为关键瓶颈。
- 扩容操作: 在负载均衡器的管理控制台中,找到带宽配置选项,提升其公网带宽能力(如从1Gbps提升到5Gbps)或调整监听端口的带宽上限,这能有效解决入口流量洪峰问题。
- 其他云网络产品:
- NAT网关: 为私有网络内无公网IP的服务器提供访问互联网的出口,其SNAT带宽需要扩容。
- 弹性公网IP: 独立购买和配置带宽,再绑定到云资源上,其带宽可单独调整。
- 全球加速: 优化跨地域访问,其加速实例的带宽配置也需要关注。
- 云服务器带宽扩容优势:
- 弹性敏捷: 大多数调整可在线实时或快速生效(分钟级到小时级)。
- 自助服务: 通过控制台或API即可操作,无需联系机房人员。
- 灵活计费: 多种计费模式可选,支持按需付费或预留折扣。
- 关键考量:
- 实例规格限制: 部分云服务器实例规格对绑定的最大公网带宽有限制,升级带宽前需确认实例规格是否支持目标带宽值,否则需要先升级实例规格(CPU、内存)。
- 成本控制: 云上带宽成本可能较高,尤其是固定高带宽,需精细评估需求,利用共享带宽包、按流量计费或结合CDN/对象存储卸载静态流量来优化成本。
- 架构影响: 增加单台实例带宽是“纵向扩容”,可能遇到单点瓶颈,高并发场景下,结合负载均衡进行“横向扩容”(增加服务器数量)和提升负载均衡器带宽通常是更优解。
BGP高防/多线机房:骨干互联点与运营商接入点
对于追求高质量、高可用、高防护的网络(如大型企业、游戏、金融、高防业务),服务器可能部署在提供BGP多线接入或高防清洗服务的专业机房,带宽扩容的核心位置在于:
- 骨干网互联点: 这些机房通常直接接入国家或国际级的互联网骨干交换点,如北京、上海、广州的NAP点,在此处增加带宽,意味着直接扩大了与整个互联网交换的“总水管”口径。
- 多运营商直连接入点: BGP机房的核心优势是同时与电信、联通、移动、教育网等多家顶级运营商建立直连(Peering)或穿透(Transit),带宽扩容往往发生在与每一家合作运营商的单独接入链路上,增加与电信直连链路的带宽容量,同时也可以增加与联通链路的带宽。
- 高防清洗中心入口: 高防服务会在流量到达用户服务器前,先经过集中的清洗中心进行DDoS攻击流量过滤,需要增加的带宽主要是指清洗中心的入口带宽容量,以抵御超大流量的攻击,这通常由高防服务提供商在其基础设施层面完成扩容。
- 关键考量:
- BGP优化: 扩容不仅仅是增加带宽量,更要确保BGP路由策略(如AS Path, MED值、Local Preference)的优化,使不同运营商用户的访问流量能最优地选择入口链路,保障低延迟和稳定性。
- 成本高昂: 在骨干点和与多家运营商直连的带宽成本通常远高于普通IDC带宽,且BGP/IP Transit的计费模型复杂(如95峰值计费)。
- 服务商能力: 高度依赖机房或高防服务商的技术实力、运营商关系和网络资源池规模,选择具备强大网络资源和运维能力的服务商至关重要。
专业建议:精准定位,综合施策
- 精准定位瓶颈: 扩容前务必使用专业监控工具分析流量(如Zabbix, Prometheus+Grafana, 云监控,或专业的网络流量分析工具如ntopng, NetFlow Analyzer),确认瓶颈确实在服务器入口带宽,而非服务器性能(CPU、内存、磁盘IO)、程序效率、数据库响应、内部网络或DNS解析等问题。
- 结合架构优化:
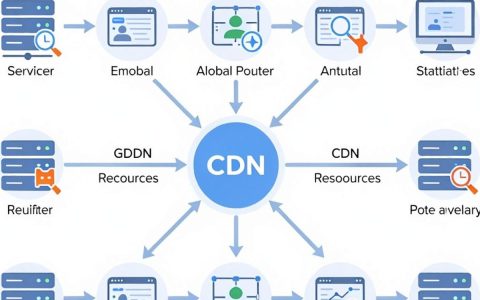
- CDN加速: 将静态资源(图片、视频、JS/CSS文件)分发到CDN边缘节点,大幅减少回源带宽压力,是性价比最高的“带宽扩容”方式之一。
- 负载均衡: 避免单台服务器带宽成为瓶颈,通过负载均衡横向扩展服务器数量并提升LB带宽。
- 对象存储: 将用户上传的大文件、备份文件等直接存储到OSS/COS/S3,避免占用服务器带宽。
- 程序优化: 启用GZIP压缩、优化图片/视频格式和大小、减少HTTP请求、合理设置缓存策略等,从源头降低带宽消耗。
- 选择合适类型: 明确需要增加的是本地带宽(服务器所在机房城市或省的访问速度)还是国际带宽(访问海外节点的速度),两者成本和供应商可能不同。
- 评估成本效益: 对比不同扩容方案(升级端口、新增链路、共享带宽包、按流量计费、使用CDN)的成本,结合业务流量模型(是否突发、峰值持续时间、平均带宽)做出最优决策。
- 预留缓冲: 带宽规划需有一定余量以应对突发流量和业务增长,避免频繁扩容影响业务稳定性,通常建议预留20%-50%的峰值缓冲空间。
- 关注安全: 带宽增加也意味着潜在攻击面增大(尤其是DDoS攻击),确保有足够的安全防护措施(如高防IP、云防火墙、WAF)与带宽容量相匹配。
服务器增加带宽并非一个泛泛的操作,其“位置”取决于基础设施的根基,物理服务器需深耕IDC入口资源,云服务器则要善用控制台的灵活配置,而追求极致体验的BGP/高防场景,必须着眼骨干互联与运营商直连的核心节点,精准识别瓶颈所在,结合架构优化与成本考量,方能在流量洪流中构建稳固高效的通道。
您目前面临的主要带宽挑战是什么?是突发流量难以预测,还是云上带宽成本居高不下?欢迎分享您的具体场景,一起探讨更精细的优化方案!
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/10478.html