开启服务器Root权限的核心在于修改SSH配置文件与设置高强度密码,这一操作直接赋予用户系统的最高控制权,但同时也伴随着极高的安全风险,必须遵循“最小权限原则”并在操作前完成必要的数据备份,对于寻求服务器怎么开root解决方案的管理员而言,理解并执行标准化的权限开启流程,是保障服务器安全稳定运行的前提。

Root权限开启的核心逻辑与前置准备
Root账户是Linux系统的超级管理员,拥有对系统内核和所有文件的完全控制权,默认情况下,为了安全考量,云服务器厂商通常会禁用Root用户的直接远程登录权限。
- 安全评估:开启Root登录意味着服务器暴露在暴力破解的风险之下,一旦Root密码泄露,整个系统将面临瘫痪。
- 操作环境:必须拥有一个具备sudo权限的普通用户账号,用于切换至Root环境进行配置修改。
- 备份机制:修改系统配置文件前,务必对
/etc/ssh/sshd_config文件进行备份,防止配置错误导致SSH服务无法启动。
详细操作步骤与配置流程
开启Root权限并非简单的密码设置,而是涉及用户权限切换、密码设定、服务配置及防火墙设置的综合过程。
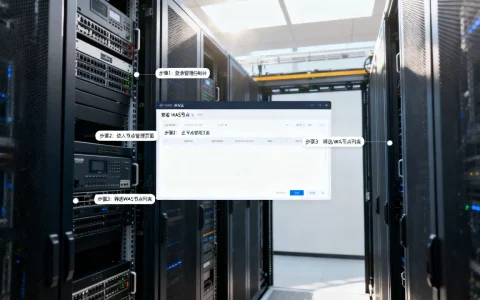
切换至Root用户环境
使用具有sudo权限的普通用户登录服务器,执行以下命令切换至Root环境,这是获取最高权限的第一步,确保后续操作拥有足够的写入权限。
- 输入命令:
sudo -i或sudo su - - 系统会要求输入当前用户的密码,验证成功后,命令行提示符将变为,表示已进入Root环境。
设置Root账户密码

大部分云服务器初始化时,Root密码是随机生成或未设置的,要允许Root登录,必须先设定一个强密码。
- 执行命令:
passwd root - 系统提示输入新密码,建议包含大小写字母、数字及特殊符号,长度不低于12位。
- 确认密码后,系统提示“passwd: password updated successfully”即表示设置成功。
修改SSH配置文件
这是解决服务器怎么开root问题的关键环节,通过编辑SSH守护进程配置文件,解除对Root登录的限制。
- 打开配置文件:使用vim或nano编辑器打开
/etc/ssh/sshd_config。- 命令:
vim /etc/ssh/sshd_config
- 命令:
- 查找关键参数:找到
#PermitRootLogin这一行。- 默认配置通常为
#PermitRootLogin prohibit-password或被注释掉。 - 去掉注释符号,将其修改为
PermitRootLogin yes。 - 此操作明确允许Root用户通过SSH协议进行远程登录。
- 默认配置通常为
- 检查密码认证:确保
PasswordAuthentication参数设置为yes,如果该参数为no,即使开启了Root登录,也无法使用密码验证,只能通过密钥登录。
重启SSH服务使配置生效
修改配置文件后,必须重启SSH服务才能加载新的配置。
- 对于Ubuntu/Debian系统:
systemctl restart ssh - 对于CentOS/RHEL系统:
systemctl restart sshd - 验证状态:执行
systemctl status sshd确保服务处于“active (running)”状态。
安全加固与最佳实践
开启Root权限仅仅是第一步,如何防止服务器被暴力破解才是运维工作的核心,遵循E-E-A-T原则中的专业性要求,必须实施以下安全加固措施。

- 修改默认端口:将SSH默认端口22修改为10000以上的高位端口(如22222),可规避绝大多数自动化扫描脚本。
- 在
/etc/ssh/sshd_config中找到#Port 22,修改为Port 22222。 - 注意:修改端口后,防火墙需同步放行新端口。
- 在
- 配置防火墙策略:限制SSH连接的来源IP地址,仅允许特定的办公网IP或堡垒机IP访问服务器的高位端口,拒绝其他所有来源的连接请求。
- 部署Fail2ban服务:安装并配置Fail2ban,自动监控SSH登录日志,当检测到连续多次密码错误时,自动封禁攻击者的IP地址,形成主动防御机制。
- 禁用密码登录(进阶建议):在配置完SSH密钥对登录后,建议将
PasswordAuthentication改回no,这既保留了Root登录的便利性(通过密钥),又彻底杜绝了密码暴力破解的风险。
常见问题排查
在执行上述流程时,可能会遇到配置未生效或连接中断的情况。
- 配置未生效:检查
/etc/ssh/sshd_config文件中是否存在重复的配置项,某些系统会在文件末尾包含Include指令引入其他配置文件,导致设置被覆盖。 - 连接拒绝:检查云服务商控制台的安全组规则,即便服务器内部防火墙放行,如果云平台安全组未开放对应端口,连接依然会被拒绝。
相关问答模块
问:开启Root登录后,服务器被暴力破解的风险有多大?
答:风险极高,一旦开启Root登录且使用默认端口,服务器会在几分钟内遭到全球范围内的自动化扫描工具攻击,攻击者会尝试数万次密码组合,必须配合修改端口、设置复杂密码及安装Fail2ban等防御措施,缺一不可。
问:是否可以通过密钥文件直接登录Root,而不开启密码登录?
答:可以,这是最推荐的安全方案,在/etc/ssh/sshd_config中设置PermitRootLogin prohibit-password,并在Root用户的.ssh/authorized_keys文件中写入公钥,这样既允许Root登录,又强制要求使用密钥验证,极大提升了安全性。
如果您在配置过程中遇到任何问题或有更好的安全加固建议,欢迎在评论区留言交流。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/103669.html