ASP下单操作的核心在于构建一个安全、高效、可靠且用户友好的流程,将用户的选择转化为系统可处理的订单数据,并确保数据的完整性与交易的最终完成,这涉及前端交互、后端逻辑处理、数据库操作、支付集成以及异常处理等多个关键环节。
ASP下单操作的本质与流程拆解
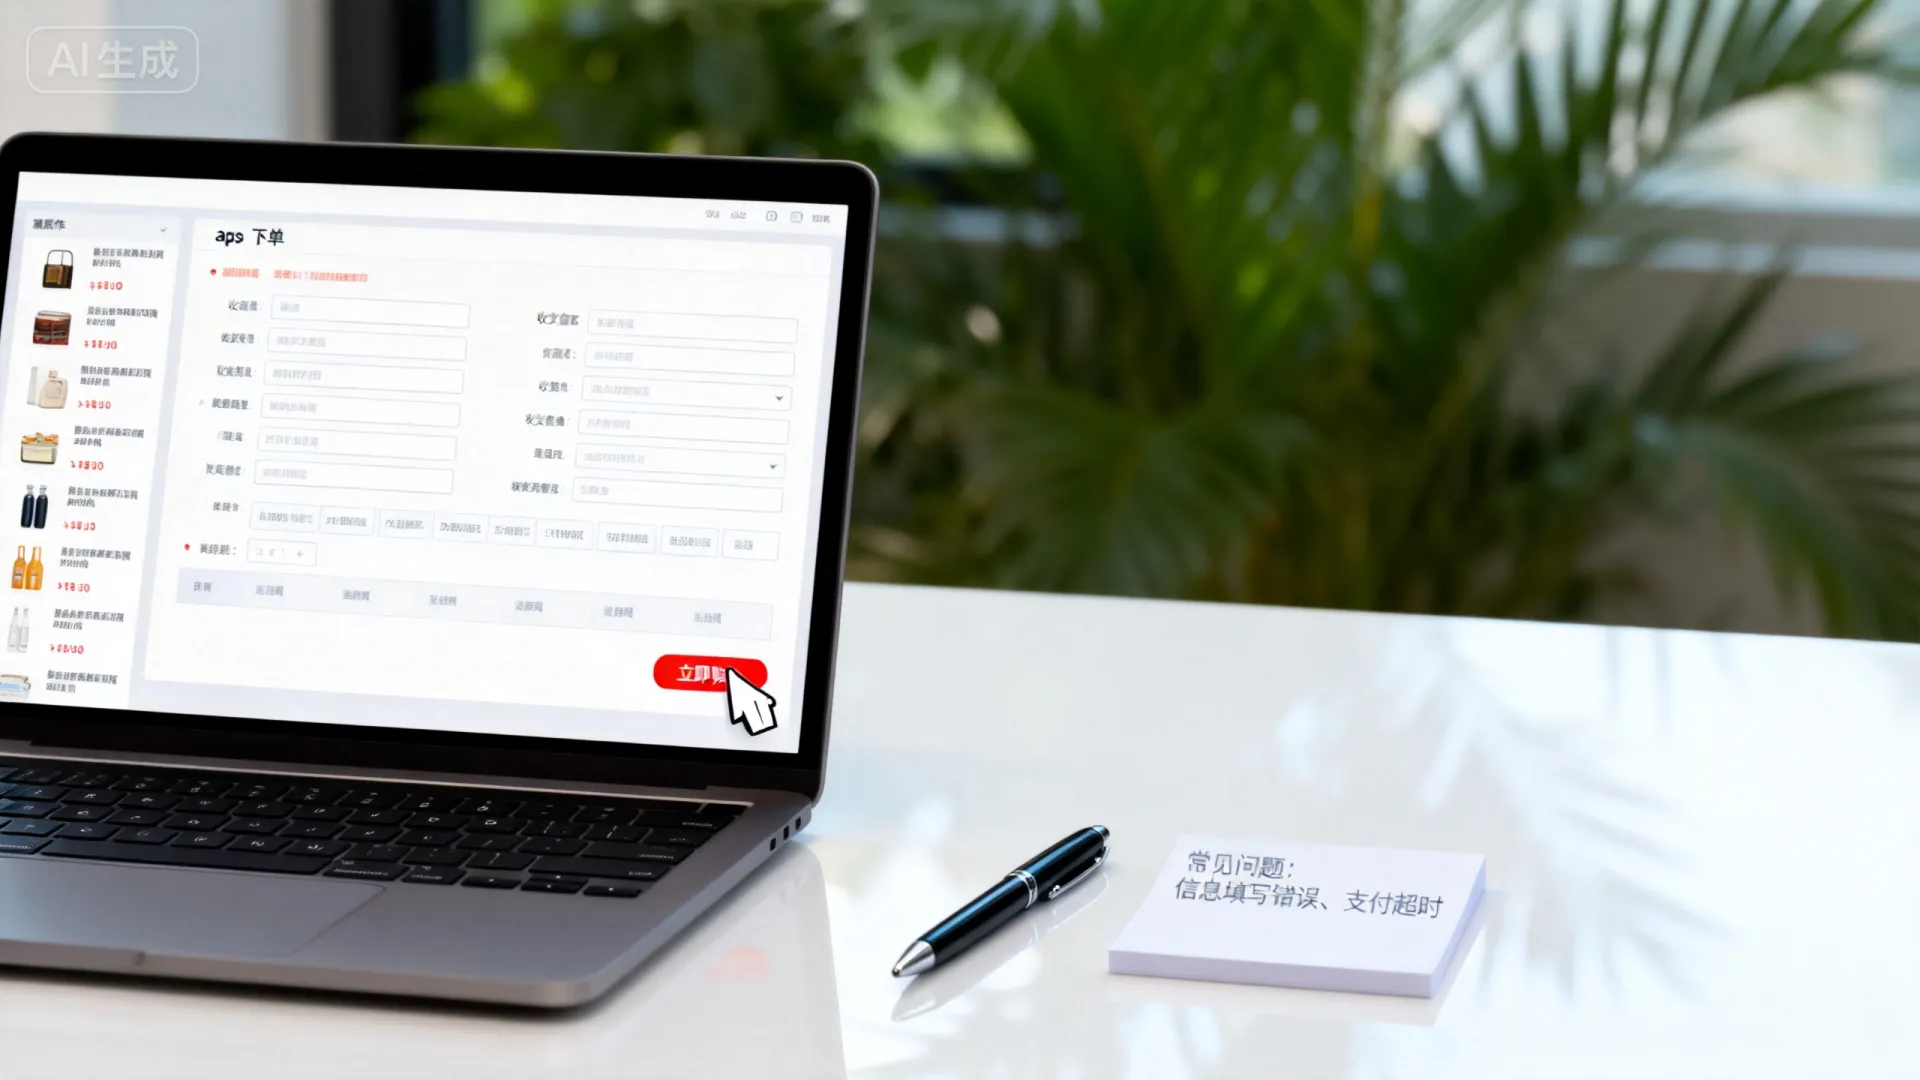
ASP下单操作并非单一功能,而是一个涉及多个组件的业务流程链,其核心目标是将用户在前端页面(如购物车页面)的选择(商品、数量、收货信息、支付方式等)安全、准确地转化为数据库中的订单记录,并触发后续的履约流程(如库存扣减、支付请求、发货等),标准流程通常包含:
- 用户确认与提交: 用户在购物车或结算页面确认商品信息、数量、价格,填写/选择收货地址、发票信息,选择支付方式,最终点击“提交订单”按钮。
- 数据接收与验证(关键安全步骤): ASP页面(通常是
.asp文件)接收来自表单(Form)或查询字符串(QueryString)的订单相关数据。- 前端验证(增强体验): 使用JavaScript进行基础验证(如必填项、格式检查),减少无效请求,提升用户体验。
- 后端验证(核心安全屏障): 这是至关重要的环节。 ASP代码必须严格进行服务器端验证:
- 数据完整性: 检查所有必填字段是否已提供(用户ID、商品ID、数量、地址核心信息等)。
- 数据有效性: 验证数量为正整数、价格格式正确、地址信息符合规范、支付方式有效等。
- 数据真实性(防篡改): 对关键敏感数据(如商品ID、单价、总价)进行二次校验,根据接收到的商品ID重新查询数据库获取实时单价,并与客户端提交的价格进行比对,防止恶意用户篡改前端HTML或JS修改价格提交。绝对不能信任客户端提交的任何未经验证的数据!
- 业务规则验证: 检查库存是否充足(见下文)、用户是否有购买资格(如限购)、优惠券是否有效且适用等。
- 库存预扣(关键并发控制): 在订单正式创建前,通常需要进行库存预扣。
- 策略: 采用“预扣”而非“直接扣减”,为后续可能的支付失败或取消订单留有余地。
- 实现: 在数据库层面使用
UPDATE语句配合WHERE条件(如WHERE Stock >= @OrderQuantity AND ProductID=@ProductID)进行原子操作,确保在并发请求下,只有库存充足的请求能成功预扣。ASP代码需正确处理数据库操作结果(如检查受影响行数),若预扣失败(库存不足),立即给用户明确提示并终止下单流程。
- 订单数据持久化: 验证通过且库存预扣成功后,将订单核心信息写入数据库。
- 数据库设计: 通常涉及多张表:
Orders表: 存储订单主信息(订单号、用户ID、下单时间、订单状态、总金额、收货地址ID、支付状态等)。OrderDetails表: 存储订单明细(订单ID、商品ID、购买单价、数量、小计等)。务必存储购买时的快照信息(如商品名称、规格、单价),而非仅关联商品ID,因为商品信息后续可能变更。
- ASP操作: 使用ADO(ActiveX Data Objects)或更新的数据访问技术(如ASP.NET下的ADO.NET,但ASP经典环境主要用ADO)连接数据库,执行
INSERT语句。强烈建议使用参数化查询(Command对象的Parameters集合)来防止SQL注入攻击,这是安全性的基石。 - 事务处理(确保数据一致性): 这是专业性的关键体现。 将库存预扣(UPDATE)和订单主表、明细表插入(INSERT)操作放在同一个数据库事务中,使用
Connection对象的BeginTrans,CommitTrans,RollbackTrans方法(或利用数据库本身的事务机制如BEGIN TRANSACTION/COMMIT/ROLLBACK),如果任何一个步骤失败(如插入明细时出错),整个事务回滚,释放预扣的库存,保证数据状态一致,避免产生“幽灵订单”或库存错误。
- 数据库设计: 通常涉及多张表:
- 支付流程触发: 根据用户选择的支付方式(如支付宝、微信支付、网银等),生成支付请求。
- 集成方式: 调用支付平台提供的API接口(通常是HTTP/HTTPS请求)。
- ASP实现: 构造符合支付平台要求的请求参数(商户ID、订单号、金额、异步通知地址、同步返回地址等),进行签名(通常使用MD5、RSA等),然后重定向用户到支付平台页面或发起后台请求。
- 关键数据: 生成的支付平台订单号需与自己系统的订单号关联存储。
- 订单状态管理与异步通知处理:
- 状态流转: 订单状态机管理(如:待支付 -> 已支付/支付失败 -> 待发货 -> 已发货 -> 已完成 -> 已取消/已关闭)。
- 支付结果异步通知: 这是保证支付状态最终一致性的核心机制。 支付平台会在用户支付成功或失败后,通过HTTP POST请求调用商户在步骤5中指定的异步通知地址(一个特定的
.asp页面),该ASP页面需:- 接收并验证支付平台的通知参数(验证签名防止伪造)。
- 根据支付平台订单号或商户订单号查询本地订单。
- 验证通知中的金额与本地订单金额是否一致(二次校验防篡改)。
- 更新本地订单状态(如标记为“已支付”)。
- 执行支付成功后的业务逻辑(如正式扣减库存、发送支付成功邮件/短信、触发发货流程等)。同样,这些操作应放在数据库事务中。
- 返回特定的成功响应(如字符串
SUCCESS或XML/JSON格式的成功标识)给支付平台,告知已处理成功,若处理失败或未返回预期响应,支付平台会多次重试通知。
- 日志与审计: 在整个下单关键步骤(数据接收、验证结果、预扣库存操作、数据库写入、支付请求发送、异步通知处理)中,记录详细的日志,内容包括时间戳、操作类型、相关数据(脱敏)、操作结果(成功/失败)、错误信息(如有),这对于问题排查、安全审计、业务分析至关重要。
专业级解决方案与最佳实践(体现E-E-A-T)
- 安全性是生命线:
- SQL注入防御: 强制使用参数化查询,禁止 拼接SQL字符串,这是Web应用安全的基本要求。
- XSS防御: 对输出到HTML页面的用户提交数据(如地址备注、商品评论)进行HTML编码(使用
Server.HTMLEncode)。 - CSRF防御: 在关键操作(如下单提交)的表单中加入Anti-CSRF Token,并在后端验证Token有效性。
- 敏感信息保护: 不在URL中传递敏感信息(用POST代替GET),对数据库中的敏感信息(如用户手机号、支付信息)进行加密存储或脱敏处理,支付相关操作必须使用HTTPS。
- 输入验证: 服务器端验证是最后且最关键的防线,必须全面且严格。
- 高并发与数据一致性:
- 乐观锁/悲观锁: 在库存预扣等高并发场景,除了事务保障,可考虑在商品表增加版本号字段(乐观锁)或在预扣时使用
SELECT ... FOR UPDATE(悲观锁,需谨慎评估性能影响)。 - 队列削峰: 在极端高并发场景(如秒杀),可考虑将下单请求先放入消息队列(如RabbitMQ, Kafka),后端服务按处理能力消费队列消息,异步完成下单核心逻辑(库存扣减、订单创建),缓解数据库压力,提高系统吞吐量和可用性,前端可先返回“排队中”状态。
- 幂等性设计: 对于支付结果异步通知、重试机制等接口,要设计成幂等的,即同一通知多次到达,处理结果应一致(如先查询订单状态,若已支付则不再处理),防止因网络重试导致重复更新状态或扣减库存。
- 乐观锁/悲观锁: 在库存预扣等高并发场景,除了事务保障,可考虑在商品表增加版本号字段(乐观锁)或在预扣时使用
- 用户体验与健壮性:
- 清晰的错误提示: 验证失败或操作失败时,给用户明确、友好、可操作的错误信息(如“库存不足,仅剩X件”、“收货地址不完整,请补充XX信息”),避免技术性错误堆栈暴露。
- 订单超时取消: 实现后台任务(如Windows Service计划任务调用ASP页面,或数据库作业)自动扫描长时间处于“待支付”状态的订单(如30分钟),将其取消并释放预扣库存。
- 友好的订单状态展示: 用户下单后,清晰展示订单状态(待支付、支付成功/失败、发货中等),并提供订单详情查询入口。
- 重试与补偿机制: 对于调用外部服务(如支付接口、物流接口)失败的情况,设计合理的重试策略,对于因系统故障导致的不一致(极小概率),需有手动或自动的补偿对账机制。
- 可维护性与扩展性:
- 模块化设计: 将验证逻辑、数据库操作、支付集成、日志记录等功能封装成独立的函数或类(在ASP经典中可使用
Include文件或COM组件)。 - 配置化管理: 将数据库连接字符串、支付平台配置参数(商户ID、密钥、API地址)等放在配置文件(如
web.config或独立的.inc文件)中,便于修改。 - 清晰的注释与文档: 代码中关键逻辑添加必要注释,维护核心业务流程的文档。
- 模块化设计: 将验证逻辑、数据库操作、支付集成、日志记录等功能封装成独立的函数或类(在ASP经典中可使用
常见陷阱与规避
- 信任客户端数据: 这是最大的安全隐患。所有来自客户端的数据都必须经过严格的服务器端验证和清洗。
- 忽视并发控制: 导致超卖(库存扣成负数)或数据不一致,务必在库存操作和订单创建中使用数据库事务和适当的锁机制。
- 忽略异步通知处理: 仅依赖支付页面跳转结果(同步返回)更新订单状态不可靠。异步通知是支付状态确认的“唯一可信源”,必须正确实现其接收、验证、处理和响应。
- 缺乏幂等性设计: 导致重复扣款、重复发货等严重问题,特别是在处理通知和重试逻辑时。
- 日志记录不足: 出现问题难以定位原因,务必记录关键操作和异常信息。
- 未处理超时订单: 导致预扣库存长期占用,影响正常销售。
构建一个健壮、安全的ASP下单系统,需要开发者深刻理解业务逻辑、熟练掌握ASP及数据库开发技术、具备强烈的安全意识和严谨的工程思维,它不仅仅是数据库的增删改查,更是一个涉及前后端交互、第三方集成、高并发控制、数据一致性保障、异常恢复等复杂问题的系统工程,遵循上述核心流程、最佳实践并规避常见陷阱,是打造专业、可信赖的电商平台交易基石的关键,持续关注安全漏洞、优化性能、提升用户体验,是保障系统长期稳定运行的不二法门。
您在实际的ASP下单系统开发或运维中,遇到最具挑战性的问题是什么?是库存超卖的精准控制、支付回调的稳定处理,还是高并发下的性能瓶颈?或者您有哪些独特的优化经验值得分享?欢迎在评论区交流探讨!
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/10331.html